


AI가 찾아낸 약한 고리: 외곽 접점이 무너진 2026년 10월
AI가 찾아낸 보안의 사각지대 2026년 10월 한국과 일본에서 연이어 공개된 대규모 침해사고는 대부분 내부 핵심 시스템이 아니라 외부에 노출된 웹서비스와 앱 백엔드 API, 위탁 SaaS (메일 발송이나 백업처럼 위탁 업체가 클라우드로 제공하는 서비스)같은 외곽 접점에서 시작됐다. 같은 기간 PHP, Node.js 등 웹 백엔드 런타임 및 GitLab 등 널리 쓰이는 소프트웨어에서

Node2Shell: 압축 데이터 하나로 서버 장악까지 (CVE-2026-111497)
개요 2026년 10월에 공개된 CVE-2026-111497은 Node.js에 포함된 Brotli 디코더에서 발생하는 범위 밖 쓰기(out-of-bounds write) 취약점이다. Brotli는 구글에서 개발한 압축 알고리즘으로, 주로 웹 전송 데이터를 압축하거나 전송된 압축 데이터를 해제하는 데 사용된다. 웹 애플리케이션이 Brotli로 압축된 데이터를 전달받으면 Brotli 디코더가 이를 압축 해제한다. 그러나 공격자가 비정상적으로 구성한 압축 데이터를 전달할 경우,
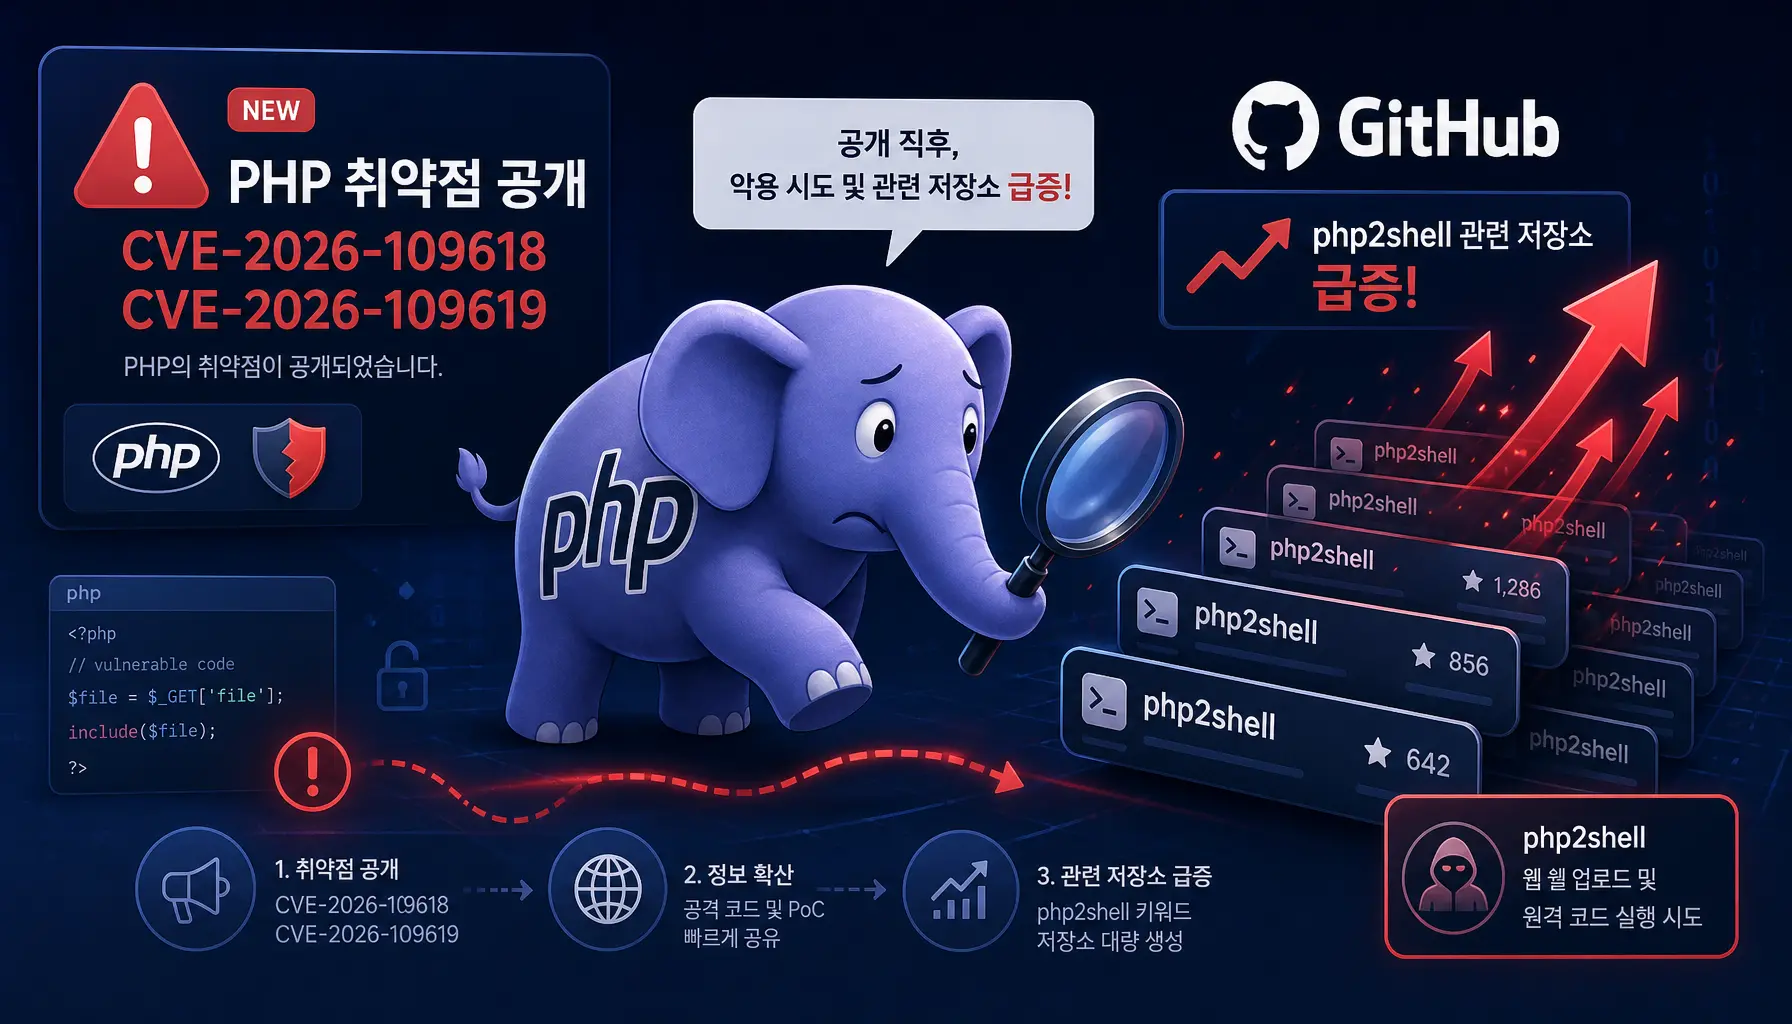
GitHub php2shell 저장소 분석: PHP 취약점 공개 직후 확산된 공개 PoC와 방어 도구
개요 2026년 10월 21일에 PHP의 취약점 CVE-2026-109618과 CVE-2026-109619가 공개된 직후, 코드 저장소 플랫폼인 GitHub에서 ‘php2shell’이라는 이름을 사용하는 저장소가 단기간에 대량으로 생성되었다. 검색어 php2shell로 조회한 상위 100개 저장소(포크 제외) 가운데 99개가 이 취약점을 다루며, 거의 전부가 10월 21일 하루 동안 만들어졌다. PHP 공식 공지에 따르면 CVE-2026-109618은 메모리 부족 상태를 처리하는 중에
PHP2Shell 취약점 재현 및 AhnLab EDR/XDR을 활용한 탐지
PHP 보안팀은 2026년 10월 22일 권고문 통해 CVE-2026-109618과 CVE-2026-109619 취약점에 대한 보안 업데이트를 예고했다. 두 취약점은 발생 원인에는 차이가 있지만, 인증되지 않은 공격자가 원격에서 임의의 코드를 실행할 수 있는 원격 코드 실행 취약점이다. AhnLab SEcurity intelligence Center(ASEC)은 공개된 PoC를 참고해 재현 테스트를 진행하였다. 여기에서는 해당 테스트를 참고하여 취약점 공격 발생
국내 PHP 서버 ‘약 11만 개’, 어떻게 집계했나?
어제(10월 21일) 안랩 홈페이지에 「PHP 중대 취약점 2건 발견…웹 서버 공격 위험에 긴급 업데이트 필요」 글이 게시된 뒤, 본문에 인용된 ‘국내 PHP 서버 IP 약 11만 개’라는 수치의 근거를 묻는 문의가 많았다. 이 글에서는 해당 수치를 어떻게 집계했는지, 그리고 숫자를 읽을 때 무엇을 주의해야 하는지 설명한다. 먼저 알아둘 점
2026년 3분기 취약점 동향보고서
2026년 3분기 취약점 동향 요약 2026년 3분기에는 총 36,971건의 CVE가 공개되어 2분기 대비 약 78.6% 증가했다. CVSS 평가가 완료된 취약점 중 Critical 등급은 약 12.7%, High 등급은 약 42.6%로, 평가된 취약점의 절반 이상이 고위험군으로 분류되었다. 취약점 유형은 CWE-284(Improper Access Control, 부적절한 접근 제어)가 2,712건으로 가장 많았고, CWE-79(XSS)와 CWE-862(Missing Authorization)가 뒤를

실제 사례로 짚어보는 압축 프로그램 취약점
1. 개요 압축 파일은 오랫동안 악성코드 유포에 활용되어 왔다. 공격자는 실행 파일이나 스크립트를 ZIP, RAR, 7Z 등의 압축 형식으로 포장하여 이메일 첨부파일이나 웹사이트 다운로드 형태로 배포한다. 최근에는 단순히 악성 파일을 압축하는 것을 넘어 압축 프로그램 자체의 동작 방식을 악용하여 운영체제의 보안 기능을 우회하거나 사용자가 의도하지 않은 위치에 파일을 생성하도록
2026년 2분기 취약점 동향보고서
2026년 2분기 취약점 동향 요약 2026년 2분기 신규 CVE는 총 20,701건이다. 이 중 CVSS 9.0 이상 Critical 취약점은 2,317건으로 전체의 11.2%를 차지했다. High 등급을 포함한 중·고위험군은 전체의 51.7%였다. 1분기 대비 전체 규모는 비슷했지만, 즉각적 피해를 유발하는 Critical 취약점은 1분기 1,426건에서 62.5% 증가했다. 실제 악용이 확인된 CISA KEV 동향 2026년 2분기
AI 기반 해킹 도구의 확산과 진화 – 생성형 AI가 바꾼 사이버 공격 생태계와 대응 전략
2023년 6월 등장한 WormGPT는 사이버 범죄 생태계에 패러다임의 변화를 가져왔다. 생성형 AI는 공격 진입 장벽을 낮췄고, AI 기반 해킹 도구는 유료 구독형 서비스와 무료 오픈소스 형태로 빠르게 확산되고 있다. 더 나아가 AI는 단순한 공격 도구 생성을 넘어 공격 작전 전반을 운용하는 단계로 진화하고 있으며, 악성코드 자체에 AI를 내장해 실시간으로 변형하는
2026년 1분기 취약점 동향보고서
개요. 보고서는 2026년 1분기 동안 공개되거나 실제 악용이 확인된 주요 고위험 취약점을 중심으로 동향을 분석한다. 분기 특징은 원격 코드 실행 및 인증 우회 취약점의 증가, 익스플로잇 PoC의 조기 공개에 따른 위협 전파 속도 가속, 경계·중간계층을 경유한 체인 공격 가능성 확대이다. 네트워크 엣지 장비와 핵심 인프라 취약점은 초기 침투만으로도 광범위한 시스템

