PHP2Shell 발표된 지 얼마나 됐다고 또 PHP 취약점이?
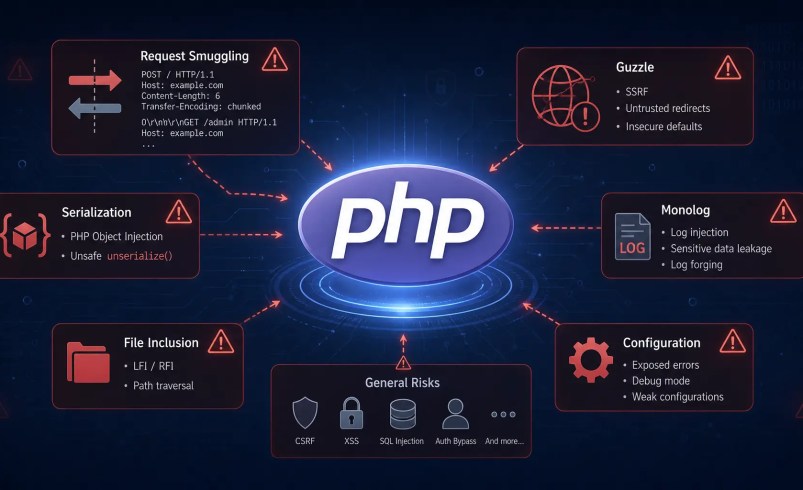
바쁘신 분들을 위한 세 줄 요약
1. PHP 개발팀이 2026년 11월 19일 치명적 등급 취약점 7건을 고친 보안 업데이트를 배포했으며, 아직 실제 공격에 악용된 사례는 보고되지 않았다.

2. 이 가운데 웹 서버와 PHP-FPM의 연결을 재사용하는 환경의 요청 스머글링, 세션 업로드 진행 기능을 이용한 객체 주입, PHP 8.5의 매직 메서드 메모리 오류는 원격 코드 실행까지 확인되어 가장 위험하다.

3. PHP 8.5.13, 8.4.28, 8.3.37, 8.2.36 이상으로 바로 업그레이드해야 하며, 공식 패치가 없는 8.1 이하는 지원 버전으로 옮겨야 하고, 당장 업그레이드가 어렵다면 연결 재사용과 업로드 진행 기능을 끄는 등의 임시 완화 조치를 적용해야 한다.
읽기 전, 이해를 위한 용어 정리
본 글에는 웹 서버와 PHP 내부 동작에 관한 용어가 자주 나온다. 본문을 읽기 전에 아래 용어를 먼저 짚어 두면 흐름을 따라가기 쉽다.
- PHP-FPM : 웹 서버가 받은 요청 가운데 PHP 코드 실행이 필요한 요청을 넘겨받아 처리하는 별도 프로그램이다. nginx나 Apache 같은 웹 서버와 PHP-FPM은 FastCGI라는 정해진 형식으로 대화한다.
- 워커 : PHP-FPM이 미리 띄워 두는 작업 프로세스로, 워커 하나가 여러 요청을 차례로 처리한다. 그래서 앞 요청이 남긴 흔적이 같은 워커가 처리하는 다음 요청에 영향을 줄 수 있다.
- 세션 : 로그인 상태처럼 사용자별 정보를 서버에 잠시 저장해 두는 기능이다. 사용자는 세션 ID라는 번호표를 갖고 있고, PHP는 기본적으로 세션을 서버의 파일로 저장한다.
- 직렬화와 역직렬화 : 프로그램 안의 데이터를 저장하기 좋은 글자로 바꾸는 것을 직렬화, 그 글자를 다시 데이터로 되돌리는 것을 역직렬화라고 한다. 이때 되돌려지는 데이터에는 숫자나 글자 같은 단순한 값뿐 아니라, 만들어지거나 사라질 때 정해진 코드가 자동으로 실행되는 ‘객체’도 포함될 수 있다. 공격자가 만든 글자가 역직렬화되면서 객체로 되살아나는 것을 객체 주입이라고 한다.
- Use-After-Free : 프로그램이 다 썼다고 반납한 메모리를 실수로 다시 사용하는 오류다. 그 자리에 다른 데이터가 들어와 있으면 프로그램이 엉뚱하게 동작하거나 멈추고, 공격자가 그 자리에 원하는 데이터를 미리 넣어 둘 수 있으면 코드 실행까지 이어질 수 있다.
개요
한국 시간으로 2026년 11월 19일 오후 11시경, PHP 개발팀은 지원 중인 모든 버전에 보안 업데이트를 배포했다. 패치가 적용된 버전은 PHP 8.5.13, 8.4.28, 8.3.37, 8.2.36이며, 같은 날 나온 8.6.0에도 같은 수정이 들어 있다. PHP 8.5.13 변경 기록에는 모두 18개의 CVE가 실려 있는데, 이 중 1개는 PHP에 함께 묶여 배포되는 URI 처리 라이브러리인 uriparser의 취약점이고 나머지 17개가 PHP 자체의 취약점이다. 그중 7건이 가장 높은 등급인 ‘치명적’ 등급으로 분류되었다.
이번 업데이트는 한 달 전인 10월에 발표했던 원격 코드 실행 취약점 PHP2Shell 이슈 긴급 패치의 연장선에 있다. 이번 7건 가운데 일부는 그때의 수정이 불완전해서 다시 고쳐진 것이고, 일부는 같은 계열의 새로운 문제다. 대부분은 기본 설정이 아닌 특정 설정이나 코드 패턴이 갖춰져야 발생하지만, 일부는 조건만 맞으면 공격자가 서버에서 원하는 코드를 실행할 수 있을 만큼 위험하다.
2026년 11월 19일 기준으로 이 취약점들이 실제 공격에 악용된 사례는 보고되지 않았다. 미국 사이버보안·인프라보안청인 CISA가 관리하는 ‘실제 악용된 취약점 목록’에도 아직 오르지 않았다.
본 글에서는 ‘치명적’ 등급으로 분류된 7건의 취약점에 대해서 다루고자 한다. 먼저 각 취약점의 발생 원인에 대해 설명하고, 이어서 각 취약점이 어떤 조건에서 발생하며 공격자가 무엇을 더 갖춰야 실제 피해로 이어지는지 정리한다. 마지막으로 패치와 임시 완화 방법을 소개한다.
취약점 원인
7건의 취약점은 원인에 따라 크게 세 갈래로 나눌 수 있다.
- 웹 서버와 PHP 사이의 통신 문제 1건: 한 요청이 어디서 끝나고 다음 요청이 어디서 시작하는지를 잘못 구분하는 문제
- 세션 데이터를 잘못 해석하는 문제 2건: 저장된 세션을 읽는 과정에서 공격자가 넣은 데이터가 프로그램 객체로 바뀌는 문제
- 이미 반납한 메모리를 다시 사용하는 문제 4건: 보안 분야에서 ‘Use-After-Free’라고 부르는 메모리 오류
각 갈래에 속한 취약점이 어떤 이유로 생겼는지 하나씩 살펴보자.
CVE-2026-129289 : PHP-FPM 요청 스머글링
CVE-2026-129289는 PHP-FPM이 앞 요청에서 읽고 남은 내용을 제대로 정리하지 않아, 그 남은 내용을 새로운 요청으로 잘못 받아들이기 때문에 발생한 취약점이다.
웹 서버는 성능을 높이기 위해 요청마다 PHP-FPM과 연결을 새로 맺지 않고 한 번 맺은 연결로 여러 요청을 이어서 보내도록 설정할 수 있는데, 이렇게 연결을 재사용하는 환경에서 문제가 발생한다. PHP 애플리케이션이 요청 본문을 읽는 통로를 열어 놓고 끝까지 읽지 않으면, 본문의 뒷부분이 연결 안에 그대로 남게 된다. 만일 사용자가 일부러 형식이 깨진 파일 업로드 요청을 보내 PHP가 본문 중간에서 읽기를 멈추게 하면 PHP-FPM은 어디까지 읽었는지를 잊어버린 채 남은 뒷부분을 같은 연결로 들어온 새로운 요청처럼 처리해 버린다.
공격자는 이 점을 노려 본문 뒷부분에 요청 형식을 갖춘 가짜 요청을 미리 넣어 두는데, 이 가짜 요청에는 어떤 PHP 파일을 실행할지와 PHP 설정을 어떻게 바꿀지까지 마음대로 적을 수 있다. 웹 서버 입장에서는 정상 요청 하나를 넘겼을 뿐이지만 PHP-FPM은 공격자가 숨겨 둔 요청까지 실행하게 되는 것이다. 이처럼 요청 안에 다른 요청을 몰래 끼워 넣는 공격을 요청 스머글링(Request Smuggling)이라고 부르며 해당 처리 방식은 PHP 5.6.0부터 존재했다.
CVE-2026-115560 : 세션 직렬화 방식 불일치
CVE-2026-115560은 세션을 저장하는 쪽과 읽는 쪽이 서로 다른 방식으로 데이터를 해석하기 때문에 발생한 취약점으로, 이 해석 차이로 인해 공격자가 넣은 글자가 프로그램 객체로 활용될 수 있다.
PHP는 세션 데이터를 파일 같은 저장소에 글자로 바꿔 저장하는데, 이때 따르는 규칙인 직렬화 방식이 여러 가지 있다. 기본 방식은 세션 항목마다 ‘이름|내용’ 형태로 이름과 내용 사이에 세로선 기호를 넣어 이어 적고, 읽을 때도 세로선이 나오면 그 앞까지를 이름, 그 뒤부터를 내용으로 보고 잘라 읽는다. 반면 다른 방식 중에서는 이름의 글자 수를 함께 적어 두고 그 길이만큼을 이름으로 읽는 방식도 있는데, 이 방식에서는 이름 안에 세로선이 들어 있어도 그저 이름을 이루는 글자 하나로 취급한다. 같은 세션을 쓸 때와 읽을 때 같은 방식을 사용하면 아무 문제가 없지만, 여러 애플리케이션이나 여러 PHP-FPM 풀(Pool)이 하나의 세션 저장소를 함께 쓸 때 문제가 발생할 수 있다. 예를 들어 쓰는 쪽은 글자 수 방식을, 읽는 쪽은 기본 방식을 사용하면 이야기가 달라진다. 쓰는 쪽에서는 이름의 일부에 불과했던 세로선을 읽는 쪽은 ‘여기서 이름이 끝나고 내용이 시작된다’는 표시로 받아들여, 세로선 뒤에 이어지는 이름의 나머지 글자를 세션 내용, 즉 되살려야 할 데이터로 읽어 버리기 때문이다.
물론 위 차이만으로는 공격이 성립하지 않는다. 세션에 무엇을 어떤 이름으로 저장할지는 보통 애플리케이션이 정하므로, 공격자에게는 세션 항목의 이름에 세로선과 원하는 글자를 넣을 방법이 없기 때문이다. 이 빈틈을 열어 주는 것이 파일 업로드 진행 상황을 세션에 기록하는 기능이다. 이 기능은 파일 업로드가 얼마나 진행되었는지를 세션에 새 항목으로 저장하는데, 그 항목의 이름을 ‘업로드 진행 상황’을 뜻하는 정해진 앞부분 뒤에 업로드 요청에 담긴 값을 그대로 이어 붙여 만든다. 게다가 이 저장은 애플리케이션 코드가 실행되기 전에 PHP가 알아서 처리하므로, 로그인하지 않은 공격자도 업로드 요청 하나만 보내면 세션 항목의 이름을 원하는 글자로 채울 수 있다.
공격자는 바로 이 이름에 세로선 기호와 함께, 되살아났을 때 원하는 동작을 하도록 설계한 객체 데이터를 이어서 넣어 둔다. 쓰는 쪽에서는 이 모두가 조금 이상하게 생긴 항목 이름일 뿐이지만, 읽는 쪽은 세로선 뒤의 글자를 세션 내용으로 보고 그대로 되살린다. 그 결과 세션을 읽는 순간 공격자가 설계한 객체가 되살아나는 객체 주입이 일어난다.
10월 PHP2Shell 취약점 중 하나도 이 업로드 진행 기능과 관련이 있었다. 일부 보안 업체는 그때의 수정이 막지 못한 또 다른 경로라는 이유로 CVE-2026-115560 취약점을 가리켜 ‘세 번째 PHP2Shell’이라고 부르기도 한다. 다만 10월의 두 취약점이 요청이 비정상적으로 끝날 때 생기는 메모리 손상에서 비롯된 것과 달리, 이 취약점은 역직렬화로 인한 객체 주입이라는 점에서 원인 자체는 다르다. 즉 공격이 들어오는 통로와 원격 코드 실행이라는 최종 피해는 같지만, 문제가 생기는 방식은 다르다.
CVE-2026-126714 : 일부만 덮어쓴 세션 파일
PHP는 세션 파일을 경우에 따라 기존 내용을 지우지 않고 덮어쓰는 방식으로 저장하는데, 덮어쓰던 중에 작업이 강제로 끊기면 새 내용과 이전 내용이 뒤섞여 남고 그 뒤섞인 내용이 프로그램 객체로 해석될 수 있다. 이로 인해 발생한 취약점이 바로 CVE-2026-126714이다.
PHP는 세션을 기본적으로 파일에 저장하는데, 새 데이터가 기존 파일보다 짧으면 파일을 먼저 비운 뒤에 쓴다. 그러나 길이가 같거나 더 길 경우에는 어차피 새 데이터가 기존 내용을 모두 덮는다고 보고 파일을 비우지 않은 채 맨 앞에서부터 바로 덮어쓴다. 평소에는 이 방식으로도 문제가 없지만, 덮어쓰는 도중에 프로세스가 강제로 종료되면 파일에 새 데이터의 앞부분과 이전 데이터의 뒷부분이 섞여 남는다.
이렇게 섞인 파일을 다음 요청에서 읽으면 새 데이터와 이전 데이터가 이어진 부분이 직렬화된 객체처럼 해석될 수 있고, 공격자가 두 데이터를 미리 설계해 두면 원하는 객체를 만들어 낼 수 있으므로 결과적으로 앞에서 설명했던 CVE-2026-115560처럼 객체 주입으로 이어진다. 다만 쓰는 쪽과 읽는 쪽이 같은 기본 직렬화 방식을 써도 발생한다는 점이 CVE-2026-115560과 다른 점이다.
CVE-2026-129496 : 시간대 캐시의 Use-After-Free
이제부터 소개할 네 건은 모두 이미 반납한 메모리를 다시 사용하여 문제가 발생하는 Use-After-Free 계열 취약점이다.
CVE-2026-129496은 PHP가 시작할 때 잠깐 쓰고 반납한 시간대 정보의 위치를 지우지 않고 남겨 두는 바람에 발생한 취약점으로, PHP는 나중에 요청을 처리하면서 그 정보가 아직 그 자리에 있는 줄 알고 이미 반납된 메모리를 다시 읽게 된다.
PHP는 날짜와 시간을 다룰 때마다 시간대 정보를 새로 찾지 않도록 한 번 찾은 정보를 메모리에 저장해 두고 재사용한다. 그런데 PHP 프로세스가 시작되는 동안 경고 메시지가 발생하고, 이 메시지가 파일 기반 오류 로그에 기록되면, 로그에 남길 시각을 만들기 위해 꺼낸 시간대 정보가 시작 단계에서만 쓰는 임시 메모리에 저장된다. 이때 사용된 임시 메모리는 시작이 끝나면 반납된다.
보통은 그 뒤에 이어지는 초기화 과정에서 시간대 정보의 위치를 가리키는 참조를 지우기 때문에 문제가 되지 않는다. 그러나 경고가 기록되는 시점이 그 초기화보다 늦으면 참조가 지워지지 않고 그대로 남는다. 따라서 모든 시작 단계 경고가 문제를 일으키는 것이 아니라 시작 단계 후반에 파일 오류 로그로 기록되는 경고만 해당하며, 이렇게 참조가 남은 상태에서 새로 뜬 워커(프로세스)가 첫 요청을 처리하다가 다시 경고를 남기면 이미 반납된 메모리를 읽게 된다. 이런 시작 단계 경고는 주로 시간대 설정 값을 잘못 적었거나 더 이상 권장되지 않는 세션 설정을 쓸 때 나온다.
CVE-2026-129481 : 세션 종료 중 중단으로 인한 Use-After-Free
CVE-2026-129481은 세션을 사용하는 웹 요청 하나를 처리하고 마무리할 때, PHP가 세션을 정리하는 작업이 오류로 중간에 멈추면 지웠어야 할 메모리 위치 정보가 그대로 남기 때문에 발생한 취약점이다. 로그인한 사용자가 페이지를 여는 것처럼 세션을 쓰는 요청이라면 어떤 요청이든 마지막에는 이 정리 작업을 거친다.
세션을 시작하면 PHP는 현재 실행 중인 스크립트 파일 이름을 요청용 메모리에 기록하고 그 위치를 내부 변수에 적어 둔다. 이 내부 변수는 요청이 끝나 세션을 정리할 때 마지막 단계에서 지워진다. 그런데 그보다 앞서 PHP는 세션에 들어 있던 값을 하나씩 없애는데, 이 과정에서 PHP 자체가 아니라 웹 서비스 개발자가 작성한 PHP 코드가 실행될 수 있다. 세션에는 숫자나 글자 같은 단순한 값뿐 아니라 개발자가 만든 객체도 넣을 수 있고, 객체는 없어질 때 스스로 뒷정리를 하도록 만들어지는 경우가 많기 때문이다. 이 뒷정리 코드는 서비스 개발자가 작성한 것이므로, PHP가 세션 값을 없애는 순간 개발자의 코드가 함께 실행되는 셈이다. 예를 들어 개발자가 직접 만든 파일 입출력 통로를 세션에 넣어 두었다면, 이 단계에서 그 통로를 닫는 코드가 실행된다.
만약 그 코드에서 실행을 즉시 멈추게 하는 치명적 오류가 나면 내부 변수를 지우기 전에 정리가 중단되고, 그 사이 요청용 메모리는 통째로 반납되므로 내부 변수는 이미 사라진 메모리 위치를 가리키게 된다. 이 잘못된 위치 정보는 같은 워커가 처리하는 다음 요청에서 사용되며, 그 요청이 다른 사용자의 것이어도 상관없다. 이 취약점은 10월에 발견되었던 CVE-2026-109619의 수정이 불완전해서 남은 문제로, PHP 8.3부터 영향을 받는다.
CVE-2026-129182 : 오류 호출 경로 기록의 재생성으로 인한 Use-After-Free, PHP 8.5에만 해당
CVE-2026-129182는 PHP 8.5에서 요청이 끝날 때 지운 오류 기록이 뒤이은 정리 과정에서 다시 만들어지는 경우를 고려하지 않았기 때문에 발생한 취약점으로, 다시 만들어진 기록이 곧 반납될 메모리를 가리킨 채 다음 요청까지 남는다.
프로그램에서 오류가 나면 그 지점에 이르기까지 어떤 함수가 어떤 함수를 차례로 불렀는지를 거슬러 올라가며 적은 기록을 남길 수 있다. 예를 들어 주문 처리 함수가 결제 함수를 부르고 결제 함수가 카드 확인 함수를 부른 뒤 거기서 오류가 났다면 이 순서가 기록에 남는데, 단순하게 표현하자면 “호출 경로 기록”이라고 볼 수 있다. PHP 8.5부터는 치명적 오류가 나면 이 호출 경로 기록을 함께 남기며, 기본 설정 값은 켜져 있는 상태다.
호출 경로 기록은 요청용 메모리를 사용해 만들어지기 때문에, 10월에 나온 8.5.12 패치는 요청이 끝날 때 이 기록을 지우도록 했다. 하지만 패치는 기록을 지운 뒤에 이어지는 마무리 단계에서 다시 치명적 오류가 발생할 경우에 기록이 또 만들어진다는 것을 놓쳤다.
그렇다면 마무리 단계에서는 왜 오류가 날 수 있을까? PHP는 서버 전체에 적용되는 기본 설정과 별도로, 특정 폴더나 경로에만 다른 설정을 적용할 수 있다. 이렇게 경로별 설정을 쓰면 PHP는 그 경로의 요청을 처리하는 동안만 설정을 바꿔 두었다가, 요청이 끝나면 다음 요청을 위해 서버 전체 설정으로 되돌려 놓는다. 그런데 메모리 한도나 출력 압축 같은 일부 설정은 조합에 따라 이렇게 되돌리는 과정에서 치명적 오류가 날 수 있다. 서버 전체와 특정 경로의 메모리 한도를 서로 다르게 정해 두었거나, 서버 전체에서는 출력 압축을 켜 두고 특정 경로에서는 끈 경우가 그 예다. 이 오류로 다시 만들어진 기록은 곧 반납될 요청용 메모리를 가리키는 채로 남아, 같은 워커가 처리하는 다음 요청에서 사용된다.
CVE-2026-129474 : 매직 메서드의 오류 호출 경로 기록 Use-After-Free, PHP 8.5에만 해당
CVE-2026-129474는 PHP 8.5에서 매직 메서드가 호출을 대신 받아 실제 처리 기능에 전달하는 순간에 치명적 오류가 나면, 이미 반납된 메모리를 가리키는 값이 오류 기록에 그대로 담기기 때문에 발생한 취약점이다.
매직 메서드란 프로그램이 존재하지 않는 메서드를 호출했을 때 PHP가 대신 불러 주는 특수한 메서드다. 예를 들어 로그 기록 도구에 ‘경고 남기기’라는 메서드가 따로 없더라도, 프로그램이 이 이름으로 호출하면 매직 메서드가 그 호출을 대신 받아 실제로 기록을 처리하는 기능에 전달해 줄 수 있다. 즉 프로그램이 부른 이름과 실제로 일을 하는 기능 사이에서 중간 다리 역할을 하는 것이다. 그래서 로그 기록 도구나 데이터베이스 라이브러리, Laravel의 파사드 기능처럼 받은 호출을 실제 처리 기능으로 넘겨주는 코드에서 많이 쓰인다.
매직 메서드로 호출을 넘기는 짧은 순간에 치명적 오류가 나면 앞에서 설명한 호출 경로 기록이 만들어지는데, 이때 각 함수에 어떤 값이 전달되었는지도 함께 적힌다. 문제는 바로 그 순간 기록되는 값 가운데 일부가 이미 반납된 메모리 자리를 가리키고 있을 수 있다는 점이다. 공격자는 보내는 요청의 크기를 조절해서 PHP가 정확히 이 순간에 메모리 한도를 넘겨 치명적 오류를 일으키도록 만든다. 이후 반납된 그 자리에 다른 데이터가 들어오면 PHP는 기록을 읽으면서 원래 값 대신 새로 들어온 데이터를 사용하게 되므로, 공격자는 그 자리에 원하는 데이터를 채워 넣는 방식으로 이를 악용할 수 있다.
다만 호출 경로 기록에는 어떤 함수를 거쳤는지만 적을 수도 있고, 각 함수에 어떤 값이 전달되었는지까지 함께 적을 수도 있으며, 둘 중 어느 쪽으로 할지는 설정으로 정한다. 이 취약점은 전달된 값까지 적도록 설정된 경우에만 발생한다. 전달된 값을 적지 않으면 반납된 메모리를 가리키는 값이 기록에 들어갈 일도 없기 때문이다.
트리거 조건과 악용 조건
취약점이 있다고 해서 곧바로 공격에 성공하는 것은 아니다. 여기서는 두 단계로 나눠서 본다.
- 트리거 조건 : 버그가 실제로 발생하려면 서버 설정, 애플리케이션 코드, 요청 순서가 어떻게 갖춰져야 하는가
- 악용 조건 : 버그가 발생한 뒤, 공격자가 그것을 코드 실행 같은 실제 피해로 이어 가려면 무엇이 더 필요한가
| CVE | 수정 지원 계열 | 공격 위치 | 트리거 조건 | 악용 조건 | 확인된 최대 피해 |
|---|---|---|---|---|---|
| CVE-2026-129289 FPM 요청 스머글링 | 8.2~8.5 | 원격, 로그인 불필요 | FastCGI 연결 재사용 설정 + 요청 본문을 끝까지 읽지 않는 애플리케이션 경로 + 조작된 업로드 요청 | 서버에 있는 PHP 파일 경로 하나만 알면 됨 | 원격 코드 실행 |
| CVE-2026-115560 세션 직렬화 불일치 | 8.2~8.5 | 원격 | 업로드 진행 기능 켜짐 + 세션 저장소를 공유하는 쪽끼리 직렬화 방식이 다름 | 대상 세션 ID + 애플리케이션 안의 가젯 체인 | 명령 실행 |
| CVE-2026-126714 세션 파일 일부 덮어쓰기 | 8.2~8.5 | 원격, 로그인 불필요 | 파일 세션 사용 + 기존과 같거나 더 긴 데이터를 덮어쓰는 도중 프로세스 강제 종료 | 세션 ID 지정 + 원하는 시점에 쓰기 중단 + 섞인 데이터 설계 + PHP 내장 클래스의 메모리 손상 결함 | 원격 코드 실행, 원 연구자 보고 기준 |
| CVE-2026-129496 시간대 캐시 UAF | 8.2~8.5 | 원격, 프로세스 다운에 한함 | 시작 단계 후반의 경고가 파일 오류 로그에 기록됨 + 새 워커의 첫 요청에서 경고 발생 | 코드 실행에는 메모리 주소 파악 + 메모리 배치 조작 + 실행 환경별 추가 설정 필요 | 원격 요청으로 프로세스 다운, 메모리 주소를 아는 실험 환경에서 코드 실행 |
| CVE-2026-129481 세션 종료 UAF | 8.3~8.5 | 원격, 앱 구조에 따라 다름 | 세션 정리 중 호출되는 코드에서 치명적 오류 발생 | 다음 요청이 같은 워커로 가야 함 | Use-After-Free 재현, 프로세스 다운은 가능한 영향으로 언급 |
| CVE-2026-129182 호출 경로 기록 재생성 UAF | 8.5 | 원격, 특수 설정 필요 | 정리 단계 설정 복원 실패 + 다음 요청 초반의 경고, FPM에서는 웹 서버가 PHP 설정값을 넘기는 구성 필요 | 코드 실행 방법과 그 조건은 공개되지 않음 | 프로세스 다운, 코드 실행은 시연되지 않음 |
| CVE-2026-129474 매직 메서드 UAF | 8.5 | 원격, 시연된 경로는 로그인 불필요 | 함수에 전달된 값까지 기록하는 설정 + 매직 메서드 진입 중 메모리 한도 초과 | 요청 크기 조절 + 메모리 주소 파악 | 원격 코드 실행 |
[표 1] Critical 취약점 7건에 대한 조사 내역
표의 두 번째 열은 결함의 전체 영향 범위가 아니라, 이번에 공식 수정이 제공된 지원 계열을 나타낸다. 결함 자체는 이보다 훨씬 오래전부터 존재한 경우가 많다. CVE-2026-129289는 PHP 5.6.0부터, CVE-2026-115560은 5.4.0부터, CVE-2026-126714는 4.1.0부터 같은 동작이 있었으므로, 지원이 끝난 오래된 버전도 영향을 받을 수 있다. 표에서 보듯이 위험도는 취약점마다 크게 다르다. 아래에서 하나씩 자세히 설명한다.
CVE-2026-129289 : 설정만 맞으면 가장 쉽게 악용되는 취약점
트리거 조건
웹 서버가 PHP-FPM과의 연결을 끊지 않고 재사용하도록 설정되어 있어야 한다. nginx, Apache, HAProxy 모두 이런 연결 유지 기능을 켤 수 있으며, 그 기능을 켜 둔 경우가 여기에 해당한다. 여기에 애플리케이션이 요청 본문을 열어 놓고 끝까지 읽지 않는 경로가 있어야 하고, 공격자가 그 경로로 형식을 조작한 업로드 요청을 보내야 한다. 라우팅이나 인증 전에 입력 통로부터 열어 두는 프레임워크라면, 본문을 사용하지 않는 페이지에서도 이 조건이 갖춰질 수 있다. 반대로 요청마다 연결을 닫는 일반적인 nginx와 Apache 구성은 영향을 받지 않는다.
악용 조건
위 조건이 모두 맞는다면 공격자에게 더 필요한 것은 서버에 실제로 있는 PHP 파일 경로 하나뿐이다. 숨겨 보낸 가짜 요청에서 PHP 설정을 바꿔 요청 본문을 PHP 코드로 먼저 실행하라고 지시하면, 본문에 담은 코드가 그대로 실행된다. 메모리를 정교하게 조작할 필요도, 타이밍을 맞출 필요도 없어서 성공률이 매우 높다. 게다가 이렇게 바뀐 설정은 같은 워커의 다음 요청에도 남을 수 있다.
다만 이렇게 코드 실행까지 이어지는 것은 FastCGI 연결을 재사용하는 경우에 한해 확인된 결과다. LiteSpeed 웹 서버가 PHP와 통신할 때 쓰는 LSAPI에도 읽고 남은 본문을 정리하지 않는 같은 실수가 있다. 하지만 LSAPI는 FastCGI와 다른 통신 형식을 쓰므로 공격 경로도 다르다. 현재까지 LSAPI에서는 요청이 뒤섞이는 현상만 확인되었고, 코드 실행은 입증되지 않았다.
CVE-2026-115560 : 흔한 라이브러리만 있어도 위험한 세션 취약점
트리거 조건
파일 업로드 진행 상황을 세션에 기록하는 기능이 켜져 있어야 하고, 같은 세션을 쓰는 쪽과 읽는 쪽이 서로 다른 직렬화 방식을 사용해야 한다. 이런 불일치는 애플리케이션이 세션을 시작하기 직전에 직렬화 방식을 바꾸거나, 직렬화 방식을 서로 다르게 설정한 애플리케이션과 FPM 풀, 가상 호스트가 같은 세션 저장 폴더를 공유할 때 생긴다. FPM 풀을 나누었다고 해서 세션 저장소까지 자동으로 나뉘지는 않는다는 점에 주의해야 한다. 모든 곳이 같은 방식을 쓴다면 이 문제는 생기지 않는다.
악용 조건
공격자는 우선 대상 세션의 ID를 알거나 지정할 수 있어야 한다. 그다음, 세션을 읽는 애플리케이션 안에 가젯 체인이 있어야 한다. 가젯 체인이란 객체가 되살아나거나 사라질 때 자동으로 실행되는 코드 조각들을 이어 붙여 원하는 동작을 만들어 내는 기법이다. 실제로 PHP 패키지 관리 도구인 Composer로 많이 설치하는 Guzzle과 Monolog 라이브러리를 이용해 명령 실행이 시연되었다. 이런 라이브러리는 매우 흔하기 때문에 이 조건은 생각보다 쉽게 충족된다.
CVE-2026-126714 : 애플리케이션 코드 없이도 원격 코드 실행이 보고된 취약점
트리거 조건
PHP의 기본 세션 저장 방식인 파일 방식을 써야 하고, 기존 파일과 길이가 같거나 더 긴 데이터를 덮어쓰는 도중에 프로세스가 강제로 종료되어야 한다. 공격자는 업로드 진행 기능이나 세션에 저장되는 긴 사용자 입력을 통해 세션 내용에 영향을 줄 수 있어야 한다. 쓰는 쪽과 읽는 쪽의 직렬화 방식이 달라야 할 필요는 없다.
프로세스를 강제로 종료시키는 방법으로 보안 공지는 멀티스레드로 빌드된 PHP에서 다른 스레드가 메모리 한도를 넘겨 프로세스 전체가 종료되는 경우를 들었다. 이 취약점을 처음 발견한 연구자는 다른 방법도 보고했다. 업로드 요청을 여러 개 붙잡아 두어 웹 서버가 쓸 수 있는 메모리를 한계까지 채운 뒤, 시점을 맞춘 요청으로 세션을 쓰고 있는 워커가 그 한계를 넘게 만들었다. 그러면 운영체제가 메모리 부족을 막기 위해 해당 워커를 강제로 종료한다.
악용 조건
공격자는 먼저 데이터를 써 넣을 세션 ID를 정할 수 있어야 하고, 애플리케이션이 나중에 그 세션 ID로 세션을 읽어야 한다. 연구자의 재현에서는 로그인하지 않은 상태로 업로드 진행 기능을 이용해 공격자가 정한 세션 ID의 파일에 데이터를 썼고, 이후 애플리케이션이 같은 세션 ID로 세션을 시작할 때 섞인 데이터가 읽혔다. 또한 이전 데이터와 새 데이터가 섞였을 때 정확히 원하는 객체가 만들어지도록 배치를 설계해야 하고, 저장이 원하는 지점에서 끊기도록 만들어야 한다.
연구자의 재현에서도 원하는 상태를 얻기까지 약 10회의 시도가 필요했다. 연구자는 이렇게 주입한 객체를 PHP에 기본으로 들어 있는 내장 클래스의 메모리 손상 결함과 결합해 원격 코드 실행을 시연했다고 보고했다. 따라서 애플리케이션에 가젯 체인이 없어도 공격이 가능하다. 다만 결합에 쓴 내장 클래스와 그 결함의 세부 내용은 공개되지 않아 외부에서 검증할 수는 없다. 보안 공지는 이 메커니즘을 설명하면서 원격 코드 실행을 영향으로 기술하고 있다.
CVE-2026-129496 : 프로세스 다운은 쉽지만 코드 실행은 어려운 취약점
트리거 조건
일반적인 단일 스레드 빌드 PHP에서, 시작 단계 경고가 PHP의 파일 기반 오류 로그에 기록되어야 한다. 이때 경고는 시간대 정보 참조를 지우는 초기화보다 늦은 시점, 즉 시작 단계 후반에 기록되어야 한다. 경고가 PHP-FPM 자체 로그로만 기록되는 경우는 해당하지 않는다. 그 상태에서 새로 뜬 워커가 첫 요청을 마치기 전에, 요청 초반에 경고를 일으키는 요청이 들어와야 한다. 대표적인 예는 한 요청에 담을 수 있는 입력 변수 개수의 상한을 넘는 요청이다. 워커는 새로 시작되거나 재시작될 때마다 생기므로 이런 기회는 반복해서 생긴다.
악용 조건
이 취약점은 입증된 피해의 범위를 두 가지로 나눠서 봐야 한다.
첫째, 워커를 멈추게 하는 것은 위 조건만으로 가능하다. 보안 공지는 위 조건이 갖춰진 PHP-FPM에서, 입력 변수 개수 상한과 nginx의 헤더 크기 한도를 모두 기본 수준으로 둔 상태로, 조작된 원격 HTTP 요청 하나에 워커가 멈추는 것을 확인했다.
둘째, 코드 실행은 공격자가 서버의 메모리 주소를 이미 알고 있는 실험 환경에서 시연된 결과다. 코드 실행까지 가려면 메모리 주소를 알고 메모리 배치를 원하는 대로 맞춰야 하며, 추가로 필요한 설정은 실행 환경마다 다르다. PHP-FPM에서 보고된 방법은 요청 변수를 필요할 때가 아니라 요청이 시작될 때 미리 만들어 두도록 바꾸는 설정과, 쿠키 값까지 요청 변수에 포함하도록 하는 설정이 필요하고, 기본 한도보다 큰 인증 헤더도 허용해야 한다. Apache mod_php에서 보고된 다른 방법은 이런 설정을 바꾸지 않는 대신, 메모리 한도를 넘는 큰 데이터 전송 요청과 큰 인증 헤더 허용이 필요하다. 운영체제에는 프로그램이 실행될 때마다 메모리 주소를 무작위로 바꿔 공격자가 주소를 예측하기 어렵게 만드는 보호 기능이 있는데, 원격에서 이 보호를 우회하는 방법은 아직 시연되지 않았다.
CVE-2026-129481 : 애플리케이션 코드 패턴에 달린 취약점
트리거 조건
세션 정리 중에 호출되는 애플리케이션 코드에서 치명적 오류가 나야 한다. 시연된 환경은 PHP 코드를 미리 해석해 메모리에 저장해 두는 OPcache 기능을 끈 PHP-FPM이었고, 세션에 저장된 스트림 객체의 닫기 함수에서 오류가 나는 경우였다. 해당 스크립트의 파일 이름이 OPcache가 오래 유지하는 메모리에 저장되어 있다면 요청용 메모리가 반납되는 경로를 피할 수 있다. 하지만 OPcache가 켜져 있어도 캐시되지 않은 스크립트가 실행될 수 있으므로, OPcache를 켰다고 해서 이 취약점이 생기지 않는다고 단정할 수는 없다. 보안 공지도 OPcache만으로는 안정적인 대책이 될 수 없다고 설명한다.
악용 조건
다음 요청이 같은 워커로 들어가야 한다. 보안 공지가 재현으로 확인한 것은 이미 반납된 메모리를 다시 사용하는 현상까지다. 워커가 멈추는 것은 이로 인해 생길 수 있는 영향으로 기술되었고, 코드 실행 시연은 언급되지 않았다.
CVE-2026-129182 : 특수한 설정 조합이 필요한 취약점
트리거 조건
두 단계가 필요하다. 먼저, 요청이 끝날 때 설정을 원래대로 되돌리다가 치명적 오류가 나야 한다. 예를 들어 메모리 한도 설정을 서버 전체와 특정 경로에 서로 다르게 지정한 경우, 또는 서버 전체에서는 출력 압축을 켜 두고 특정 경로에서는 끈 채 별도의 출력 처리 기능을 지정한 경우다. 다음으로, 같은 워커의 다음 요청이 초기화되기 전에 경고를 일으켜야 한다. Apache mod_php에서는 디렉터리별 설정으로 이 조건이 생길 수 있지만, PHP-FPM에서는 웹 서버가 요청마다 PHP 설정값을 함께 넘겨주도록 구성되어 있고 그 값이 경고를 일으킬 때만 해당한다. 이처럼 위 설정 조합이 이미 서버에 있어야 버그가 발생하므로, 일반적인 구성에서는 해당하는 경우가 많지 않을 것으로 보인다.
악용 조건
현재까지 이 버그로 확인된 것은 메모리 오류와 프로세스 다운까지다. 보안 공지는 10월의 CVE-2026-109619처럼 원격 코드 실행으로 이어질 수 있다고 보지만, 이 취약점의 진입점으로 코드 실행을 시연하지는 않았고 그에 필요한 추가 조건도 공개하지 않았다.
CVE-2026-129474 : PHP 8.5에서 원격 코드 실행이 확인된 취약점
트리거 조건
PHP 8.5에서 치명적 오류의 호출 경로 기록 기능이 켜져 있어야 하며, 이 기능의 기본 설정 값은 켜져 있는 상태다. 또한 호출 경로 기록에 함수에 전달된 값까지 남기도록 설정되어 있어야 한다. PHP 자체 기본값은 전달된 값까지 기록하지만, PHP가 운영 환경용으로 권장하는 설정 파일은 전달된 값을 기록하지 않도록 되어 있다. 애플리케이션은 매직 메서드로 호출을 넘기는 구조여야 하며, 그 순간에 치명적 오류가 나야 한다. 시연에서는 JSON 데이터를 받아 매직 메서드로 로그를 남기는 페이지에 요청 크기를 조절해 보내, 로그에 남길 값을 만드는 순간 메모리 한도를 넘기도록 했다.
악용 조건
공격자는 요청 데이터로 메모리 사용 형태를 조절할 수 있어야 하고, 앞에서 설명한 메모리 주소 무작위화 보호가 켜진 환경에서도 쓸 수 있는 메모리 주소를 확보해야 한다. 시도가 실패하면 워커가 멈추거나, 일반적인 리소스 한도 오류로 요청이 끝난다. PHP 파일을 업로드하거나 메서드 이름을 고를 필요는 없다. 보안 공지는 이 방식으로 PHP 8.5에서 원격 코드 실행이 확인되었다고 밝혔다. 이때 로그인 없이 공격할 수 있었던 것은 시연에 쓴 경로에 관한 결과이며, 다른 애플리케이션 경로에서는 로그인이 필요한지 여부가 달라질 수 있다. Laravel의 파사드 기능이나 Magento의 일부 기능이 관련 경로로 언급되었지만, 실제 공격이 가능한지는 입증되지 않았다.
대응 방안
1. 패치
가장 확실한 대책은 사용 중인 버전에 맞는 최신 버전으로 올리는 것이다. 7건 모두에 대한 근본 수정이 이번 패치에 들어 있으며, 사용 중인 계열별로 올려야 할 버전은 아래 표와 같다.
| 사용 중인 버전 | 업그레이드 대상 |
|---|---|
| PHP 8.5.x | 8.5.13 이상 |
| PHP 8.4.x | 8.4.28 이상 |
| PHP 8.3.x | 8.3.37 이상 |
| PHP 8.2.x | 8.2.36 이상 |
| PHP 8.1 이하 | 공식 패치 없음 → 지원 버전으로 이전 필요 |
[표 2] 사용 중인 버전 계열에 맞는 업그레이드 버전
표에서 보듯이 PHP 8.1 이하 버전에는 공식 패치가 제공되지 않는다. 앞서 설명했듯이 일부 결함은 오래된 버전에도 존재하므로, 이런 버전을 쓰고 있다면 지원 중인 계열로 옮기는 것 외에는 근본적인 해결 방법이 없다. 지금 8.2를 쓰고 있는 경우에도 안심하기는 이르다. PHP 8.2는 2026년 12월 31일에 보안 지원이 끝날 예정이므로, 이번에 8.2.36으로 올리더라도 상위 계열로 옮기는 계획을 함께 세워 두는 것이 좋다.
업그레이드 과정에서는 패치가 실제로 반영되었는지도 확인해야 한다. Ubuntu나 RHEL 같은 리눅스 배포판은 버전 번호를 그대로 둔 채 보안 수정만 옮겨 넣는 경우가 있으며, 이를 백포트라고 한다. 따라서 배포판 패키지를 쓴다면 버전 번호만 보고 판단하지 말고, 배포판의 보안 공지에서 해당 CVE가 고쳐졌는지 확인해야 한다. Docker 같은 컨테이너로 운영하는 경우에는 기반 이미지를 새로 받아 다시 빌드해야 패치가 반영된다. 어느 경우든 업그레이드를 마친 뒤에는 PHP-FPM 마스터 프로세스와 모든 워커, 또는 Apache를 반드시 재시작해야 새 버전이 적용된다.
다만 CVE-2026-115560은 패치만으로 끝나지 않는다. 패치는 업로드 진행 기능의 기본값을 꺼진 상태로 바꾸지만, 운영자가 이 기능을 다시 켜 두고 서로 다른 직렬화 방식으로 같은 세션 저장소를 공유하면 같은 불일치가 여전히 생길 수 있다. 따라서 패치를 적용한 뒤에도 아래 완화 방법에서 설명하는 세션 설정 점검을 함께 해야 한다.
2. 완화 방법
당장 업그레이드하기 어렵다면 설정을 바꿔 위험을 줄일 수 있다. 다만 이것은 패치 전까지 버티는 임시 조치다. 또한 바꾼 설정이 어디에 속하느냐에 따라 적용 방법이 다르다. PHP 설정을 바꿨다면 PHP-FPM이나 mod_php를 쓰는 Apache를 재시작해야 하고, nginx나 Apache 같은 웹 서버의 설정을 바꿨다면 해당 웹 서버가 설정을 다시 읽어 들이도록 재적용해야 한다. 아래에서는 앞에서 살펴본 순서를 따라 취약점별 완화 방법을 설명한다.
1) 웹 서버와 PHP-FPM의 연결 재사용 끄기
먼저 PHP-FPM 요청 스머글링 취약점인 CVE-2026-129289는 웹 서버가 PHP-FPM과의 연결을 재사용하지 않도록 하면 막을 수 있다. nginx에서는 fastcgi_keep_conn을, Apache에서는 enablereuse를 꺼서 요청마다 연결을 닫도록 한다. 이 두 설정은 PHP가 아니라 웹 서버의 설정이므로, 바꾼 뒤에는 nginx나 Apache의 설정을 다시 적용해야 한다. 일부 컨테이너 이미지는 연결 재사용이 기본으로 켜져 있으므로, 컨테이너로 운영한다면 이미지에 들어 있는 설정을 직접 확인하는 것이 좋다. 이와 함께 PHP-FPM이 요청을 받는 포트가 외부나 신뢰할 수 없는 네트워크에 노출되지 않았는지도 점검해야 한다.
2) 세션 업로드 진행 기능 끄기
세션 관련 취약점인 CVE-2026-115560과 CVE-2026-126714는 공통적으로 업로드 진행 기능을 공격 경로로 쓴다. 따라서 이 기능을 쓰지 않는다면 session.upload_progress.enabled = 0으로 꺼서, 로그인하지 않은 공격자가 세션에 데이터를 써 넣는 길을 막는 것이 우선이다. 이때 코드 안에서 ini_set()으로 바꾸면 이미 늦기 때문에, php.ini나 FPM 풀 설정, 가상 호스트 설정에서 바꿔야 한다.
3) 세션 직렬화 방식 통일과 세션 저장소 점검
두 세션 취약점은 이 공통 조치 외에 각각 다른 대응이 필요하다. CVE-2026-115560은 직렬화 방식의 불일치에서 생기므로, 세션 저장소를 함께 쓰는 모든 애플리케이션의 session.serialize_handler 값을 같게 맞추거나 저장소를 아예 분리해야 한다. 앞서 설명했듯이 패치 후에도 업로드 진행 기능을 직접 켜 두었다면 이 조치는 계속 필요하다. 반면 CVE-2026-126714는 직렬화 방식이 같아도 발생하므로, 방식을 통일하는 것만으로는 막을 수 없다. 이 취약점에 대해서는 세션에 저장하는 사용자 입력을 최소화하고, 가능하면 저장할 때 레코드를 통째로 교체하는 세션 저장소를 사용하는 편이 낫다.
4) PHP 시작 단계 경고 정리
시간대 캐시 취약점인 CVE-2026-129496은 시작 단계 경고가 파일 오류 로그에 기록될 때 생기므로, 그 경고를 없애는 것이 가장 직접적인 대책이다. 잘못 적은 date.timezone 값이나 더 이상 권장되지 않는 세션 설정처럼 PHP가 시작할 때 오류 로그에 남기는 경고를 모두 정리한 뒤 재시작한다. 경고를 당장 모두 없애기 어렵다면, 오류 로그를 파일 대신 syslog로 보내도록 바꾸는 방법도 있다.
5) 세션 정리 중 치명적 오류 점검
세션 종료 처리 취약점인 CVE-2026-129481은 애플리케이션 코드의 치명적 오류에서 시작되므로, 스트림 닫기 함수처럼 세션 정리 중에 호출되는 코드에서 치명적 오류가 나지 않도록 점검해야 한다. 급한 경우에는 PHP-FPM에서 pm.max_requests=1로 설정해 요청마다 워커를 새로 띄우는 방법도 있다. 잘못된 참조가 다음 요청으로 넘어가기 전에 워커가 사라지기 때문이다. 다만 이 방법은 성능 저하가 크다.
6) PHP 8.5 치명적 오류의 호출 경로 기록 끄기
PHP 8.5에만 해당하는 CVE-2026-129182와 CVE-2026-129474는 모두 치명적 오류의 호출 경로 기록에서 생기므로, 관리자 수준의 설정에서 fatal_error_backtraces = 0으로 바꿔 이 기록 자체를 끄고 모든 워커를 재시작하면 두 취약점을 함께 막을 수 있다. 보안 공지가 CVE-2026-129182에 대해 제시한 임시 완화 방법도 바로 이것이며, 요청 단위 설정으로 이 기능이 다시 켜지지 않도록 해야 한다.
7) 함수에 전달된 값의 기록 제외
호출 경로 기록을 끌 수 없는 환경이라면, CVE-2026-129474에 한해 zend.exception_ignore_args = On으로 설정해 기록에 함수에 전달된 값이 남지 않도록 하는 방법이 있다. 이때 명령줄 실행용 설정만 바꾸면 효과가 없으므로 FPM 풀 설정까지 확인해야 한다. 그러나 이 설정은 기록에서 전달된 값만 뺄 뿐 호출 경로 기록 자체를 막지는 않으므로, CVE-2026-129182의 완화 방법은 되지 못한다. 또한 화면에 오류를 표시하지 않도록 display_errors=0으로 설정하는 것만으로는 두 취약점 모두 막을 수 없다는 점에 주의해야 한다.
결론
이번 PHP 보안 업데이트에서 고쳐진 치명적 취약점 7건은 모두 같은 ‘치명적’ 등급으로 분류되었지만, 실제 위험도는 서로 크게 다르다.
가장 먼저 살펴봐야 할 것은 PHP-FPM 요청 스머글링 취약점인 CVE-2026-129289다. 웹 서버가 PHP-FPM과의 연결을 재사용하도록 설정되어 있고, 애플리케이션에 요청 본문을 끝까지 읽지 않는 경로가 있다면, 공격자는 조작한 업로드 요청 한 번으로 메모리 조작 없이 원격 코드 실행을 할 수 있기 때문이다. 세션 직렬화 불일치 취약점인 CVE-2026-115560도 우선적으로 살펴 볼 만하다. Guzzle이나 Monolog처럼 흔한 라이브러리만으로도 명령 실행이 시연되었으므로, 업로드 진행 기능과 세션 저장소 공유 여부를 꼭 확인해야 한다. PHP 8.5를 운영 중이라면 원격 코드 실행이 확인된 매직 메서드 취약점인 CVE-2026-129474도 우선순위에 올려야 한다.
세션 파일 덮어쓰기 취약점인 CVE-2026-126714도 원 연구자가 애플리케이션 가젯 체인 없이 원격 코드 실행을 시연했다고 보고했다. 다만 프로세스를 원하는 시점에 강제 종료시키기 위해 여러 번 시도해야 하고, 공격에 쓴 내장 클래스 결함의 세부 내용도 아직 공개되지 않았다. 나머지 취약점은 까다로운 설정 조합이 필요하거나, 코드 실행까지 가려면 메모리 주소를 알아내야 해서 상대적으로 공격 난이도가 높다. 하지만 10월 패치가 불완전해서 한 달 만에 다시 고쳐진 사례에서 보듯이, 비슷한 계열의 문제는 앞으로도 계속 나올 수 있다.
따라서 가장 좋은 대응은 단순하다. 지금 바로 최신 버전으로 업그레이드하고, 그 전까지는 위의 완화 설정을 적용하는 것이다. 이번 기회에 FastCGI 연결 설정, 세션 저장소 구성, 시작 단계 경고처럼 평소 눈여겨보지 않던 설정도 함께 점검해 보기를 권한다.
출처
- PHP 공식 ChangeLog : https://www.php.net/ChangeLog-8.php
- php-src 보안 공지, GitHub Security Advisories : https://github.com/php/php-src/security/advisories
- GHSA-qc49-hpvq-g2w6 : CVE-2026-129289
- GHSA-658j-r8rw-q6mx : CVE-2026-115560
- GHSA-fm2m-fjf5-v3cp : CVE-2026-126714
- GHSA-gr4f-wgx5-jpfv : CVE-2026-129496
- GHSA-g3vh-838c-65v7 : CVE-2026-129481
- GHSA-2fjv-p558-g82m : CVE-2026-129182
- GHSA-8mjj-2r7p-4hg2 : CVE-2026-129474
- php[architect], “PHP’s November security release: seven critical fixes, explained” : PHP Security Release Fixes Seven Critical Vulnerabilities | Exploitr
- depthfirst, CVE-2026-126714 원 연구 : https://depthfirst.com/research/phpaftershell
- PHP 8.5.12 세션 파일 저장 코드 : https://github.com/php/php-src/blob/php-8.5.12/ext/session/mod_files.c