


2026년 10월 다크웹 이슈 동향 보고서
알림 2026년 10월 다크웹 이슈 동향 보고서는 딥웹 및 다크웹에서 발생한 주요 이슈를 정리했다. 다만 출처의 특성상 일부 정보는 사실 여부를 완전히 확인하기 어려울 수 있다고 밝혔다. 주요 이슈 주요 다크웹 포럼 중 하나는 특정 Onion 서비스 소프트웨어의 제로데이 취약점 악용으로 Onion 개인키가 노출되어 기존 도메인의 제어권을 탈취당했고, 신규 포럼
2026년 10월 다크웹 위협 행위자 동향 보고서
알림 2026년 10월 다크웹 위협 행위자 동향 보고서는 핵티비스트, 딥웹 및 다크웹 활동, 공식 발표된 사이버 공격 사고를 중심으로 정리되었다. 일부 내용은 사실 관계를 독립적으로 확인하기 어렵다고 명시되었다. 주요 이슈 핵티비스트 측면에서 일부 친러 성향 핵티비스트 그룹은 중동 지역 정부기관, 북한 지역 정부 및 공공기관, 일본 지역 온라인 콘텐츠 플랫폼을
2026년 10월 다크웹 침해사고 동향 보고서
알림 2026년 10월 다크웹 및 딥웹 포럼에서는 데이터베이스 유출, 계정·권한 판매, 소스코드 공개가 광범위하게 관측되었다. 정부, 공공, 국방, 금융, 의료, 통신, 유통, 교육, 제조, 에너지, IT 분야가 주요 대상이었으며, 일부 게시물은 출처 특성상 사실 여부를 완전히 확인하기 어려웠다. 주요 이슈 정부·공공 분야에서는 미국 정부기관 직원 4.1만 명 이상의 개인정보 공개가
발주서 확인 요청으로 위장한 피싱 메일 주의 (Xloader)
최근 AhnLab SEcurity intelligence Center(ASEC)에서는 발주서 확인 요청으로 위장한 피싱 메일 유포 사례를 확인했다. 이메일 본문에는 발주서 확인을 위해 발주서로 위장한 악성 DOCX 파일을 확인하도록 유도한다. [그림 1] 피싱 이메일 본문 사용자가 첨부된 DOCX 파일을 다운로드하여 실행하면, [그림 2]와 Word의 “다른 문서 내용 가져오기(altChunk)” 기능을 악용해 Word 파일
견적서 문의를 위장한 피싱 메일 주의 (SnakeKeylogger)
최근 AhnLab SEcurity intelligence Center(ASEC)에서는 견적서 문의 요청을 위장한 피싱 메일이 유포되고 있음을 확인했다. 이메일 본문에는 구매팀 자재관리파트 담당자를 사칭해 견적서를 확인해 달라는 내용으로 위장하고 있으며, 확인을 위해 첨부된 압축파일을 다운로드 하도록 유도한다. [그림 1] 메일 본문 사용자가 첨부된 압축 파일을 내려받아 압축을 해제하면 [그림 2]와 같이 JavaScript 파일이
AI가 찾아낸 약한 고리: 외곽 접점이 무너진 2026년 10월
AI가 찾아낸 보안의 사각지대 2026년 10월 한국과 일본에서 연이어 공개된 대규모 침해사고는 대부분 내부 핵심 시스템이 아니라 외부에 노출된 웹서비스와 앱 백엔드 API, 위탁 SaaS (메일 발송이나 백업처럼 위탁 업체가 클라우드로 제공하는 서비스)같은 외곽 접점에서 시작됐다. 같은 기간 PHP, Node.js 등 웹 백엔드 런타임 및 GitLab 등 널리 쓰이는 소프트웨어에서

Node2Shell: 압축 데이터 하나로 서버 장악까지 (CVE-2026-111497)
개요 2026년 10월에 공개된 CVE-2026-111497은 Node.js에 포함된 Brotli 디코더에서 발생하는 범위 밖 쓰기(out-of-bounds write) 취약점이다. Brotli는 구글에서 개발한 압축 알고리즘으로, 주로 웹 전송 데이터를 압축하거나 전송된 압축 데이터를 해제하는 데 사용된다. 웹 애플리케이션이 Brotli로 압축된 데이터를 전달받으면 Brotli 디코더가 이를 압축 해제한다. 그러나 공격자가 비정상적으로 구성한 압축 데이터를 전달할 경우,
2026년 9월 국내외 금융권 관련 보안 이슈
금융권 대상 유포 악성코드 통계 공격 1단계에서는 Phishing(사용자를 속여 정보를 탈취하는 공격)이 2.1로 가장 높았고, 전월 1.8 대비 상승했다. 공격 2단계에서는 Dropper/Downloader(추가 악성코드를 내려받는 유형)가 1.1로 가장 높았으나, 전월 3.2 대비 하락했다. 공격 3단계에서는 Infostealer(정보 탈취 악성코드)가 0.3으로 가장 높았고, 전월 0.4 대비 하락했다. 유형별로는 Phishing이 27.0%로 1위였고, Dropper/Downloader 25.3%와
2026년 9월 인포스틸러 동향 보고서
내용 2026년 9월 한 달 동안 수집된 신규 인포스틸러(정보 탈취 악성코드)의 유포 채널, 악성코드 수량, 탐지 수량, 위장 대상 기업 정보를 정리한 동향 보고서이다. ASEC(AhnLab SEcurity intelligence Center)와 AhnLab 제품의 진단 로그를 기준으로 집계했으며, 자동 수집 시스템과 이메일 허니팟 시스템에서 수집한 샘플을 포함한다. 목적 및 범위 이 보고서는 인포스틸러의 전반적인
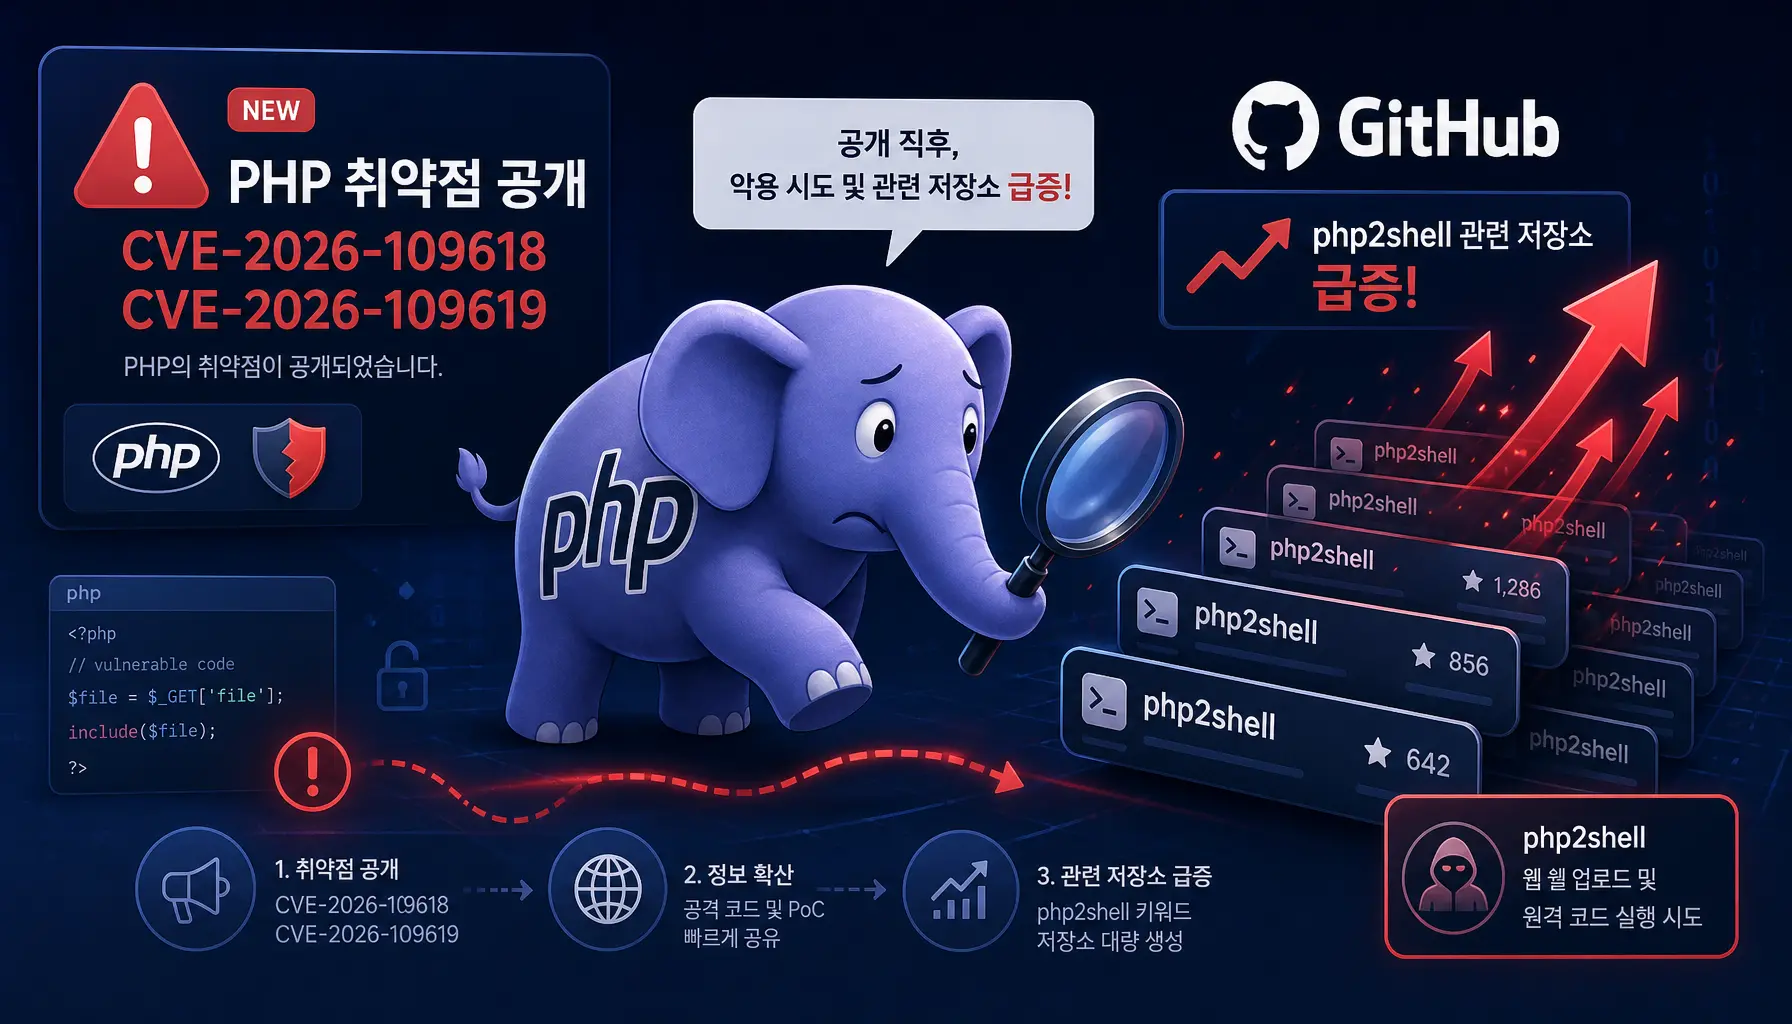
GitHub php2shell 저장소 분석: PHP 취약점 공개 직후 확산된 공개 PoC와 방어 도구
개요 2026년 10월 21일에 PHP의 취약점 CVE-2026-109618과 CVE-2026-109619가 공개된 직후, 코드 저장소 플랫폼인 GitHub에서 ‘php2shell’이라는 이름을 사용하는 저장소가 단기간에 대량으로 생성되었다. 검색어 php2shell로 조회한 상위 100개 저장소(포크 제외) 가운데 99개가 이 취약점을 다루며, 거의 전부가 10월 21일 하루 동안 만들어졌다. PHP 공식 공지에 따르면 CVE-2026-109618은 메모리 부족 상태를 처리하는 중에

