2026년 3분기 공격기법 동향보고서

2026년 3분기 공격기법 동향보고서

개요 2026년 3분기에는 초기 접근 이후 조직이 신뢰하는 경로를 이용해 지속성과 공격 확장을 시도한 사례가 두드러졌다. NetScaler와 Cisco FMC 같은 경계 장비는 취약점 악용 뒤 웹쉘(web shell, 원격 명령 실행용 서버 측 스크립트) 설치로 이어졌고, 공급망에서는 공식 패키지 레지스트리를 통해 악성 버전이 전달됐다. 신원 공격에서는 패스키 전환 안내를 사칭해 세션과 토큰을 확보하는 사례가 확인됐다. 분석 […]

Ransom & Dark Web Issues 2026년 10월 2주차

Ransom & Dark Web Issues 2026년 10월 2주차

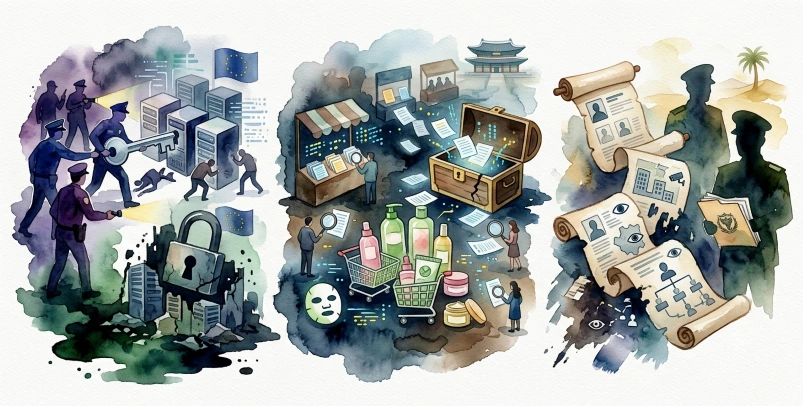
ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 2주차를 게시한다.           국제 공조 수사, KillSec 랜섬웨어 인프라 압수 및 용의자 3명 체포 한국 헬스앤뷰티 유통 기업 고객 데이터 판매 정황 사우디아라비아 정보기관 내부 인원 및 조직 데이터 유출 주장

2026년 3분기 취약점 동향보고서

2026년 3분기 취약점 동향보고서

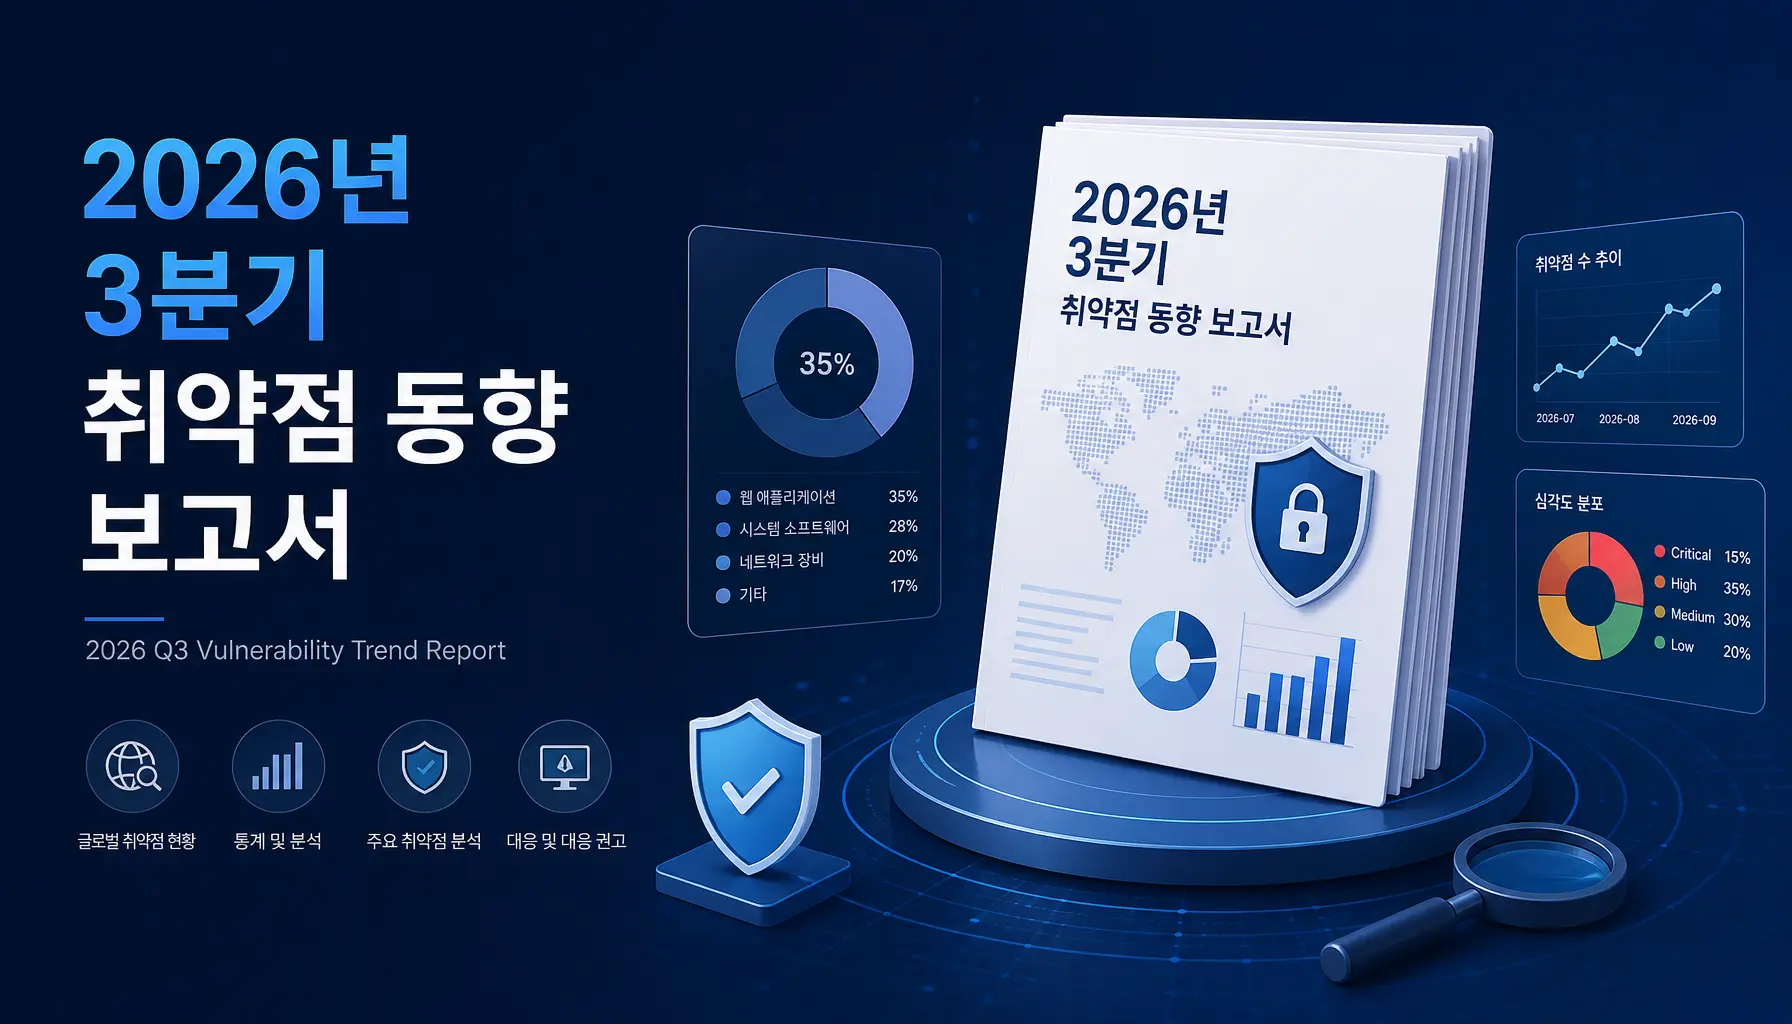
2026년 3분기 취약점 동향 요약 2026년 3분기에는 총 36,971건의 CVE가 공개되어 2분기 대비 약 78.6% 증가했다. CVSS 평가가 완료된 취약점 중 Critical 등급은 약 12.7%, High 등급은 약 42.6%로, 평가된 취약점의 절반 이상이 고위험군으로 분류되었다. 취약점 유형은 CWE-284(Improper Access Control, 부적절한 접근 제어)가 2,712건으로 가장 많았고, CWE-79(XSS)와 CWE-862(Missing Authorization)가 뒤를 이었다. CISA KEV(Known Exploited Vulnerabilities, […]

Ransom & Dark Web Issues 2026년 10월 1주차

Ransom & Dark Web Issues 2026년 10월 1주차

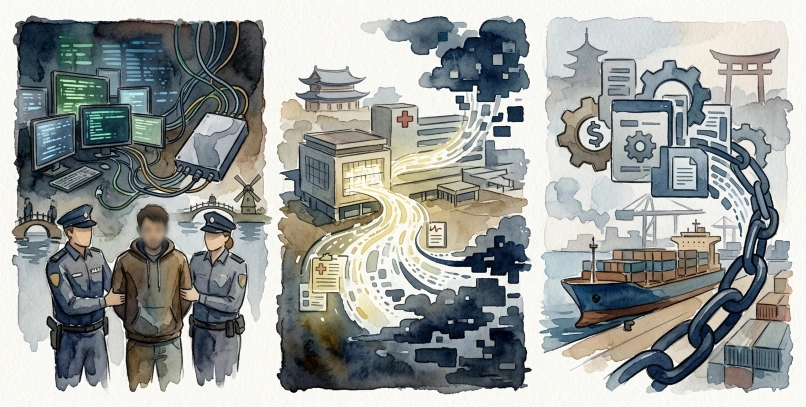
ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 1주차를 게시한다.           네덜란드 경찰, ShinyHunters 해킹 수사 관련 24세 남성 체포 확인 [1] [2]  Ulose, 한국 종합병원 대상 데이터 유출 주장 Qilin, 일본 화물 운송 및 물류 기업 대상 랜섬웨어 공격

SilverFox: 카카오톡을 사칭한 악성 설치 파일의 국내 변종 유포 추적

SilverFox: 카카오톡을 사칭한 악성 설치 파일의 국내 변종 유포 추적

공격자는 SEO Poisoning(검색 결과를 악용해 가짜 사이트로 유도하는 기법)을 이용해 카카오톡 설치 파일로 위장한 악성 설치 파일을 유포했다. 설치 파일은 겉모습과 패키징 방식이 지속적으로 바뀌었고, NSIS, Advanced Installer, Inno Setup을 순차적으로 사용했다. 내부에는 정상 설치 파일과 악성 파일이 함께 포함됐다. 사용자가 위장된 설치 파일을 실행하면 Shellcode(메모리에 로드되어 실행되는 코드)가 동작하며 악성 페이로드가 실행됐다. 초기에는 유효한 […]

암호화폐 보상 내건 페이스북 광고, 악성코드 감염 주의

암호화폐 보상 내건 페이스북 광고, 악성코드 감염 주의

익숙한 수법이라고 방심할 수는 없다. 최근 암호화폐 보상을 미끼로 한 유사한 공격 수법이 다시 확인됐다. 이번에는 암호화폐 거래소를 사칭한 페이스북(Facebook) 광고를 통해 Node.js 기반 악성코드 JSCEAL이 유포된 사례가 확인됐다. 공격자는 실제 거래소와 비슷하게 꾸민 사이트로 사용자를 유도한 뒤 운영체제에 따라 서로 다른 설치 파일을 내려보내 악성코드를 실행했다. 최근 두 달간 국내에서 약 1,500대의 PC에서 JSCEAL 감염이 […]

파이코인 계정 보호 문자 주의, 피싱 사이트로 지갑 탈취

파이코인 계정 보호 문자 주의, 피싱 사이트로 지갑 탈취

어느 날 갑자기 암호화폐 계정을 보호해 준다는 문자 한 통이 도착했다. 하지만 이 문자에는 사용자의 지갑 정보를 빼내기 위한 소름 돋는 의도가 숨어 있다. 최근 Pi Coin 계정 보호를 사칭해 사용자를 피싱 페이지로 유도한 뒤 암호화폐 지갑 정보를 탈취하는 스미싱 캠페인이 확인됐다. 공격자는 실제 Pi Network 서비스와 비슷하게 꾸민 화면에서 지갑 복구에 필요한 비밀 정보를 […]

Ransom & Dark Web Issues 2026년 10월 2주차

ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 2주차를 게시한다.           국제 공조 수사, KillSec 랜섬웨어 인프라 압수 및 용의자 3명 체포 한국 헬스앤뷰티 유통 기업 고객 데이터 판매 정황 사우디아라비아 정보기관 내부 인원 및 조직 데이터 유출 주장

2026년 3분기 취약점 동향보고서

2026년 3분기 취약점 동향 요약 2026년 3분기에는 총 36,971건의 CVE가 공개되어 2분기 대비 약 78.6% 증가했다. CVSS 평가가 완료된 취약점 중 Critical 등급은 약 12.7%, High 등급은 약 42.6%로, 평가된 취약점의 절반 이상이 고위험군으로 분류되었다. 취약점 유형은 CWE-284(Improper Access Control, 부적절한 접근 제어)가 2,712건으로 가장 많았고, CWE-79(XSS)와 CWE-862(Missing Authorization)가 뒤를 이었다. CISA KEV(Known Exploited Vulnerabilities, […]

AhnLab 공개 콘텐츠

AhnLab의 ASEC이 제공하는 보안 공개 콘텐츠를 확인해보세요

AhnLab TIP 회원 전용 콘텐츠

AhnLab TIP 회원 전용 콘텐츠의 일부 내용을 확인할 수 있습니다.

이 콘텐츠는 AhnLab TIP 회원 전용 프리미엄 보고서입니다.
이 사이트에서는 요약본을 확인할 수 있으며, 전체 보고서는 AhnLab TIP 회원에게만 제공됩니다.

2026년 3분기 공격기법 동향보고서

개요 2026년 3분기에는 초기 접근 이후 조직이 신뢰하는 경로를 이용해 지속성과 공격 확장을 시도한 사례가 두드러졌다. NetScaler와 Cisco FMC 같은 경계 장비는 취약점 악용 뒤 웹쉘(web shell, 원격 명령 실행용 서버 측 스크립트) 설치로 이어졌고, 공급망에서는 공식 패키지 레지스트리를 통해 악성 버전이 전달됐다. 신원 공격에서는 패스키 전환 안내를 사칭해 세션과 토큰을 확보하는 사례가 확인됐다. 분석 […]

2026년 3분기 취약점 동향보고서

2026년 3분기 취약점 동향 요약 2026년 3분기에는 총 36,971건의 CVE가 공개되어 2분기 대비 약 78.6% 증가했다. CVSS 평가가 완료된 취약점 중 Critical 등급은 약 12.7%, High 등급은 약 42.6%로, 평가된 취약점의 절반 이상이 고위험군으로 분류되었다. 취약점 유형은 CWE-284(Improper Access Control, 부적절한 접근 제어)가 2,712건으로 가장 많았고, CWE-79(XSS)와 CWE-862(Missing Authorization)가 뒤를 이었다. CISA KEV(Known Exploited Vulnerabilities, […]

SilverFox: 카카오톡을 사칭한 악성 설치 파일의 국내 변종 유포 추적

공격자는 SEO Poisoning(검색 결과를 악용해 가짜 사이트로 유도하는 기법)을 이용해 카카오톡 설치 파일로 위장한 악성 설치 파일을 유포했다. 설치 파일은 겉모습과 패키징 방식이 지속적으로 바뀌었고, NSIS, Advanced Installer, Inno Setup을 순차적으로 사용했다. 내부에는 정상 설치 파일과 악성 파일이 함께 포함됐다. 사용자가 위장된 설치 파일을 실행하면 Shellcode(메모리에 로드되어 실행되는 코드)가 동작하며 악성 페이로드가 실행됐다. 초기에는 유효한 […]

2026년 8월 APT 공격 동향 보고서(국내)

개요 안랩은 자사 인프라를 활용해 국내 타겟의 APT(Advanced Persistent Threat) 공격을 모니터링했다. 본 보고서는 2026년 8월 한 달 동안 확인된 국내 APT 공격의 유형과 통계를 정리한 내용이다. APT 국내 공격 동향 국내에서 확인된 APT 공격의 대부분은 Spear Phishing(특정 개인이나 집단을 노린 표적 피싱) 방식으로 유포됐다. 특히 2026년 8월에는 LNK 파일을 활용한 공격 비중이 가장 높았다. […]

2026년 8월 국내외 금융권 관련 보안 이슈

금융권 대상 유포 악성코드 통계 악성코드 유포 동향. 공격 1단계에서는 Phishing이 2.1로 가장 높았고 전월 1.8 대비 상승했다. 공격 2단계에서는 Dropper/Downloader가 1.1로 가장 높았고 전월 3.2 대비 하락했다. 공격 3단계에서는 Infostealer가 0.3으로 가장 높았고 전월 0.4 대비 하락했다. WebShell, Backdoor, HackTool, Ransomware, CoinMiner는 낮은 수준을 보였다. 악성코드 유형과 첨부파일 분포. Phishing이 41.9%로 가장 높았고, Downloader […]

2026년 8월 랜섬웨어 동향 보고서

목적 및 범위 2026년 8월 한 달 동안 수집된 신규 랜섬웨어 샘플, 피해 시스템, 피해 업체 통계와 주요 국내외 랜섬웨어 이슈를 정리한 보고서이다. 피해 업체 통계는 랜섬웨어 그룹의 DLS(Dedicated Leaks Sites, 랜섬웨어 PR 사이트 또는 PR 페이지) 공개 정보를 ATIP(AhnLab TIP, Threat Intelligence Platform) 인프라에서 수집한 시점을 기준으로 집계했다. 주요 통계 2026년 8월 피해 산업군은 […]

뉴스레터를 구독해보세요

[contact-form-7 id=”ac162db” title=”Section Subscribe Form”]