


2026년 3분기 윈도우 데이터베이스 서버 대상 악성코드 통계 보고서
내용 AhnLab SEcurity intelligence Center(ASEC)은 ASD 인프라로 윈도우 운영체제에 설치된 MS-SQL 서버와 MySQL 서버를 대상으로 하는 공격을 관측하고 분류했다. 이 문서는 2026년 3분기에 확인된 로그를 바탕으로 피해 현황, 공격 현황, 그리고 공격에 사용된 악성코드 유형을 정리한 보고서이다. 목적 및 범위 보고서는 MS-SQL 서버와 MySQL 서버를 대상으로 한 공격의 통계와 사용된

사례로 살펴보는 Suo5 기반 터널링·피벗팅 공격 기법
개요. 이 보고서는 Suo5(HTTP/HTTPS 기반 터널링 도구)가 침해된 웹 서버를 중계 지점으로 삼아 내부망으로 이동하는 피벗팅(Pivoting, 이미 장악한 시스템을 경유해 다른 시스템이나 네트워크로 범위를 넓히는 기법)에 악용된 사례를 정리한다. 터널링(Tunneling, 한 프로토콜의 데이터를 다른 프로토콜 안에 넣어 전송하는 기술)과 포트 포워딩(Port Forwarding, 특정 호스트와 포트의 트래픽을 다른 호스트나 포트로 전달하는
2026년 9월 다크웹 침해사고 동향 보고서
알림 2026년 9월 다크웹 침해사고 동향 보고서는 딥웹 및 다크웹 포럼에 게시된 Data Breach(데이터 유출) 사례와 초기 접근 권한 판매를 중심으로 정리되었다. 보고서의 일부 내용은 출처 특성상 사실 여부를 완전히 확인하기 어렵다고 명시되었다. 주요 이슈 전 세계 정부, 공공, 국방, 금융, 의료, 통신, 제조 분야를 대상으로 한 데이터 유출과 접근
2026년 9월 다크웹 이슈 동향 보고서
알림 2026년 9월 다크웹 이슈 동향 보고서는 딥웹 및 다크웹에서 발생한 주요 이슈를 정리한 내용이다. 다만 출처의 특성상 일부 정보는 사실 여부를 완전히 확인하기 어려울 수 있다고 밝혔다. 주요 이슈 다크웹 포럼 Dread를 통해 신규 다크웹 마켓 Sentinel Market의 공식 출시가 공지되었다. 취급 품목과 운영 방식 등 세부 내용은 독립적으로
2026년 9월 다크웹 위협 행위자 동향 보고서
알림 2026년 9월 다크웹 위협 행위자 동향 보고서는 딥웹 및 다크웹에서 활동하는 위협 행위자와 공식 발표된 사이버 공격 사고를 중심으로 정리되었다. 일부 내용은 사실 관계를 독립적으로 확인할 수 없다고 명시되었다. 주요 이슈 일부 핵티비스트 그룹들은 일본 지역의 금융기관, 대학, 일반 기업, 연구기관 웹사이트를 대상으로 DDoS 공격을 주장했다. 또 다른 위협
2026년 3분기 공격기법 동향보고서
개요 2026년 3분기에는 초기 접근 이후 조직이 신뢰하는 경로를 이용해 지속성과 공격 확장을 시도한 사례가 두드러졌다. NetScaler와 Cisco FMC 같은 경계 장비는 취약점 악용 뒤 웹쉘(web shell, 원격 명령 실행용 서버 측 스크립트) 설치로 이어졌고, 공급망에서는 공식 패키지 레지스트리를 통해 악성 버전이 전달됐다. 신원 공격에서는 패스키 전환 안내를 사칭해 세션과
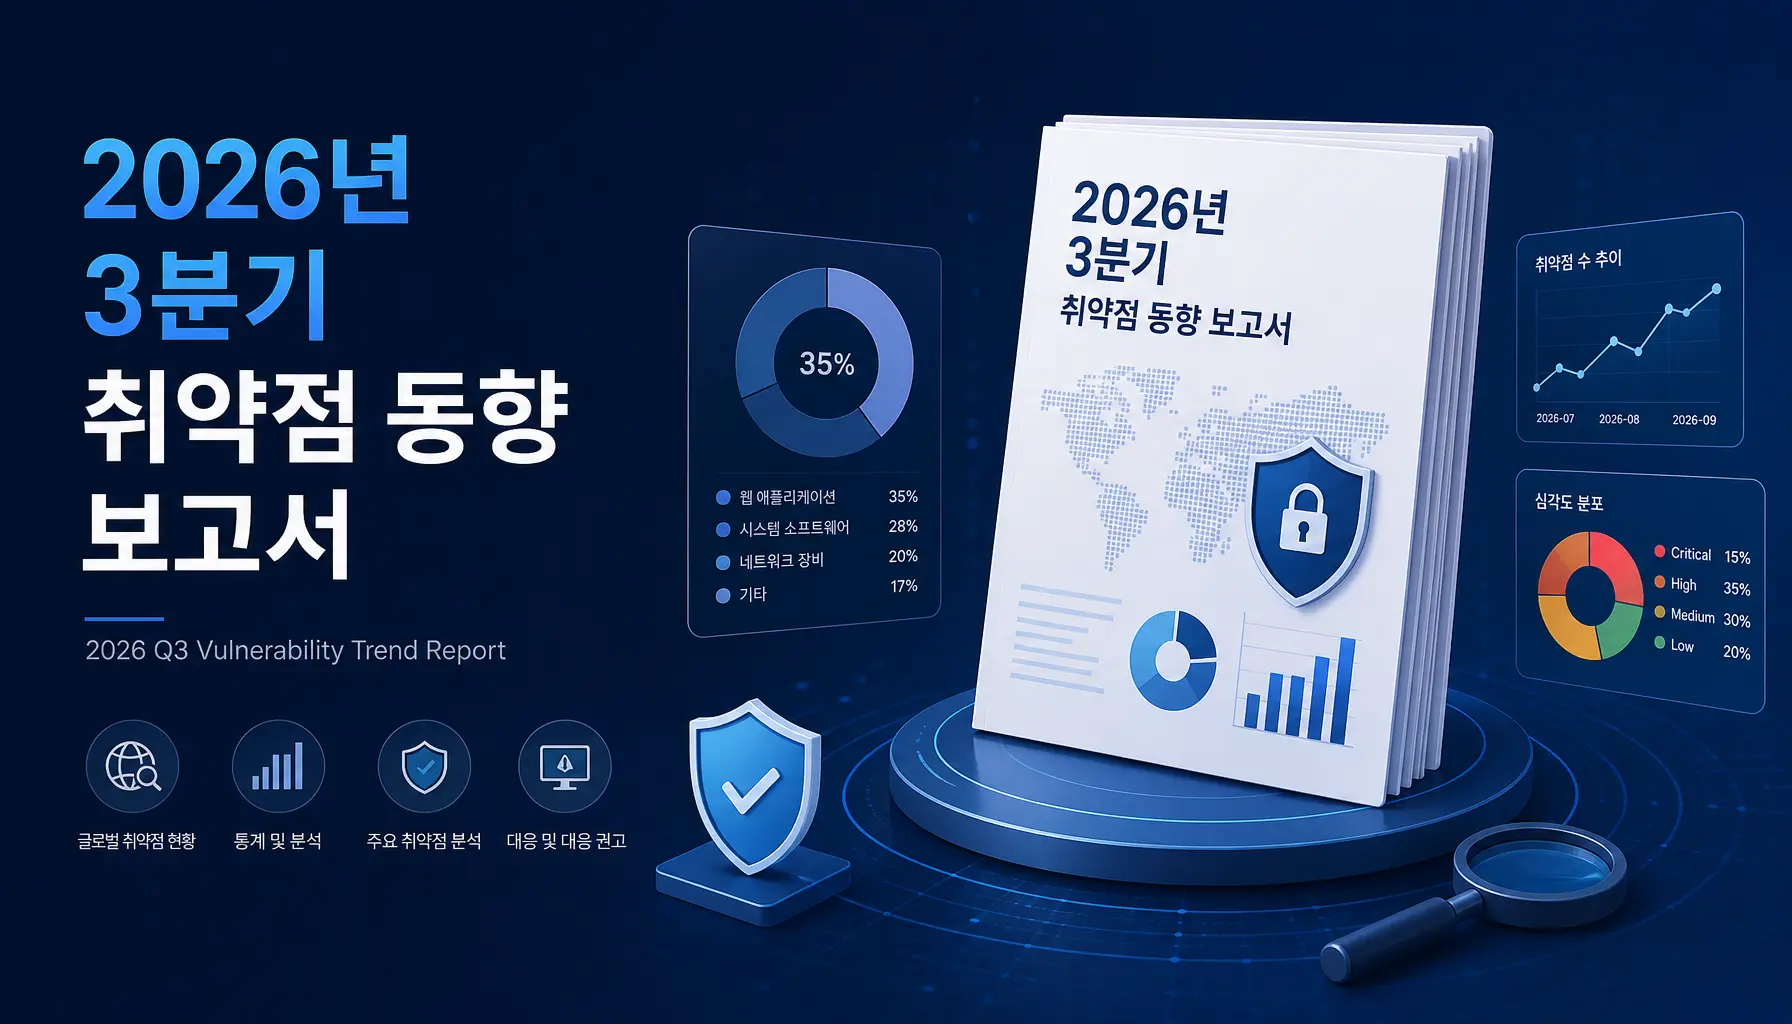
2026년 3분기 취약점 동향보고서
2026년 3분기 취약점 동향 요약 2026년 3분기에는 총 36,971건의 CVE가 공개되어 2분기 대비 약 78.6% 증가했다. CVSS 평가가 완료된 취약점 중 Critical 등급은 약 12.7%, High 등급은 약 42.6%로, 평가된 취약점의 절반 이상이 고위험군으로 분류되었다. 취약점 유형은 CWE-284(Improper Access Control, 부적절한 접근 제어)가 2,712건으로 가장 많았고, CWE-79(XSS)와 CWE-862(Missing Authorization)가 뒤를
SilverFox: 카카오톡을 사칭한 악성 설치 파일의 국내 변종 유포 추적
공격자는 SEO Poisoning(검색 결과를 악용해 가짜 사이트로 유도하는 기법)을 이용해 카카오톡 설치 파일로 위장한 악성 설치 파일을 유포했다. 설치 파일은 겉모습과 패키징 방식이 지속적으로 바뀌었고, NSIS, Advanced Installer, Inno Setup을 순차적으로 사용했다. 내부에는 정상 설치 파일과 악성 파일이 함께 포함됐다. 사용자가 위장된 설치 파일을 실행하면 Shellcode(메모리에 로드되어 실행되는 코드)가 동작하며

2026년 8월 국내외 금융권 관련 보안 이슈
금융권 대상 유포 악성코드 통계 악성코드 유포 동향. 공격 1단계에서는 Phishing이 2.1로 가장 높았고 전월 1.8 대비 상승했다. 공격 2단계에서는 Dropper/Downloader가 1.1로 가장 높았고 전월 3.2 대비 하락했다. 공격 3단계에서는 Infostealer가 0.3으로 가장 높았고 전월 0.4 대비 하락했다. WebShell, Backdoor, HackTool, Ransomware, CoinMiner는 낮은 수준을 보였다. 악성코드 유형과 첨부파일 분포.

2026년 8월 랜섬웨어 동향 보고서
목적 및 범위 2026년 8월 한 달 동안 수집된 신규 랜섬웨어 샘플, 피해 시스템, 피해 업체 통계와 주요 국내외 랜섬웨어 이슈를 정리한 보고서이다. 피해 업체 통계는 랜섬웨어 그룹의 DLS(Dedicated Leaks Sites, 랜섬웨어 PR 사이트 또는 PR 페이지) 공개 정보를 ATIP(AhnLab TIP, Threat Intelligence Platform) 인프라에서 수집한 시점을 기준으로 집계했다. 주요

