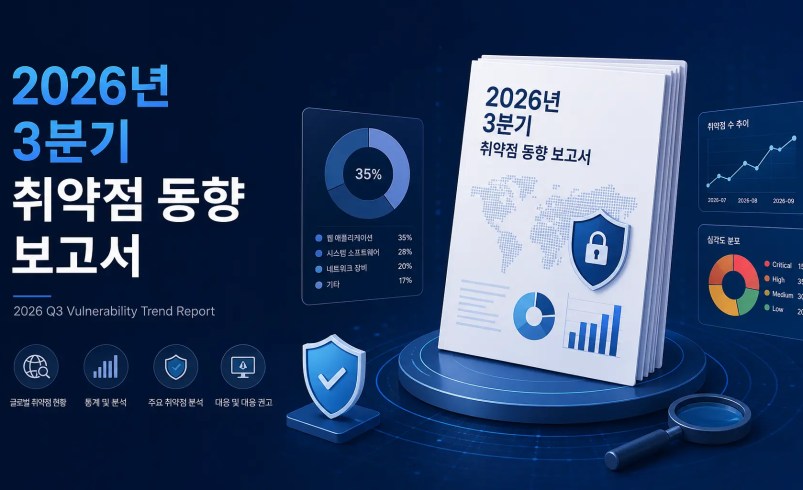
2026년 3분기 취약점 동향보고서
2026년 3분기 취약점 동향 요약
2026년 3분기에는 총 36,971건의 CVE가 공개되어 2분기 대비 약 78.6% 증가했다. CVSS 평가가 완료된 취약점 중 Critical 등급은 약 12.7%, High 등급은 약 42.6%로, 평가된 취약점의 절반 이상이 고위험군으로 분류되었다. 취약점 유형은 CWE-284(Improper Access Control, 부적절한 접근 제어)가 2,712건으로 가장 많았고, CWE-79(XSS)와 CWE-862(Missing Authorization)가 뒤를 이었다.
CISA KEV(Known Exploited Vulnerabilities, 실제 악용이 확인된 취약점) 카탈로그에는 3분기에 100건이 신규 등재되었다. 이 중 CVSS 9.0 이상의 Critical 등급이 58건으로 전체의 약 58%를 차지했다. 실제 악용은 네트워크 및 보안 장비뿐 아니라 협업 플랫폼, 파일 공유 솔루션, 소스코드 관리 시스템, AI 및 머신러닝 운영 도구로 확대되었다.
주요 공격 경향
공격자는 인증 누락, 부적절한 인증, 접근 제어 미흡, 명령어 및 코드 삽입, 경로 탐색, 역직렬화, 파일 업로드 관련 취약점을 집중적으로 악용했다. 특히 외부에 노출된 관리 인터페이스와 API 엔드포인트가 주요 침투 지점으로 활용되었다. SharePoint, PaperCut, Gitea, WSO2, Adobe Commerce, Cisco ISE, Check Point 같은 제품군에서 실제 악용 사례가 확인되었다.
주요 취약점 사례
- CVE-2026-50522 Microsoft SharePoint의 역직렬화(신뢰할 수 없는 데이터를 객체로 변환하는 과정) 취약점으로, 인증되지 않은 원격 공격자가 임의 코드를 실행할 수 있다. 인터넷에 노출된 온프레미스 SharePoint 서버가 주요 대상이었다.
- CVE-2026-16812 Arista VeloCloud Orchestrator에서 발생한 명령어 삽입 취약점으로, 공격자가 root 권한으로 임의 OS 명령을 실행할 수 있다.
- CVE-2026-76460 Cisco Identity Service Engine의 API 인증 우회 취약점으로, 인증되지 않은 공격자가 관리자 인증을 우회할 수 있다.
- CVE-2026-85102 Check Point Quantum Security Gateway의 인증서 검증 미흡으로 인해 인증 없이 원격 코드 실행이 가능했다.
- CVE-2026-5430 WSO2 API Platform Products의 인증 우회 취약점으로, 조작된 JWT를 통해 관리자 계정 탈취로 이어질 수 있다.
- CVE-2026-59310 Broadcom VMware vCenter Server의 경로 탐색(Directory Traversal, 상위 경로 접근) 취약점으로, 호스트 시스템에서 임의 코드 실행이 가능했다.
- CVE-2026-85706 GitLab CE/EE의 경로 탐색 취약점으로, 서버 내부 로컬 파일 열람이 가능해 소스코드, 데이터베이스 계정, CI/CD 시크릿 유출 위험이 있었다.
- CVE-2026-88771 Citrix NetScaler ADC/Gateway의 입력값 검증 미흡으로 인해 인증 없이 원격 코드 실행이 가능했다.
- CVE-2026-9198 IBM Langflow OSS의 인증 우회 취약점으로, 관리자 권한 획득과 원격 코드 실행, 내부 LLM API 키와 벡터 DB 자격 증명 탈취 위험이 있었다.
- CVE-2026-84869 ConnectWise ScreenConnect의 권한 관리 미흡으로, 활성 세션을 통해 임의 파일 전송 및 실행이 가능했다.
위험도와 영향
이번 분기에는 기존의 외부 경계 장비뿐 아니라 AI 워크플로 플랫폼, API 관리 시스템, 협업 플랫폼, 가상화 관리 서버, 개발 저장소 같은 내부 핵심 인프라가 공격 표면으로 확대되었다. 특히 실제 악용이 확인된 취약점은 공개 직후 짧은 시간 안에 공격 코드가 만들어지고 대규모 스캐닝으로 이어지는 양상을 보였다. 그 결과 원격 코드 실행, 관리자 권한 탈취, 내부망 진입, 자격 증명 유출, 가상화 인프라 통제 상실 같은 피해가 우려되었다.
대응 포인트
보고서는 외부 노출 자산 식별, 취약점 우선순위 기반 패치, 침해 흔적 점검, 계정 및 API 권한 최소화를 주요 대응 방안으로 제시했다. 또한 관리자 콘솔, 가상화 서버, API 엔드포인트, AI 개발 플랫폼의 인터넷 노출 여부를 상시 점검하고, 다중 인증(MFA)을 적용하며, 패치 전후 시스템 로그와 비인가 세션 생성 여부를 확인할 필요가 있다고 정리했다.