Java4Shell: 고속 Base64 처리 로직의 허점을 노린 JDK 취약점 (CVE-2026-114938)

개요
2026년 11월 18일 오전 6시경(한국 시간), Java의 표준 Base64 디코더 취약점인 CVE-2026-114938이 공개됐다. 이를 발견해 공개한 보안 연구기업 Calif는 Java4Shell이라는 이름을 붙였으며, 잘못된 Base64 입력이 특정 CPU의 고속 처리 코드를 거치면 메모리 경계를 넘어 데이터가 기록될 수 있다고 설명했다.
Java 서비스는 외부에서 받은 인증 정보나 토큰의 Base64 값을 복원할 때 Java 표준 디코더를 사용할 수 있다. 이 디코더는 특정 CPU에서 실행될 때 성능을 높이기 위해 별도의 고속 처리 코드로 디코딩을 수행하는데, 문제는 바로 이 고속 처리 코드에서 발생했다. 보통 디코더는 잘못된 입력을 받으면 오류로 판단하고 작업을 중단해야 한다. 그러나 이번 취약점에서는 고속 처리 코드가 오류를 확정하기 전에, 디코딩 결과를 담으려고 할당해 둔 메모리 범위를 넘어 데이터를 쓸 수 있었다.
해당 취약점이 주목받는 이유는 Java를 사용하는 서비스의 비율이 높기 때문이기도 하지만, 외부에서 보낸 입력만으로 메모리 안전 언어로 여겨지는 Java의 표준 라이브러리에서 메모리 손상을 일으킬 수 있기 때문이다. 잘못된 입력은 결국 거부될지라도, 그 시점에는 이미 메모리 범위 밖에 데이터가 기록된 뒤다. Oracle은 이 취약점을 인증 없이 네트워크를 통해 공격할 수 있는 것으로 평가했고, Calif는 일부 제품에서 원격 코드 실행에 성공했다고 보고했다.
다만 모든 Java 서비스에서 원격 코드 실행이 가능한 것은 아니다. 공격자의 입력이 실제로 디코더까지 전달되는지, 메모리 손상이 코드 실행으로 이어질 수 있는 환경인지 등 여러 조건이 맞아야 하며, 각 조건의 충족 여부는 서비스마다 따로 확인해야 한다. 이 조건들은 뒤에서 자세히 살펴본다.
배경 지식
Base64는 원본 데이터의 바이트를 전송하거나 표시하기 쉬운 문자로 바꾸는 방식으로, 실제 원본 데이터는 텍스트일 수도 있고 파일의 바이트일 수도 있다. 예를 들어 영문 텍스트 ABC를 UTF-8로 저장하면 3바이트이고, 이를 Base64로 인코딩하면 QUJD라는 네 글자가 된다. 디코더는 이 네 글자를 받아 원래의 3바이트로 되돌린다.
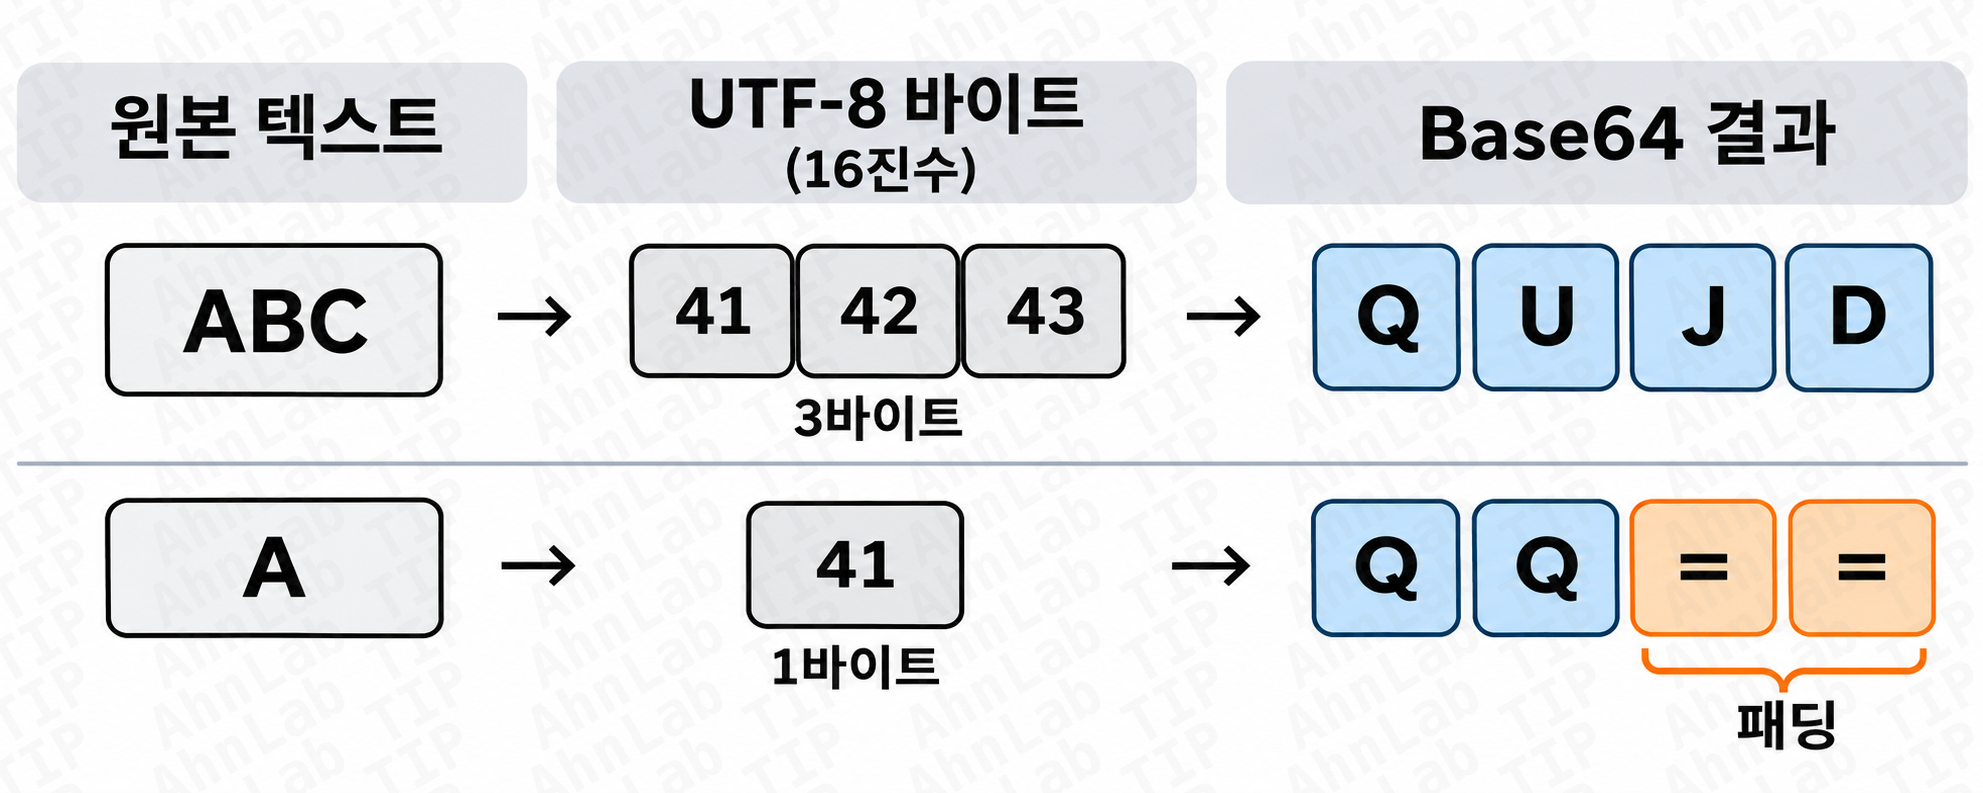
이처럼 Base64는 원본 바이트를 3개씩 묶어 네 글자로 표현한다. 마지막 묶음이 3바이트가 되지 않으면 빈자리를 = 로 채우는데, 이를 패딩(padding)이라고 한다. 예를 들어 1바이트인 A를 인코딩하면 QQ==가 되며, 끝의 ==는 원본 데이터가 아니라 패딩이다. 마지막 묶음이 2바이트이면 = 가 하나 붙고, 3바이트로 딱 맞으면 패딩이 붙지 않는다. 디코더는 입력이 이 규칙을 지키는지도 확인해서, 규칙에 맞지 않는 입력은 오류로 처리해야 한다.
Java 애플리케이션은 Base64 값을 다시 바이트로 되돌릴 때 JDK의 표준 디코더를 사용할 수 있다. JDK는 Java 프로그램을 만들고 실행하는 데 필요한 도구와 표준 라이브러리를 묶은 패키지이며, 프로그램을 실제로 실행하는 JVM도 여기에 포함된다. JVM에는 자주 실행되는 코드를 실행 중에 더 빠른 기계어로 바꾸는 JIT 컴파일러가 있다. 이때 JVM은 Base64 디코딩처럼 자주 쓰이는 일부 표준 기능을 CPU에 맞춰 미리 준비해 둔 전용 코드로 바꿔 실행하기도 하는데, 이런 최적화를 인트린직(intrinsic)이라고 하며 위에서 언급한 고속 처리 코드가 바로 Base64 디코딩용 인트린직을 의미한다.
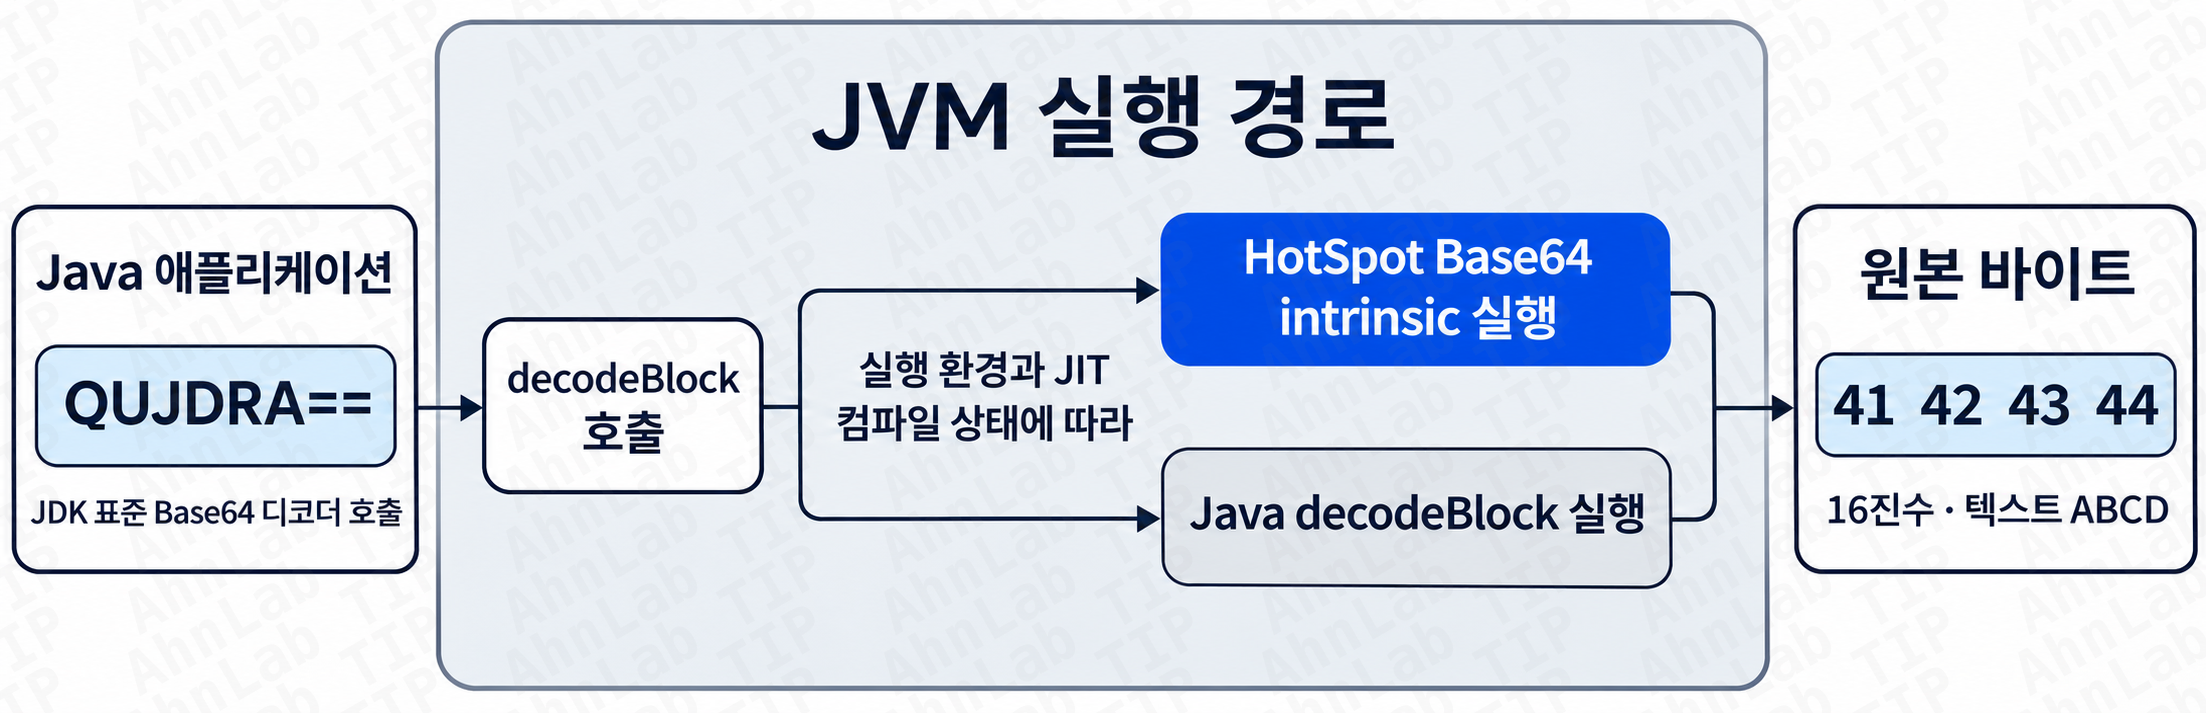
인트린직 과정에서 사용할 수 있는 고속 명령어 기능은 CPU마다 다르다. AVX-512는 x86 CPU가 여러 데이터를 한꺼번에 처리하도록 제공하는 명령어 기능 묶음이며, VBMI와 BW는 그 안에 속한 하위 명령어 기능이다. JVM은 CPU가 이 두 기능을 지원한다고 판단할 때만 Base64 디코딩에 문제의 인트린직을 적용한다. 따라서 해당 취약점은 VBMI와 BW, 두 기능을 지원하는 CPU에서 실행되는 Java 프로그램에서만 발생한다.
취약점 원인
앞서 본 패딩 규칙을 떠올려 보자. 문제는 이 패딩이 잘못 붙은 입력의 마지막 부분을 처리할 때 생긴다. 정상적인 패딩 “=”는 마지막 네 글자 묶음 안에 들어가야 한다. 그러나 앞의 묶음을 모두 처리한 뒤 “=” 하나만 덩그러니 남는다면 이는 올바른 입력이 아니다. 수정 전 일부 AVX-512 고속 코드는 이 입력을 오류로 멈추기 전에 마지막 부분의 출력 길이를 먼저 계산했는데, 이때 남은 바이트 0에서 패딩 하나를 빼 −1이라는 값을 만들었다.
고속 코드는 결과를 메모리에 쓸 때 64칸 중 어느 칸에 쓸지를 정하는 표를 사용한다. 이 표를 쓰기 마스크라고 하며, 각 칸을 0 또는 1로 지정한다. 그런데 앞서 잘못 계산된 −1을 이 마스크에 넣으면, −1은 64비트에서 모든 자리가 1이 되기 때문에 64칸이 전부 쓰기 대상으로 선택된다. 따라서 디코더가 나중에 입력 오류를 발견하더라도, 그전에 이미 결과를 담으려고 할당한 메모리보다 많은 바이트를 써 버릴 수 있다.
위 과정을 OpenJDK 21u(Java 21 업데이트 계열)에서 65바이트 입력으로 간단히 확인해보자. 입력은 Base64 문자 A 64개 뒤에 “=” 하나를 붙인 잘못된 값이며, 모두 ASCII 문자이므로 크기는 65바이트다. 이때 벌어지는 일을 단계별로 보면 다음과 같다.
- 입력 65글자를 네 글자씩 묶으면 올림해서 17묶음이 된다.
- 결과 배열 크기를 17 × 3 − 1 = 50바이트로 잡는다. (3은 한 묶음이 되돌리는 바이트 수, −1은 패딩 몫)
- 앞의 A 64개를 디코딩하면 48바이트가 기록된다. 배열에 남은 자리는 2바이트뿐이다.
- 그런데 잘못된 쓰기 마스크가 이어서 64바이트 기록을 허용한다.
- 결국 배열 밖에 62바이트가 쓰이고, 이것이 메모리 손상이 된다.
지금까지는 공개 사례인 21u를 기준으로 설명했다. 다만 OpenJDK 17u(Java 17 업데이트 계열)는 조건이 조금 다르다. 17u의 해당 고속 처리는 입력이 128바이트를 초과할 때 비로소 시작되므로, 65바이트짜리 사례를 그대로 적용할 수 없다. 따라서 17u 계열에서는 이 고속 처리 과정이 발생하려면 임계값을 넘기는 129바이트 이상의 입력이 필요하다.
해당 보안 결함은 JDK-8393212 변경 번호로 수정됐다. 해당 변경은 끝에 남은 입력이 네 글자보다 짧으면 고속 처리로 보내지 않고 일반 검사로 처리하도록 한다. 아래는 21u에 적용된 실제 수정 diff이며, + 가 붙은 줄이 새로 추가된 부분이다.
       __ BIND(L_finalBit);
       // Now have 1 to 63 bytes left to decode

+      // A padded Base64 tail shorter than one complete block is handled by Java.
+      __ cmpl(length, 4);
+      __ jcc(Assembler::less, L_bruteForce);
패치의 핵심은 추가된 세 줄이 “남은 입력이 네 글자보다 짧으면 고속 처리를 건너뛰고 안전한 일반 처리로 넘긴다”는 점이다. 이 경로에서는 Base64 문자 하나가 입력 바이트 하나로 전달되므로, 코드에 적힌 숫자 4는 네 글자짜리 한 묶음을 가리킨다. 수정 전에는 마지막 1~3글자가 잘못된 쓰기 마스크 계산까지 도달할 수 있었지만, 수정 후에는 그 전에 Java의 일반 입력 검사를 거친다. 이 차이는 수정 전 jdk-17.0.21-ga와 수정 후 jdk-17.0.21.1-ga 소스를 비교해도 확인할 수 있다.
취약점 PoC
이번 PoC 영상은 Base64 디코더의 범위 밖 쓰기가 인증 서버의 정보 유출로 이어지는 과정을 보여준다. 화면 왼쪽은 Java 인증 서버, 오른쪽은 Python 클라이언트다. 서버는 클라이언트가 보낸 Base64 문자열을 디코딩해 코드에 하드코딩된 키와 비교한다. 값이 일치하면 success, 다르면 fail을 반환하는 간단한 인증 기능이다.
[영상 1] 정보 유출 PoC 재현
클라이언트가 저장된 키와 다른 값을 Base64로 인코딩해 보내면 디코딩은 정상적으로 이뤄지지만, 인증 결과와 클라이언트의 result에는 fail이 표시된다. 이어 A 64개 뒤에 = 하나를 붙인 65글자 입력을 보내면 디코딩이 실패하고 인증 결과도 fail이 된다. 그러나 오류가 확인되기 전에 발생한 범위 밖 쓰기로 서버 화면의 output.length가 비정상적으로 커진다. 서버가 이 값을 기준으로 결과 영역에서 최대 0x50바이트를 읽어 응답하면서, 원래 배열 범위 밖에 있던 키가 클라이언트의 result에 노출된다.
실제 서비스에서는 위 PoC와 같은 메모리 손상이 더 다양한 문제로 이어질 수 있다. 인증 토큰 같은 민감 정보가 노출되거나 서버가 멈출 수 있으며, 애플리케이션의 구조에 따라 원격 코드 실행으로 이어질 수도 있다.
공격 가능 조건
앞에서 살펴본 취약점 원인을 기반으로, 공격자가 이 취약점을 악용(exploit)하려면 어떤 조건이 필요한지 정리했다.
| 기준 | 공격 필요 조건 |
|---|---|
| JDK 빌드 | 대상 Java 서비스가 결함이 남아 있는 취약 JDK 빌드로 실행 |
| CPU 기능 | JVM이 x86-64의 AVX-512 VBMI와 BW를 사용할 수 있다고 판단 (분석한 27u 경로에서는 BMI2도 필요) |
| Base64 처리 | JVM이 해당 디코딩을 고속 처리 코드로 최적화하고, 입력 길이가 고속 처리가 시작되는 구간에 도달 |
| 공격자 입력 도달 | 공격자가 만든 잘못된 Base64가 표준 디코더까지 전달 |
| 코드 실행의 추가 조건 | 메모리 손상을 실제 코드 실행으로 연결할 수 있는 서비스별 후속 조건 |
[표 1] Java4Shell 취약점 악용(Exploit) 조건
첫 번째 조건은 대상 서비스가 결함이 남아 있는 취약 JDK 빌드로 실행되고 있는가이다. 그런데 같은 결함이라도 공급자와 버전에 따라 영향 여부가 갈린다. Oracle은 영향받는 대상으로 Java SE 17·21·25·27 계열의 특정 업데이트(17.0.21.0.3, 21.0.13.0.3, 25.0.5.0.3, 27.0.1.0.3)와 특수 성능 빌드 하나(8u511b33-perf), 그리고 Oracle GraalVM for JDK(17.0.21.0.3, 21.0.13.0.3)와 Oracle GraalVM Enterprise Edition(21.3.20.0.3)을 지목한다. 반면 Red Hat은 일반 OpenJDK 8·11에는 여기서 분석한 코드 경로 자체가 없다고 설명한다. 그래서 영향 여부는 반드시 자신이 쓰는 빌드 기준으로 확인해야 한다. “일반 OpenJDK 8은 안전하다더라”를 Oracle의 특수 Java 8 성능 빌드에까지 넘겨짚어서도 안 되고, 반대로 OpenJDK 소스가 취약하다고 해서 다른 공급자의 빌드도 똑같다고 단정해서도 안 된다.
취약한 빌드라도 JVM이 필요한 CPU 기능을 사용할 수 없다고 판단하면 문제의 고속 처리 코드는 선택되지 않는다. 여기서 필요한 기능은 앞서 소개한 AVX-512의 하위 기능인 VBMI와 BW다. CPU 모델명만으로는 실행 중인 JVM이 이 기능을 실제로 사용하는지 판단할 수 없다.
만일 CPU가 위 기능을 지원하는 환경이라 하더라도, ‘고속 처리 사용’ 조건이 성립하려면 두 가지가 함께 맞아야 한다. 하나는 해당 Base64 디코딩 호출이 실제로 고속 처리 코드(인트린직)로 최적화되어 있어야 한다는 것이고, 다른 하나는 공격 입력이 그 고속 처리 코드의 문제 분기를 실제로 지날 만큼 길고 잘못돼 있어야 한다는 것이다.
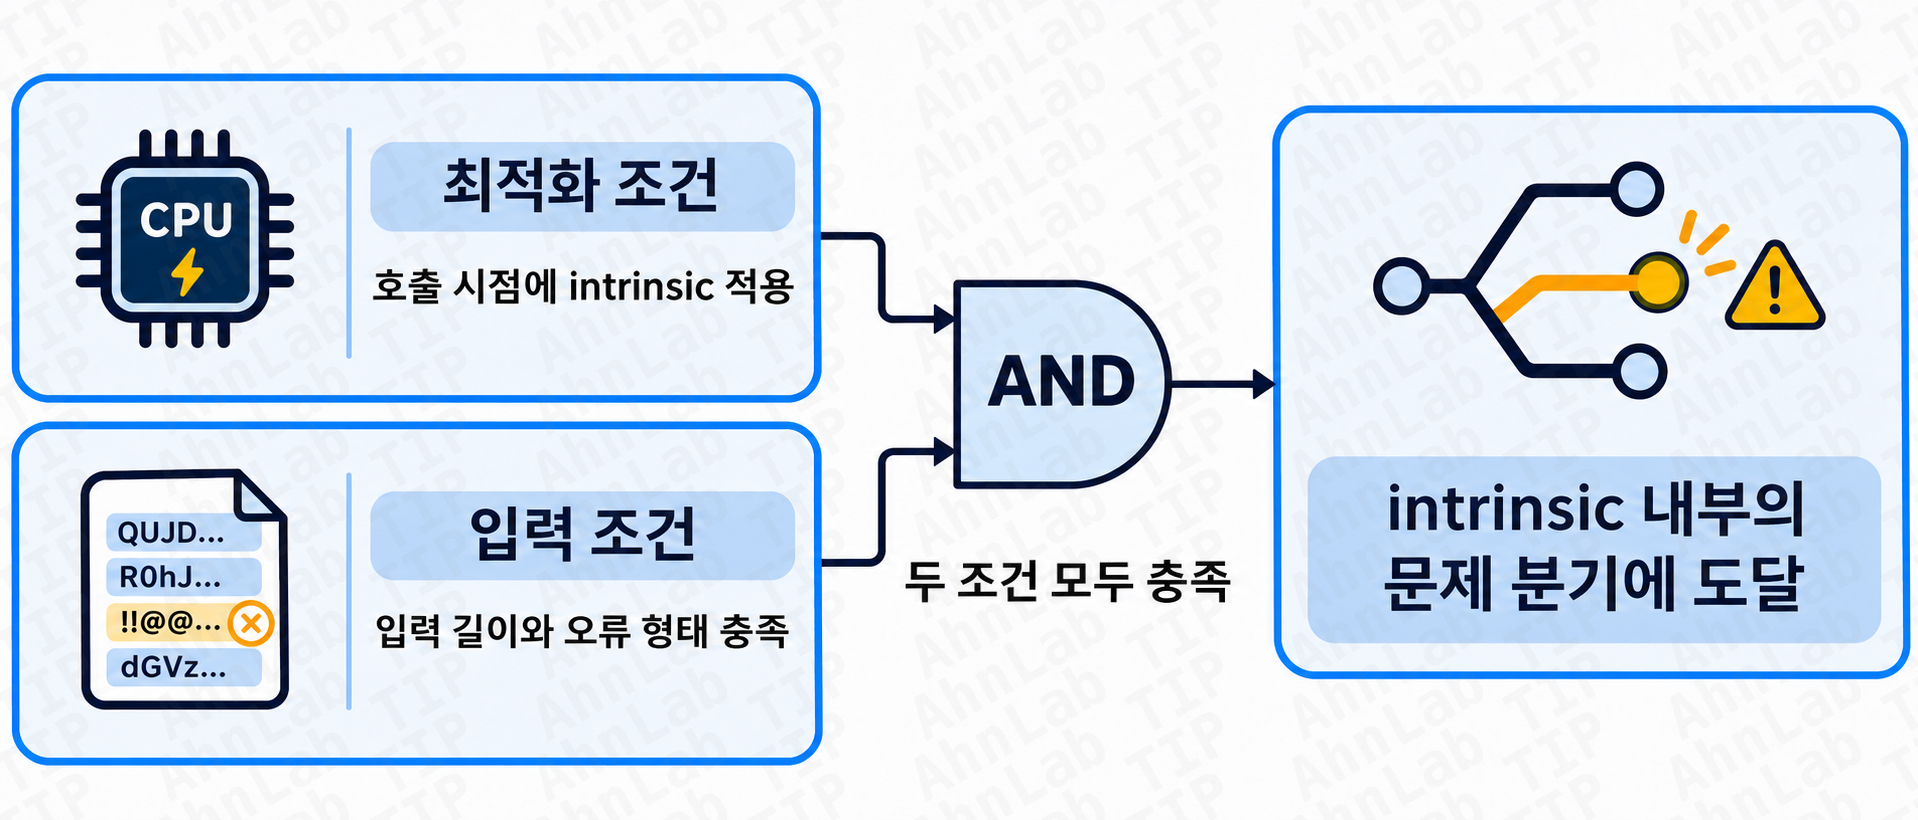
먼저 최적화 쪽을 살펴보면, JVM은 처음부터 모든 호출을 고속 처리하지 않는다. 같은 디코딩 호출이 충분히 쌓여 ‘자주 실행되는 코드’로 판단될 때, 앞서 소개한 JIT가 그 호출을 인트린직으로 바꾼다. 따라서 공격자가 보낸 잘못된 입력이 처리되는 시점에 이 최적화가 이미 적용돼 있어야 문제의 고속 처리 부분이 실행된다. 이 과정은 반복 횟수만으로 보장되지 않으며, JVM 시작 옵션으로 끌 수도 있다. (권장 조치 문단 참고)
다음으로 입력 쪽을 살펴보자. 여기서 말하는 길이는 HTTP 요청 전체의 크기가 아니라 디코더에 전달되는 Base64 입력의 길이다. 이 길이가 문제의 고속 처리 분기로 들어가는 기준을 넘어야 하며, 그 기준은 버전마다 다르다. 앞서 살펴본 65바이트와 129바이트 사례의 차이도 여기서 비롯되는데, 17u는 입력이 128바이트를 초과해야 하지만 21u, 25u, 27u는 31바이트를 초과하면 해당 분기로 들어갈 수 있다.
결국 공격자가 Base64 값을 한 번 보냈다는 사실만으로는 공격이 성립하지 않는다. 최적화가 적용된 상태에서 충분히 길고 잘못된 입력이 문제의 고속 처리 부분을 실제로 지나야 메모리 손상이 일어나기 때문이다. 그래서 공격에 필요한 HTTP 요청 횟수도 하나의 값으로 정할 수 없다.
앞서 설명한 CPU나 JDK 조건은 공격자가 설정하거나 부여할 수 없다. 공격자가 조작하는 것은 CPU가 아니라 서비스에 전달할 Base64 값 입력뿐이며, 이 값이 표준 디코더에 도달해야만 결함을 일으킬 수 있다. 예를 들어 서비스가 인증 정보나 토큰을 디코딩하더라도, 입력을 먼저 검사하는지, 그리고 인증 전에도 이 기능을 호출하는지는 서비스마다 다르다. 그렇기에 Oracle에서 발표한 내용 중 “인증 없이 네트워크로 공격 가능”에 대한 평가를, 모든 서비스의 요청이 실제로 해당 디코더까지 닿는다는 의미로 받아들여서는 안 된다.
또한 원격 코드 실행까지 이어지려면 대상 서비스의 메모리 배치, 반복 호출 가능 여부, 공격자가 결과를 확인할 수 있는 응답 등 추가 조건이 필요할 수 있다. 해당 취약점을 제보한 Calif는 특정 제품에서 인증 전 단계와 인증 후 단계 모두 코드 실행을 보고했지만, 또 다른 분석 업체 Blackpoint는 별도의 로컬 시험에서 메모리 손상과 정보 노출까지는 확인했지만 원격 코드 실행은 재현하지 못했다.
PHP2Shell vs Java4Shell 비교
지난 10월 공개된 PHP2Shell과 이번 Java4Shell을 같은 수준의 위험으로 봐도 되는지 궁금할 수 있다. 발표된 자료에 따르면 2025년 말 기준 국내 공공 정보시스템의 개발언어 중 Java 비중이 71.28%에 이른다. 해당 수치만 보면 Java4Shell의 파급력을 더 크게 우려할 수 있다. 그러나 개발언어 사용 비중은 취약한 빌드를 쓰거나 실제로 공격이 가능한 서비스의 비율과는 다르다. 두 취약점의 실제 위험을 가르는 것은 공격을 성립시키기까지 공격자가 알아내야 할 정보가 얼마나 많은지, 그리고 취약점을 활용하여 공격자가 최종적으로 무엇을 할 수 있는지이다.
| 항목 | PHP2Shell (CVE-2026-109618, CVE-2026-109619) | Java4Shell (CVE-2026-114938) |
|---|---|---|
| 취약점 유형 | 메모리 손상(memory corruption) 계열 : 해제됐거나 완전히 초기화되지 않은 메모리를 참조(Use After Free, 초기화되지 않은 포인터 접근) | 메모리 손상(memory corruption) 계열 : 할당된 버퍼의 경계를 벗어나 기록(Out-of-bounds Write) |
| 취약점 원리 | 서버가 요청을 처리하다 메모리가 부족해진 뒤 제대로 끝맺지 못한 요청 상태를 그대로 이어 쓰거나, 앞선 요청이 남긴 데이터가 지워지지 않고 다음 요청에 섞여 들어갈 때 | 취약한 JDK에서 Base64 입력이 일반 처리가 아닌 고속 처리 로직으로 처리되고, 그 입력이 길이·패딩 조건까지 맞아 문제가 되는 부분을 실제로 지날 때 |
| 발현 조건 |
CVE-2026-109618
CVE-2026-109619
|
|
| 공격 성공 시 예상 결과 | 요청을 직접 처리하는 PHP 엔진 자체의 메모리 손상으로, 각 CVE의 검증된 경로에서 독립적으로 무인증 RCE 가능 | 1차 결과는 메모리 손상이며, 메모리 노출이나 RCE에는 대상 애플리케이션에 맞는 추가 악용 조건이 필요함 |
[표 2] PHP2Shell과 Java4Shell 비교 표
먼저 두 취약점 모두 외부 공격자가 곧바로 악용하기는 쉽지 않다. 공격이 성립하려면 맞아떨어져야 할 전제가 많고, 그 전제가 실제로 충족됐는지 외부에서 알아내기도 어렵기 때문이다.
PHP2Shell은 대상 서버가 요청을 처리하다 메모리가 부족해지거나, 한 요청의 데이터가 지워지지 않고 다음 요청으로 넘어가는 특정 상황이 실제로 재현되어야 공격으로 이어진다. Java4Shell은 취약한 JDK에서 공격자의 잘못된 Base64 입력이 일반 처리가 아닌 고속 처리 로직을 타야 하고, 그 입력이 길이·패딩 조건까지 맞아 문제가 되는 부분을 실제로 지나가야 한다. 어느 쪽도 “대상이 그 언어를 쓴다”는 사실만으로 공격이 성립하지는 않는다.
그렇다면 공격자가 필요한 정보를 모두 확보해 실제로 취약점을 트리거했다고 가정해 보자. 둘 다 1차 결과는 메모리 손상이지만, 거기서 실제 코드 실행까지 가는 거리가 다르다. PHP2Shell은 손상이 일어나는 곳이 요청을 직접 처리하는 PHP 엔진 자체이고, 두 결함을 엮어 무인증 원격 코드 실행(RCE)까지 완성하는 익스플로잇이 이미 공개 및 실증되어 있다.
반면 Java4Shell은 손상이 JDK의 Base64 디코더에서 일어나므로, 이 취약한 로직이 동작하게 하기 위해서는 JDK 위에서 도는 애플리케이션(예시 : Jenkins, JFrog 등)에서 해당 로직과 연결된 부분을 별도로 알아내야 한다. 그뿐 아니라 손상된 메모리를 통해 오작동 또는 공격자가 원하는 방식의 비정상적인 행위를 발생시키기 위한 방법 역시 공격자가 대상별로 추가로 더 알아내야 한다. 실제로 앞서 공격 가능 조건에서 언급했듯, 별도 분석을 수행한 Blackpoint도 로컬 시험에서 메모리 손상과 정보 노출까지만 확인했을 뿐 원격 코드 실행은 재현하지 못했다. 즉 Java4Shell에서는 ‘트리거’와 ‘실제 악용’ 사이에 추가로 넘어야 할 벽이 존재한다.
권장 조치
해당 취약점의 영향 여부는 서비스마다 다르므로, 다음 항목에 따라 점검과 대응을 진행하는 것을 권장한다.
1) 사용 중인 JDK 확인
가장 먼저 서비스가 실제로 어떤 JDK로 실행되는지 확인한다. 같은 Java라도 공급자와 버전에 따라 영향 여부가 다르므로, 반드시 자신이 사용하는 빌드를 기준으로 판단해야 한다. java -version 등으로 공급자(Oracle, OpenJDK 배포판, GraalVM 등)와 정확한 빌드 번호를 확인한 뒤, 앞서 공격 가능 조건에서 정리한 영향 빌드 목록과 대조한다. 일반 OpenJDK 8·11처럼 문제의 코드 경로가 없는 빌드는 영향받지 않으므로, 넘겨짚지 말고 실제 빌드를 기준으로 확인하는 것이 중요하다.
2) 패치 적용
영향받는 빌드라면 결함이 수정된 빌드로 업데이트하는 것이 근본적인 해결책이다. 이 결함은 OpenJDK 17u 기준 JDK-8393212 변경으로 수정됐다. Oracle이 밝힌 제품별 영향(취약) 빌드와 수정 빌드는 다음과 같다.
| 제품 | 영향(취약) 빌드 | 수정 빌드 |
|---|---|---|
| Oracle Java SE 8 (Enterprise Performance Pack) | 8u511b33-perf | 8u513-perf |
| Oracle Java SE 17 | 17.0.21.0.3 | 17.0.21.1 |
| Oracle Java SE 21 | 21.0.13.0.3 | 21.0.13.1 |
| Oracle Java SE 25 | 25.0.5.0.3 | 25.0.5.1 |
| Oracle Java SE 27 | 27.0.1.0.3 | 27.0.1.1 |
| Oracle GraalVM for JDK 17 | 17.0.21.0.3 | 17.0.21.1 |
| Oracle GraalVM for JDK 21 | 21.0.13.0.3 | 21.0.13.1 |
| Oracle GraalVM Enterprise Edition | 21.3.20.0.3 | 21.3.20.1 |
[표 3] Java4Shell 취약점 패치 수정 빌드
표의 영향 빌드는 Oracle이 명시한 대표 빌드로, 같은 릴리스 라인에서 수정 빌드보다 낮은 빌드도 영향 받을 수 있다. 취약 코드가 처음 들어온 하위 버전 등 정확한 범위는 공급자 및 배포판마다 다를 수 있으므로, 적용 전에 반드시 사용하는 공급자의 공식 권고에서 영향 범위와 수정 버전을 확인한다.
3) 임시 완화책
즉시 패치가 어렵다면 JVM 시작 옵션으로 문제의 고속 처리 경로를 비활성화해 위험을 줄일 수 있다. Red Hat은 -XX:-UseBASE64Intrinsics를 적용해 Base64 고속 처리 최적화를 끄거나, x86-64에서 -XX:UseAVX=2를 적용해 AVX 사용 수준을 AVX2까지로 제한(AVX-512 경로 비활성화)하도록 안내한다. 이는 문제의 분기가 선택되지 않도록 막는 조치이지만 성능에 영향을 줄 수 있고 근본 해결책이 아니므로, 어디까지나 임시방편으로만 사용하고 가능한 한 빨리 패치를 적용해야 한다.
4) 노출 경로 점검
패치 및 완화와 별개로, 외부에서 받은 값을 표준 Base64 디코더로 처리하는 지점이 있는지 점검한다. 특히 인증 전 단계에서 외부 입력을 디코딩하는 경로는 공격자 입력이 취약 코드까지 도달할 가능성이 높으므로 우선 확인한다. 디코딩에 앞서 입력의 길이와 형식을 먼저 검증하는지도 함께 점검하면 노출 면을 줄이는 데 도움이 된다.
결론
Java4Shell은 Java 표준 Base64 디코더의 고속 처리 코드에서 발생한 메모리 손상 취약점으로, 외부에서 보낸 입력만으로 Java 표준 기능에서 문제를 일으킬 수 있다는 점에서 주목받았다. 특히 국내 행정 및 공공 정보 시스템이 Java에 크게 의존해 ‘자바 공화국’이라는 별명이 있을 정도인 만큼, ‘Java4Shell’이라는 이름만으로도 적잖은 불안을 느낄 수 있다.
그러나 앞서 살펴봤듯이 해당 취약점을 실제로 악용하려면 취약한 JDK 빌드, 특정 CPU 기능(AVX-512 VBMI & BW 등), 고속 처리 코드의 실제 실행, 그리고 공격자 입력이 취약 분기까지 도달하는 조건이 모두 맞아야 한다. Oracle이 공격 복잡도를 High로 평가한 점도 이러한 까다로움을 뒷받침한다. 즉 Java를 쓰는 서비스가 많다는 사실이 곧 그만큼 많은 서비스가 공격 대상이라는 뜻은 아니므로, 지나치게 불안해 할 사안은 아님을 전달하고자 한다.
다만 ‘조건이 까다롭다’가 ‘안전하다’를 뜻하지는 않는다. 모든 조건이 맞는 환경에서는 인증 없이 원격 코드 실행으로 이어질 수 있는 만큼, 막연히 안심하기보다 앞의 권장 조치에 따라 자신이 쓰는 빌드를 확인하고 영향 대상이라면 패치를 적용하는 것이 바람직하다. 막연한 불안보다는 사실에 근거한 차분한 점검과 대응이 이번 취약점을 다루는 올바른 태도다.
출처
- https://www.mk.co.kr/news/world/12212631
- https://raw.githubusercontent.com/CVEProject/cvelistV5/main/cves/2026/114xxx/CVE-2026-114938.json
- https://calif.io/java4shell/
- https://access.redhat.com/security/vulnerabilities/RHSB-2026-018
- https://github.com/openjdk/jdk17u/blob/jdk-17.0.21-ga/src/java.base/share/classes/java/util/Base64.java
- https://www.oracle.com/security-alerts/cspunov2026verbose.html
- https://www.oracle.com/security-alerts/cspunov2026.html
- https://blackpointcyber.com/blog/java4shell-cve-2026-114938-java-base64-decoder-flaw/
- https://www.rfc-editor.org/rfc/rfc4648
- https://github.com/openjdk/jdk17u/blob/jdk-17.0.21-ga/src/hotspot/share/opto/library_call.cpp#L6943-L6973
- https://cdrdv2-public.intel.com/634648/634648-004.pdf
- https://github.com/openjdk/jdk17u/blob/jdk-17.0.21-ga/src/hotspot/cpu/x86/stubGenerator_x86_64.cpp#L6024-L6280
- https://github.com/openjdk/jdk21u/blob/jdk-21.0.13-ga/src/java.base/share/classes/java/util/Base64.java#L700-L746
- https://github.com/openjdk/jdk21u/blob/jdk-21.0.13-ga/src/hotspot/cpu/x86/stubGenerator_x86_64.cpp#L2381-L2394
- https://github.com/openjdk/jdk21u/commit/8e115fb5c7c5e2b35f0aa86353ce3f84b49e7319
- https://github.com/openjdk/jdk21u/blob/jdk-21.0.13.1-ga/src/hotspot/cpu/x86/stubGenerator_x86_64.cpp#L2534-L2545
- https://github.com/openjdk/jdk27u/blob/jdk-27.0.1-ga/src/hotspot/cpu/x86/stubGenerator_x86_64.cpp#L3067-L3077