공격 1단계에서는 Phishing(피싱, 사용자를 속여 악성 링크나 첨부파일을 열게 만드는 기법)이 1.7로 가장 높았고, 전월 2.3 대비 하락했다.
공격 2단계에서는 Dropper/Downloader(추가 악성코드를 내려받는 유형)가 1.7로 가장 높았고, 전월 1.4 대비 상승했다.
공격 3단계에서는 Infostealer(정보 탈취형 악성코드)가 0.2로 가장 높았고, Ransomware와 CoinMiner는 각각 0.1 수준이었다.
유형별 탐지 분포에서는 Phishing이 31.6%로 1위를 차지했다. Downloader(19.9%)와 Backdoor(16.6%)를 합친 상위 3개 유형이 전체의 약 68%를 차지했다.
이는 초기 미끼인 피싱 이후 추가 악성코드 다운로드, 백도어 상주, 정보 탈취로 이어지는 다단계 공격 체인이 보편화됐음을 보여준다.
악성 첨부파일 포맷은 HTML이 24.4%로 가장 많았고, PE 12.7%, APK 9.8%, XLS 7.8%, PDF 4.6%, DOCX 4.2%가 뒤를 이었다.
확장자 기준으로는 html 22.9%, js 14.9%, exe 10.1%, vbe 8.0% 등이 상위를 차지했다. 상위 8개 확장자에서 전체의 80%가 집중되는 파레토 구조가 나타났다.
js, vbe, vbs, bat, hta 등 스크립트 계열 확장자가 많아 스크립트 기반 실행과 LOLBins 악용이 활발한 것으로 정리됐다.
한글 첨부파일명은 업무 문서, 세금·결제 증빙, 인사·계약 서류를 가장한 형태가 확인됐다.
텔레그램으로 유출된 국내 계정의 산업군 통계
피싱 메일과 악성 링크, HTML 첨부 실행을 통해 로그인 페이지로 유도한 뒤 입력된 계정 아이디와 패스워드가 Telegram(Telegram API, 메시지 전송 서비스 API)으로 유출된 사례가 확인됐다.
6월 동안 텔레그램으로 유출된 국내 금융권 계정 수량은 전체의 5%를 차지했다.
송금, 영수증, 음성 메일 등 다양한 키워드를 사용한 피싱이 유포 수단으로 활용됐다.
금융권 관련 딥웹 & 다크웹 주요 이슈
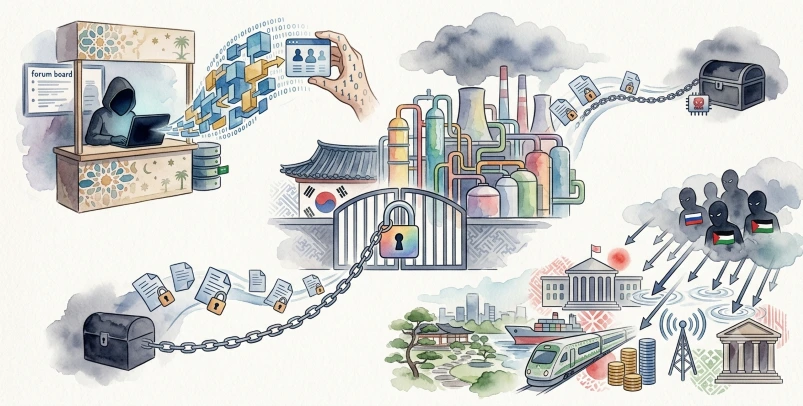
데이터베이스 유출이 사이버 범죄의 주요 형태로 부상하고 있으며, 탈취된 데이터는 개인정보 도용, 표적 피싱, 랜섬웨어 공격의 기반 정보로 활용될 수 있다.
Santander(Banco Santander) 관련 게시물에서는 은행 계좌와 카드 정보가 판매됐고, 5,000건 이상을 보유했다고 주장했다. 게시글에는 IBAN, 잔액, 카드 정보, 이름, 전화번호 등이 포함된 것으로 기재됐다.
Alfa-Bank 관련 게시물에서는 partial clients database가 판매됐고, 1,032,464건의 CSV 데이터에 accountid, email, name, dob, cardnumber, primaryphone, additionalcontacts가 포함된 것으로 설명됐다.
BlackRock 관련 게시물에서는 Amelia 플랫폼 내부 인프라 문서가 공개됐고, 내부 호스트명, FQDN, VPN 터널 주소, 개발·운영·재해 복구 환경 정보가 포함된 것으로 확인됐다.
UnSafe 랜섬웨어 그룹은 Deutsche Bank 침해를 주장하며 SFTP 접속 정보, 파일 전송 로그, 내부 디렉터리 경로, CSV 파일 이동 기록 등을 공개했다. 총 5.5GB 규모의 CSV 데이터가 언급됐다.
Everest 랜섬웨어 그룹은 Liberty Mutual Insurance와 Fiserv를 피해자로 게시했다. Liberty Mutual Insurance 자료에는 보험 증권 문서, 고객명, 주소, 보험 관련 정보가 포함된 것으로 주장됐고, Fiserv 자료에는 은행 명세서 PDF, 수표 이미지, 거래 기록, 고객 금융정보가 포함된 것으로 주장됐다.
일부 데이터에는 Monson Savings Bank와 Bank of Dudley 관련 정보도 언급됐다.
현재 제공된 정보만으로는 각 사례의 공식 확인 여부나 전체 규모의 정확성은 확인되지 않았다.
사이버 공격 사례
친러시아 및 친이슬람 핵티비스트 그룹은 정치적, 종교적 견해가 상충하거나 지정학적으로 대립하는 국가를 대상으로 DDoS 공격을 수행하는 경향이 확인됐다.
이들은 check-host.net 같은 외부 서비스를 이용해 공격 대상 웹사이트의 가용성을 점검하고, 스크린샷을 공개하며 공격 성공을 과시했다.
Hasan의 BreachForums에서는 Gorz_Rostam이 아랍에미리트와 Gulf 지역 은행 시스템을 대상으로 서비스 장애 캠페인을 지속한다고 주장했다. 여러 은행 서버가 수 시간 동안 오프라인 상태였다고 주장했으며, Operation Seven Stagess의 지속도 언급했다.
바레인 은행권을 대상으로는 GORZ ROSTAM이 2026년 7월 13일 정밀한 disruption 공격을 수행했다고 주장했고, 추가 공격도 예고했다. 다만 제공된 정보 기준으로는 공격 성공을 입증할 구체적 피해 자료는 확인되지 않았다.