


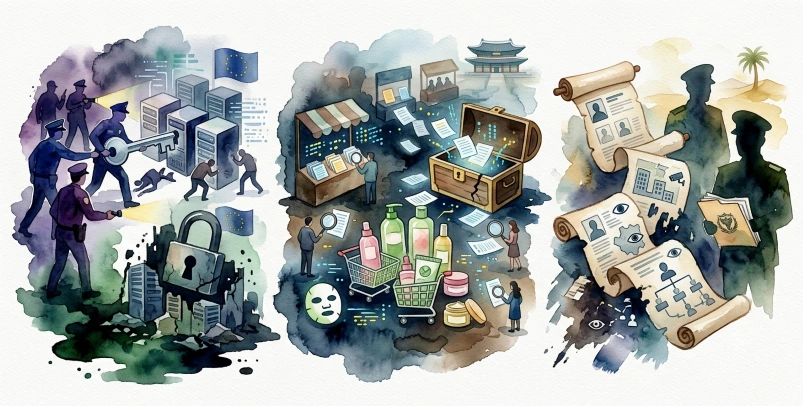
Ransom & Dark Web Issues 2026년 10월 2주차
ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 2주차를 게시한다. 국제 공조 수사, KillSec 랜섬웨어 인프라 압수 및 용의자 3명 체포 한국 헬스앤뷰티 유통 기업 고객 데이터 판매 정황 사우디아라비아 정보기관 내부 인원 및 조직 데이터 유출 주장
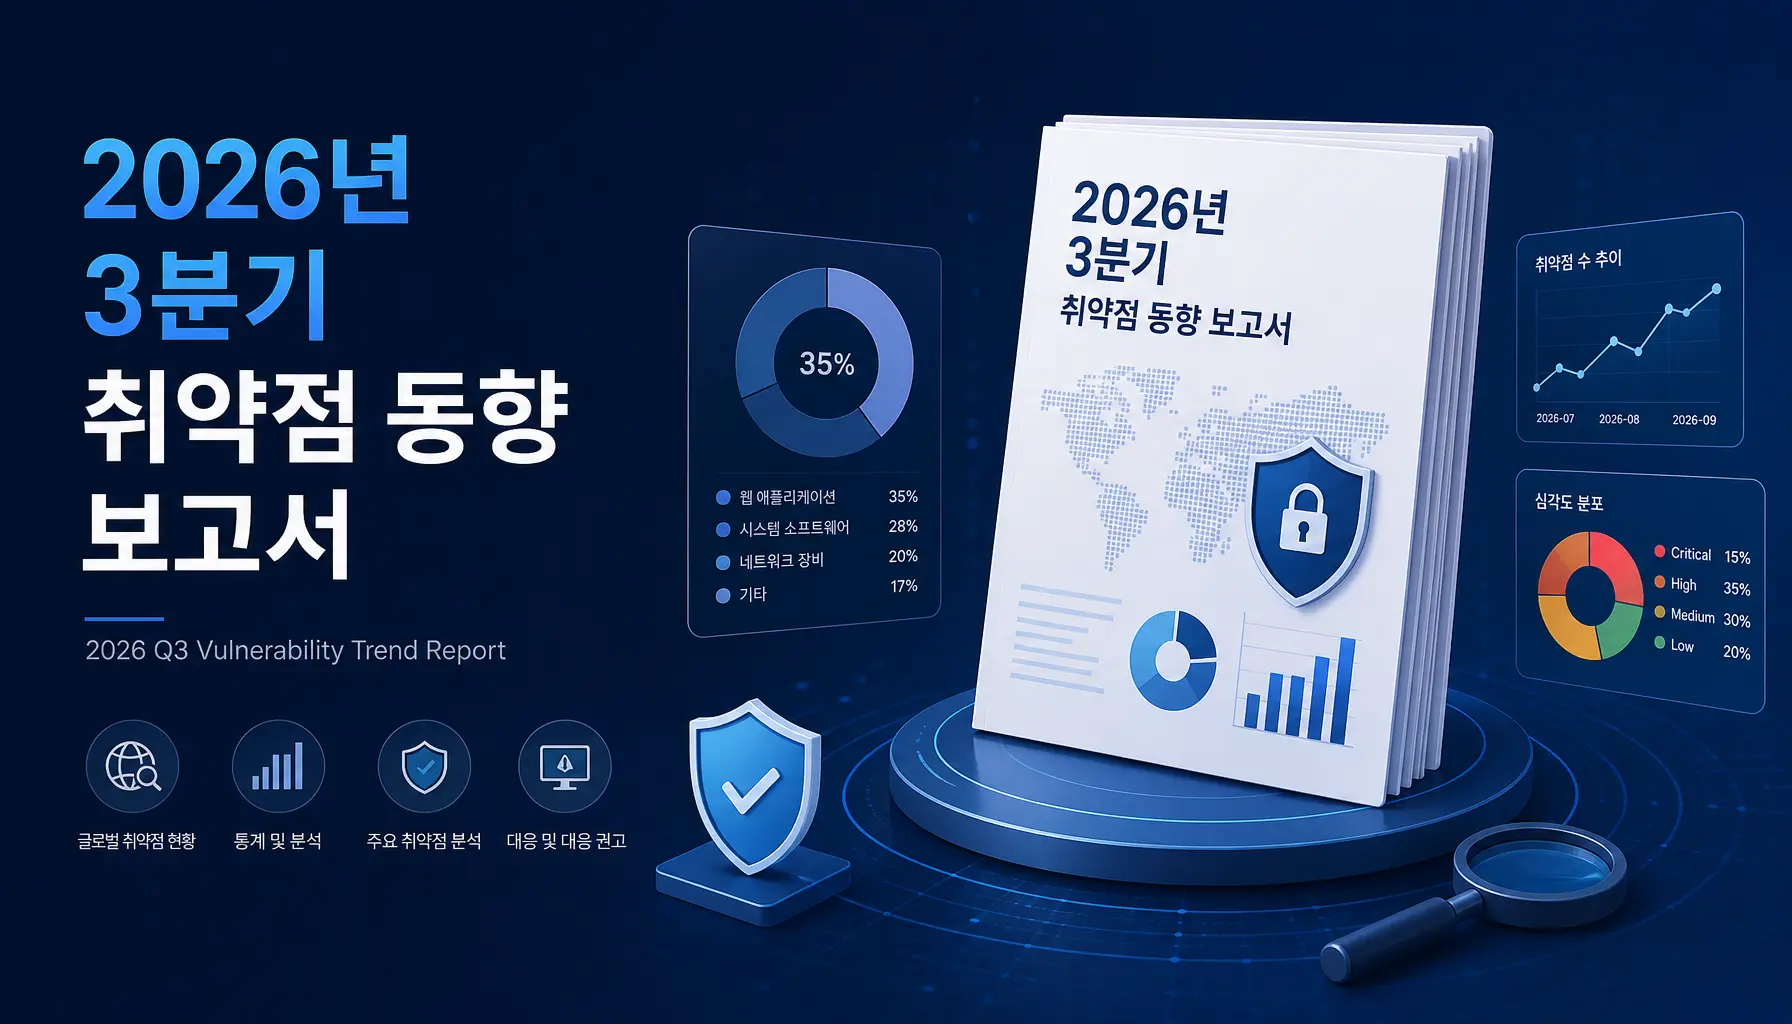
2026년 3분기 취약점 동향보고서
2026년 3분기 취약점 동향 요약 2026년 3분기에는 총 36,971건의 CVE가 공개되어 2분기 대비 약 78.6% 증가했다. CVSS 평가가 완료된 취약점 중 Critical 등급은 약 12.7%, High 등급은 약 42.6%로, 평가된 취약점의 절반 이상이 고위험군으로 분류되었다. 취약점 유형은 CWE-284(Improper Access Control, 부적절한 접근 제어)가 2,712건으로 가장 많았고, CWE-79(XSS)와 CWE-862(Missing Authorization)가 뒤를
2026년 10월 07일
2026년 10월 07일 Hash 109817fe36bc9dbf119ef41a4669dfcb8 29534cf43bfbea6bed8493b174b3dde56 3e64f70596420463a1b21ecb938d9247a URL 1http[:]//estatesdevelopers[.]com/wp-content/uploads/2022/06/Englishbbcliterarycompanionclass12pdf[.]pdf 2https[:]//padisahbet[.]org/padisahbet-tv/ 3http[:]//222[.]127[.]71[.]33[:]40089/i IP 1180[.]76[.]147[.]68 2129[.]121[.]111[.]123 345[.]43[.]60[.]98...
2026년 3분기 공격기법 동향보고서
개요 2026년 3분기에는 초기 접근 이후 조직이 신뢰하는 경로를 이용해 지속성과 공격 확장을 시도한 사례가 두드러졌다. NetScaler와 Cisco FMC 같은 경계 장비는 취약점 악용 뒤 웹쉘(web shell, 원격 명령 실행용 서버 측 스크립트) 설치로 이어졌고, 공급망에서는 공식 패키지 레지스트리를 통해 악성 버전이 전달됐다. 신원 공격에서는 패스키 전환 안내를 사칭해 세션과

Citrix 제품 보안 업데이트 권고 (CVE-2026-88779)
Citrix는 Citrix 제품에서 발생한 취약점을 해결하기 위한 보안 업데이트를 발표하였다. 대상 제품은 Citrix NetScaler ADC 및 Citrix NetScaler Gateway, Citrix NetScaler ADC FIPS 및 NDcPP, Citrix NetScaler ADC FIPS이다. 해결된 취약점은 CVE-2026-88779로, NetScaler ADC 및 NetScaler Gateway에서 발생하는 메모리 오버플로우로 인한 서비스 거부 취약점이다. 영향을 받는 버전은 다음과 같다. Citrix

