


AI가 찾아낸 약한 고리: 외곽 접점이 무너진 2026년 10월
AI가 찾아낸 보안의 사각지대 2026년 10월 한국과 일본에서 연이어 공개된 대규모 침해사고는 대부분 내부 핵심 시스템이 아니라 외부에 노출된 웹서비스와 앱 백엔드 API, 위탁 SaaS (메일 발송이나 백업처럼 위탁 업체가 클라우드로 제공하는 서비스)같은 외곽 접점에서 시작됐다. 같은 기간 PHP, Node.js 등 웹 백엔드 런타임 및 GitLab 등 널리 쓰이는 소프트웨어에서

실제 공격에 악용된 취약점 주의 권고 (PHP)
미국 사이버 보안 및 인프라 보안국(CISA, Cybersecurity and Infrastructure Security Agency)은 현재 공격에 사용되고 있는 취약점 목록을 공개하였다. 대상 제품은 PHP이다. CVE-2026-109618은 메모리 부족 상황에서 발생하는 메모리 손상 취약점이다. CVE-2026-109619은 오래된 내부 요청 상태 참조 취약점이다. CISA는 해당 제품 사용자가 최신 버전으로 업데이트할 것을 안내하였다. 또한 제조사 지침에 따른 완화
PHP 제품 보안 업데이트 권고
PHP 제품에서 발생하는 취약점을 해결하는 보안 업데이트가 발표되었다. 대상은 PHP 8.2.35 미만, PHP 8.3.36 미만, PHP 8.4.27 미만, PHP 8.5.12 미만 버전이다. 해결된 취약점은 PHP에서 발생하는 예외 상황 처리 부적절 취약점인 CVE-2026-109618과, PHP에서 발생하는 해제 후 사용 취약점인 CVE-2026-109619이다. 참고 사이트에는 두 취약점이 원격 코드 실행(RCE, 공격자가 원격에서 임의 코드를
PHP 제품 취약점 임시 조치 권고 (CVE-2026-115560)
개요 PHP 개발팀은 session.upload_progress 처리 과정에서 발생하는 원격 코드 실행 취약점인 CVE-2026-115560에 대한 임시 조치 방안을 발표하였다. 현재 해당 취약점에 대한 보안 업데이트는 배포되지 않았다. 영향 대상 다음 조건을 모두 충족하는 PHP 환경이 대상이다. session.serializehandler 설정값이 phpbinary 또는 php_serialize인 경우. sessionstart() 호출 전 iniset()을 통해 session.serialize_handler 값을 php로 변경하는 경우.
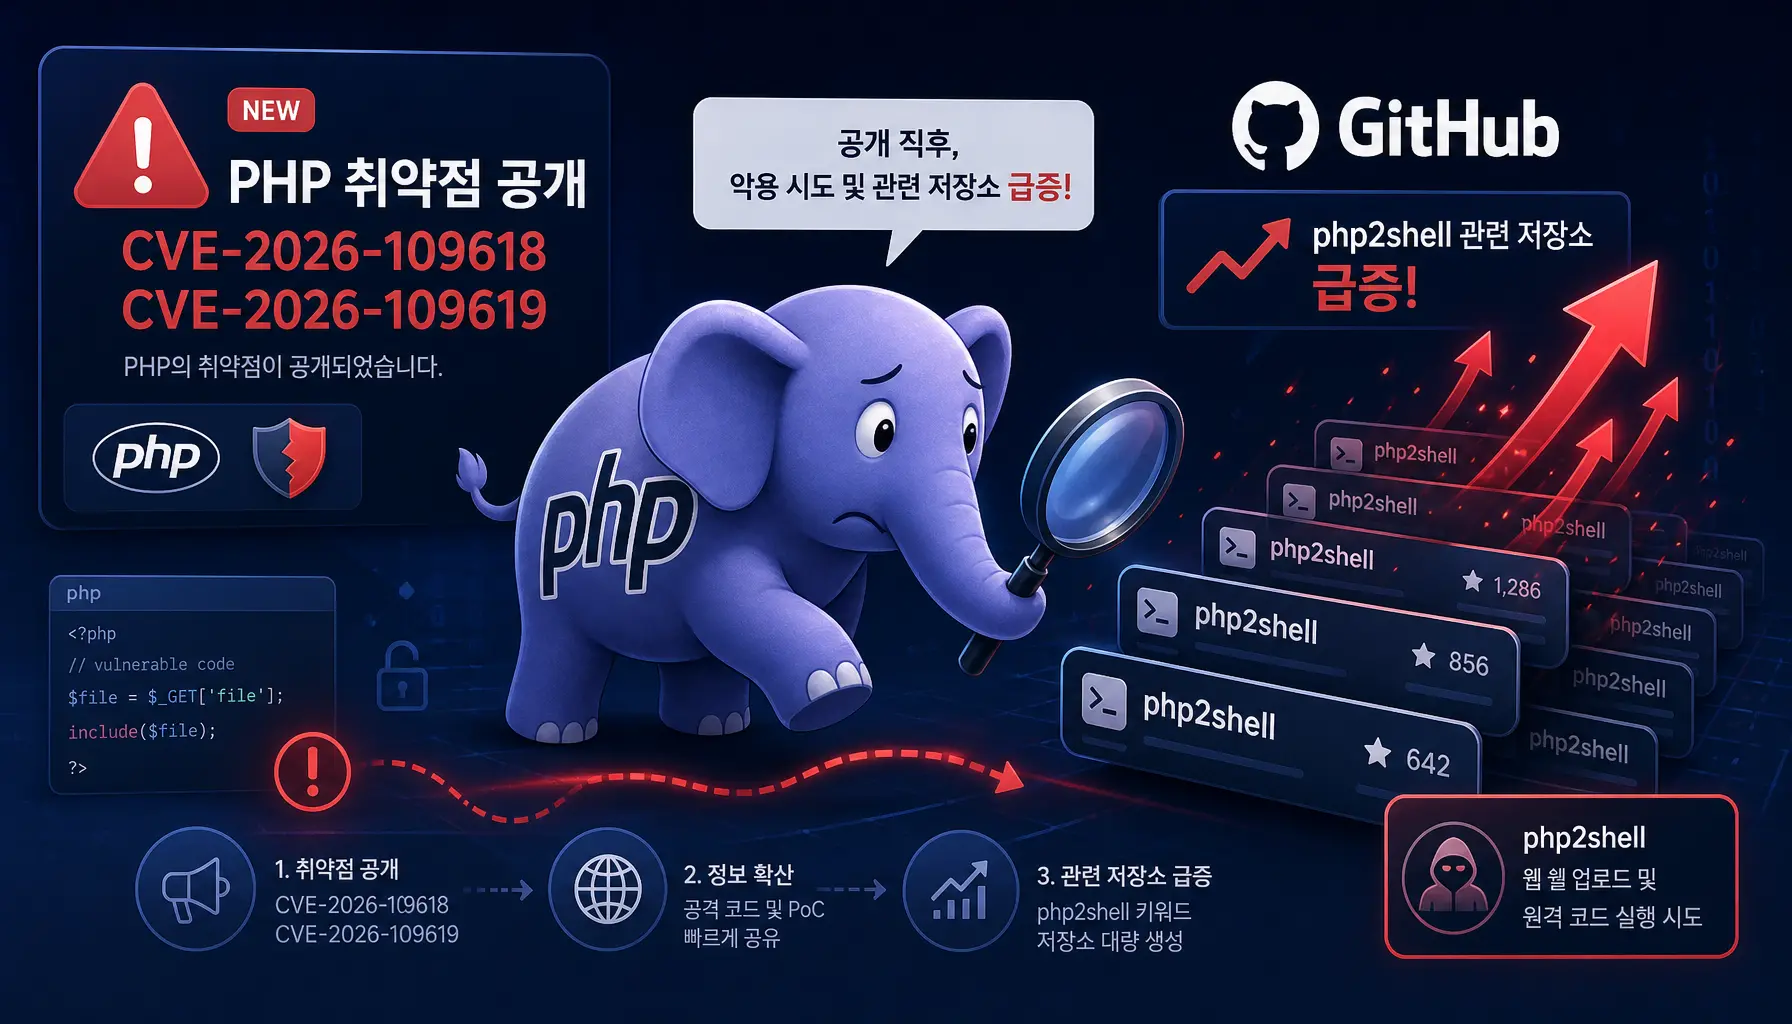
GitHub php2shell 저장소 분석: PHP 취약점 공개 직후 확산된 공개 PoC와 방어 도구
개요 2026년 10월 21일에 PHP의 취약점 CVE-2026-109618과 CVE-2026-109619가 공개된 직후, 코드 저장소 플랫폼인 GitHub에서 ‘php2shell’이라는 이름을 사용하는 저장소가 단기간에 대량으로 생성되었다. 검색어 php2shell로 조회한 상위 100개 저장소(포크 제외) 가운데 99개가 이 취약점을 다루며, 거의 전부가 10월 21일 하루 동안 만들어졌다. PHP 공식 공지에 따르면 CVE-2026-109618은 메모리 부족 상태를 처리하는 중에
PHP2Shell 취약점 재현 및 AhnLab EDR/XDR을 활용한 탐지
PHP 보안팀은 2026년 10월 22일 권고문 통해 CVE-2026-109618과 CVE-2026-109619 취약점에 대한 보안 업데이트를 예고했다. 두 취약점은 발생 원인에는 차이가 있지만, 인증되지 않은 공격자가 원격에서 임의의 코드를 실행할 수 있는 원격 코드 실행 취약점이다. AhnLab SEcurity intelligence Center(ASEC)은 공개된 PoC를 참고해 재현 테스트를 진행하였다. 여기에서는 해당 테스트를 참고하여 취약점 공격 발생
[긴급공지] CVE-2026-109618 / CVE-2026-109619 (CVSS 9.2) PHP2Shell – Critical PHP RCE 취약점
개요 PHP에서 원격 코드 실행(RCE, 공격자가 원격에서 임의의 코드를 실행하는 취약점) 취약점 2건이 확인되었다. 해당 취약점은 CVE-2026-109618과 CVE-2026-109619이며, 각각 CVSS 9.2의 긴급 등급으로 보고되었다. 영향 취약점 악용에 성공한 공격자는 취약한 PHP 서버에서 임의의 코드를 실행할 수 있는 것으로 보고되었다. 대상 대상 제품은 PHP이며, 10월 21일 기준 공식 영향 범위는 제공되지
JPHP 인터프리터로 제작된 다운로더 악성코드
최근 AhnLab SEcurity intelligence Center(ASEC)에서는 JPHP를 사용하여 제작된 악성코드를 발견하였다. JPHP는 Java Virtual Machine(JVM) 위에서 실행되는 PHP 인터프리터로, PHP 코드를 Java 환경에서 사용할 수 있도록 제작되었다. PHP 코드를 Java 바이트코드로 변환해서 실행할 수 있어 Java 라이브러리를 직접 호출할 수 있고, JIT 컴파일 방식으로 PHP보다 빠르다는 특징이 있다. [그림 1] JPHP
PHP 보안 업데이트 권고 (CVE-2024-8932)
개요 PHP에서 발생하는 취약점을 해결하는 보안 업데이트를 발표하였습니다. 해당하는 제품 사용자는 최신 버전으로 업데이트 하시기...

국내 유명 포탈 로그인 페이지로 위장한 피싱 사례 분석
AhnLab SEcurity intelligence Center(ASEC)은 최근 국내 유명 포탈 N사의 로그인 페이지로 위장한 피싱 사례를 분석하였으며, 공격자에 대한 일부 정보를 확보하였다. 피싱 메일 등에 첨부된 하이퍼링크 형태로 유포되었을 것으로 추정되는 가짜 로그인 페이지는 실제 N사의 로그인 페이지와 매우 흡사한 것으로 확인되며, 육안으로는 피싱 사이트라는 사실을 구분하기 어렵다. 해당 페이지에 로그인 정보를

