


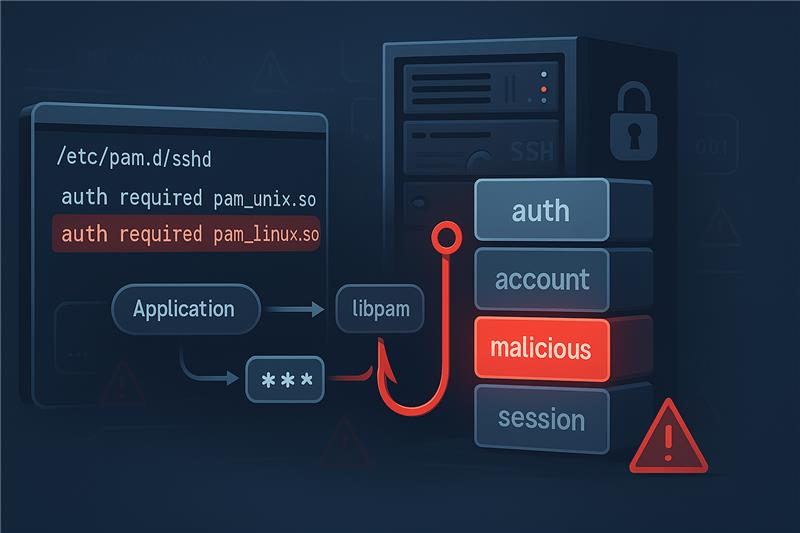
AhnLab EDR을 활용한 리눅스 PAM 악용 악성코드 공격 탐지
PAM (Pluggable Authentication Modules)은 su, sudo, sshd와 같은 응용 프로그램이 인증과 같은 보안 정책 로직을 직접 구현하지 않고도 수행할 수 있게 해주는 모듈형 프레임워크이다. 응용 프로그램은 libpam 라이브러리에 인증을 위임하며 해당 라이브러리에서 설정 정보에 따라 PAM 모듈을 로드하여 실행한 뒤 결과를 취합하는 방식이다. 예를 들어 OpenSSH 서버 프로세스인 sshd에 로그인
SVF DDoS Bot을 설치하는 리눅스 SSH 서버 대상 공격 사례 분석
AhnLab SEcurity intelligence Center(ASEC)에서는 다수의 허니팟을 활용해 부적절하게 관리되고 있는 리눅스 서버를 대상으로 한 공격을 모니터링하고 있다. 대표적인 허니팟 중에는 취약한 자격 증명 정보를 사용하는 SSH 서비스가 있으며 많은 수의 DDoS 및 코인 마이너 공격자들이 이를 대상으로 공격을 수행하고 있다. ASEC에서는 외부에서 유입되는 다수의 공격을 모니터링하던 중 최근 SVF Botnet이라는

sudo 보안 업데이트 권고 (CVE-2025-32463)
개요 sudo에서 발생하는 취약점을 해결하는 보안 업데이트를 발표하였습니다. 해당하는 제품 사용자는 최신 버전으로 업데이트 하시기 바랍니다. 대상 제품 CVE-2025-32463 Sudo 버전 : 1.9.14 이상 1.9.17p1 미만 해결된 취약점 Sudo 명령어의 –chroot 옵션에서 발생하는 사용자 제어 디렉터리 설정을 악용한 루트 권한 상승 취약점 (CVE-2025-32463)

프록시를 설치하는 리눅스 SSH 서버 대상 공격 사례 분석
AhnLab SEcurity intelligence Center(ASEC)에서는 허니팟을 활용해 부적절하게 관리되고 있는 리눅스 서버를 대상으로 한 공격을 모니터링하고 있다. 대표적인 허니팟 중에는 취약한 자격 증명 정보를 사용하는 SSH 서비스가 있으며 많은 수의 DDoS 및 코인 마이너 공격자들이 이러한 시스템을 공격 대상으로 하고 있다. ASEC에서는 외부에서 유입되는 다수의 공격을 모니터링하던 중 최근 리눅스 서버를
최근 해킹 공격에 악용된 BPFDoor, KISA 공지 해시에 대한 안랩 탐지 정보
BPFDoor는 리눅스 시스템을 대상으로 하는 백도어 악성코드로 안랩에서는 지난 2024년 10월, ASEC 블로그를 통해 해당 악성코드에 대한 자사 EDR 탐지 정보를 공개한 바 있다. KISA 에서는 최근 해킹 공격에 악용된 BPFDoor 악성코드에 대한 위협정보 공유 및 주의를 공지하였으며, KISA 에서 1, 2차로 공개한 해시에 대한 V3 진단 정보는 다음과 같다.
리눅스 커널 보안 업데이트 권고(CVE-2025-21756)
개요 리눅스 커널에서 발생하는 취약점을 해결하는 보안 업데이트를 발표하였습니다. 해당하는 제품 사용자는 최신 버전으로 업데이트 하시기 바랍니다. 대상 제품 CVE-2025-21756 Linux Kernel 버전: 6.6.79 미만Linux Kernel 버전: 6.12.16 미만Linux Kernel 버전: 6.13.4 미만Linux Kernel 버전: 6.14-rc1 미만 해결된 취약점 Linux 커널에서 Container-Optimized OS 노드의
리눅스 커널 보안 업데이트 권고
개요 리눅스 커널에서 발생하는 취약점을 해결하는 보안 업데이트를 발표하였습니다. 해당하는 제품 사용자는 최신 버전으로 업데이트 하시기 바랍니다. 대상 제품 CVE-2024-53197, CVE-2024-53150 Linux Kernel 버전: 4.19.325 미만Linux Kernel 버전: 5.4.287 미만Linux Kernel 버전: 5.10.231 미만Linux Kernel 버전: 5.15.174 미만Linux Kernel 버전: 6.1.120 미만Linux Kernel 버전: 6.6.64 미만Linux Kernel 버전: 6.11.11 미만Linux Kernel 버전:

리눅스 SSH 서버 대상 cShell DDoS Bot 공격 사례 (screen, hping3)
AhnLab Security intelligence Center(ASEC)에서는 다수의 허니팟을 활용해 부적절하게 관리되고 있는 리눅스 서버를 대상으로 한 공격을 모니터링하고 있다. 대표적인 허니팟 중에는 취약한 자격 증명 정보를 사용하는 SSH 서비스가 있으며 많은 수의 DDoS 및 코인 마이너 공격자들이 이를 대상으로 공격을 수행하고 있다. ASEC에서는 외부에서 유입되는 다수의 공격을 모니터링하던 중 최근 리눅스 서버를

AhnLab EDR을 활용한 BPFDoor 리눅스 악성코드 탐지
BPFDoor는 Berkeley Packet Filter (BPF)를 활용한 백도어 악성코드로서 2021년 PWC 사의 위협 보고서를 통해 최초로 공개되었다. [1] 보고서에 따르면 중국 기반의 공격자인 Red Menshen이 중동 및 아시아를 대상으로 한 공격에 수년간 BPFDoor를 사용해 왔으며 최근에는 소스 코드가 공개되기도 하였다. BPFDoor는 BPF를 악용하여 공격자가 매직 패킷을 보내는 방식으로 동작이 가능하다.
AhnLab EDR을 활용한 리눅스 지속성 유지 기법 탐지 (1)
지속성 유지 기법은 공격자가 시스템에 침투한 이후 지속적인 활동을 유지하기 위해 사용하는 기법이다. 한 번의 침해로 모든 목표를 달성하기 어려울 수 있기 때문에 공격자는 시스템에 다시 접근할 수 있는 방식을 보장하길 원할 수 있다. 이에 따라 악성코드가 시스템의 재부팅 이후에도 동작할 수 있도록 다양한 방식들을 통해 설정하거나 백도어 계정을 설치하는

