


2026년 9월 국내외 금융권 관련 보안 이슈
금융권 대상 유포 악성코드 통계 공격 1단계에서는 Phishing(사용자를 속여 정보를 탈취하는 공격)이 2.1로 가장 높았고, 전월 1.8 대비 상승했다. 공격 2단계에서는 Dropper/Downloader(추가 악성코드를 내려받는 유형)가 1.1로 가장 높았으나, 전월 3.2 대비 하락했다. 공격 3단계에서는 Infostealer(정보 탈취 악성코드)가 0.3으로 가장 높았고, 전월 0.4 대비 하락했다. 유형별로는 Phishing이 27.0%로 1위였고, Dropper/Downloader 25.3%와
2026년 9월 랜섬웨어 동향 보고서
목적 및 범위 2026년 9월 한 달 동안 수집된 신규 랜섬웨어 샘플 수량, 피해 시스템 수량, 피해 업체 통계와 국내외 주요 랜섬웨어 이슈를 정리한 보고서이다. ATIP(AhnLab Threat Intelligence Platform)과 ASD(AhnLab Smart Defense) 기반 수집 데이터, 그리고 랜섬웨어 그룹의 DLS(Dedicated Leaks Sites, 피해 업체를 공개하는 사이트) 게시 정보를 바탕으로 분석하였다. 2025년
2026년 9월 다크웹 침해사고 동향 보고서
알림 2026년 9월 다크웹 침해사고 동향 보고서는 딥웹 및 다크웹 포럼에 게시된 Data Breach(데이터 유출) 사례와 초기 접근 권한 판매를 중심으로 정리되었다. 보고서의 일부 내용은 출처 특성상 사실 여부를 완전히 확인하기 어렵다고 명시되었다. 주요 이슈 전 세계 정부, 공공, 국방, 금융, 의료, 통신, 제조 분야를 대상으로 한 데이터 유출과 접근

2026년 8월 국내외 금융권 관련 보안 이슈
금융권 대상 유포 악성코드 통계 악성코드 유포 동향. 공격 1단계에서는 Phishing이 2.1로 가장 높았고 전월 1.8 대비 상승했다. 공격 2단계에서는 Dropper/Downloader가 1.1로 가장 높았고 전월 3.2 대비 하락했다. 공격 3단계에서는 Infostealer가 0.3으로 가장 높았고 전월 0.4 대비 하락했다. WebShell, Backdoor, HackTool, Ransomware, CoinMiner는 낮은 수준을 보였다. 악성코드 유형과 첨부파일 분포.

2026년 8월 랜섬웨어 동향 보고서
목적 및 범위 2026년 8월 한 달 동안 수집된 신규 랜섬웨어 샘플, 피해 시스템, 피해 업체 통계와 주요 국내외 랜섬웨어 이슈를 정리한 보고서이다. 피해 업체 통계는 랜섬웨어 그룹의 DLS(Dedicated Leaks Sites, 랜섬웨어 PR 사이트 또는 PR 페이지) 공개 정보를 ATIP(AhnLab TIP, Threat Intelligence Platform) 인프라에서 수집한 시점을 기준으로 집계했다. 주요
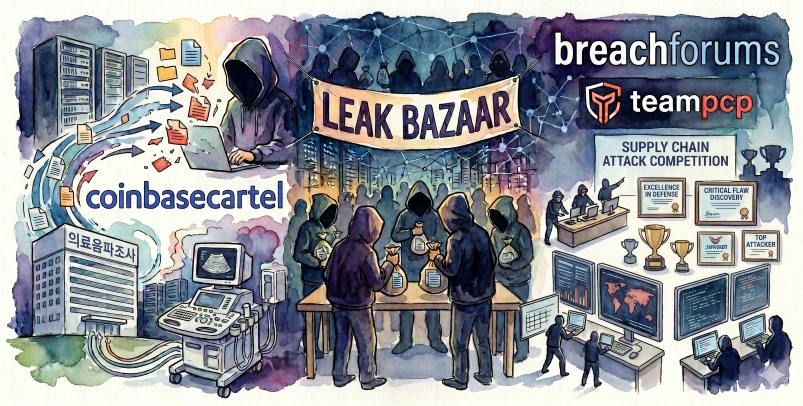
Ransom & Dark Web Issues 2026년 5월 2주차
ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 5월 2주차를 게시한다. Coinbase, 대한민국 의료 초음파 장비 제조 기업의 데이터 유출 주장 신규 데이터 강탈 그룹 Leak Bazaar 등장 Hasan의 BreachForums와 TeamPCP, Shaid-Hulud 웜을 활용한 대규모 공급망 공격 대회 주최
신사의 가면 뒤에 숨은 협박, Gentlemen 랜섬웨어 분석
Gentlemen 랜섬웨어 그룹은 2025년 8월경 처음으로 식별된 신규 랜섬웨어 그룹이다. 해당 그룹은 기업 네트워크 침투 후 데이터를 외부로 유출하고 암호화한 뒤 이를 협박 수단으로 활용하는 이중 갈취(Double Extortion) 모델을 운영하고 있다. 침해 과정에서는 그룹 정책(GPO) 변조, 정식 서명 드라이버 악용(BYOVD) 등 고도화된 랜섬웨어 그룹에서 확인되는 전형적인 기술들을 활용한다. 현재까지는 Raas
빗나가지 않는 창, Cephalus 랜섬웨어 분석
Cephalus는 2025년 6월 중순 처음 등장한 신생 랜섬웨어 그룹이다. 해당 그룹은 자신들을 100% 금전적 동기로 활동한다고 소개하고 있다. 진입 방법은 주로 다중 인증이 설정되지 않은 RDP(Remote Desktop Protocol) 계정을 통한 계정 탈취를 활용하였다. 운영 방식은 일종의 맞춤형 랜섬웨어로 특정 조직 타깃을 정해 침해 후 데이터를 유출하고 암호화한다는 점이 특징적이며, RaaS로

신규 랜섬웨어 DLS 수집 현황으로 본 Gunra 랜섬웨어의 위협적 등장
AhnLab TIP는 포럼(Forum)이나 마켓플레이스(Marketplace) 등에서 랜섬웨어 그룹의 활동을 세부적으로 모니터링 및 추적한다. 사용자는 AhnLab TIP의 ‘Dark Web Watch’ 페이지에서 최근 가장 활발하게 활동 중인 랜섬웨어 그룹 정보와 이들의 협력 관계/공격 계획/공격기법 등에 대해서도 확인할 수 있으며, 이를 통해 내부의 위협을 능동적으로 파악한다는 관점에서도 해당 정보들을 활용할 수 있다. 즉, 공격
한국 기업 대상 랜섬웨어 피해 현황 보고서
개요 및 배경 최근 몇 년간 랜섬웨어 공격이 전 세계적으로 증가하는 가운데, 한국 기업들의 피해 사례도 증가세를 보이고 있다. 특히 2023년을 기점으로 아시아 지역에 대한 랜섬웨어 피해가 급증하면서, 이러한 증가 추세와 피해 현황을 체계적으로 분석할 필요성이 대두되었다. 본 보고서는 랜섬웨어 그룹들의 DLS (Dedicated Leak Sites)에 게시된 정보를

