


Adobe 제품 보안 업데이트 권고 (CVE-2026-81983)
Adobe 제품에서 발생한 취약점을 해결하는 보안 업데이트가 발표되었다. 대상 제품은 Adobe Acrobat, Acrobat Reader, Acrobat 2024이다. 확인된 취약점은 CVE-2026-81983이며, 경계 밖 쓰기 취약점(out-of-bounds write, 메모리 범위를 벗어나 데이터를 쓰는 취약점)이다. 영향을 받는 버전은 다음과 같다. Acrobat 버전 26.002.21900 이하. Acrobat Reader 버전 26.002.21900 이하. Acrobat 2024 버전 24.001.30383 이하. 해결된
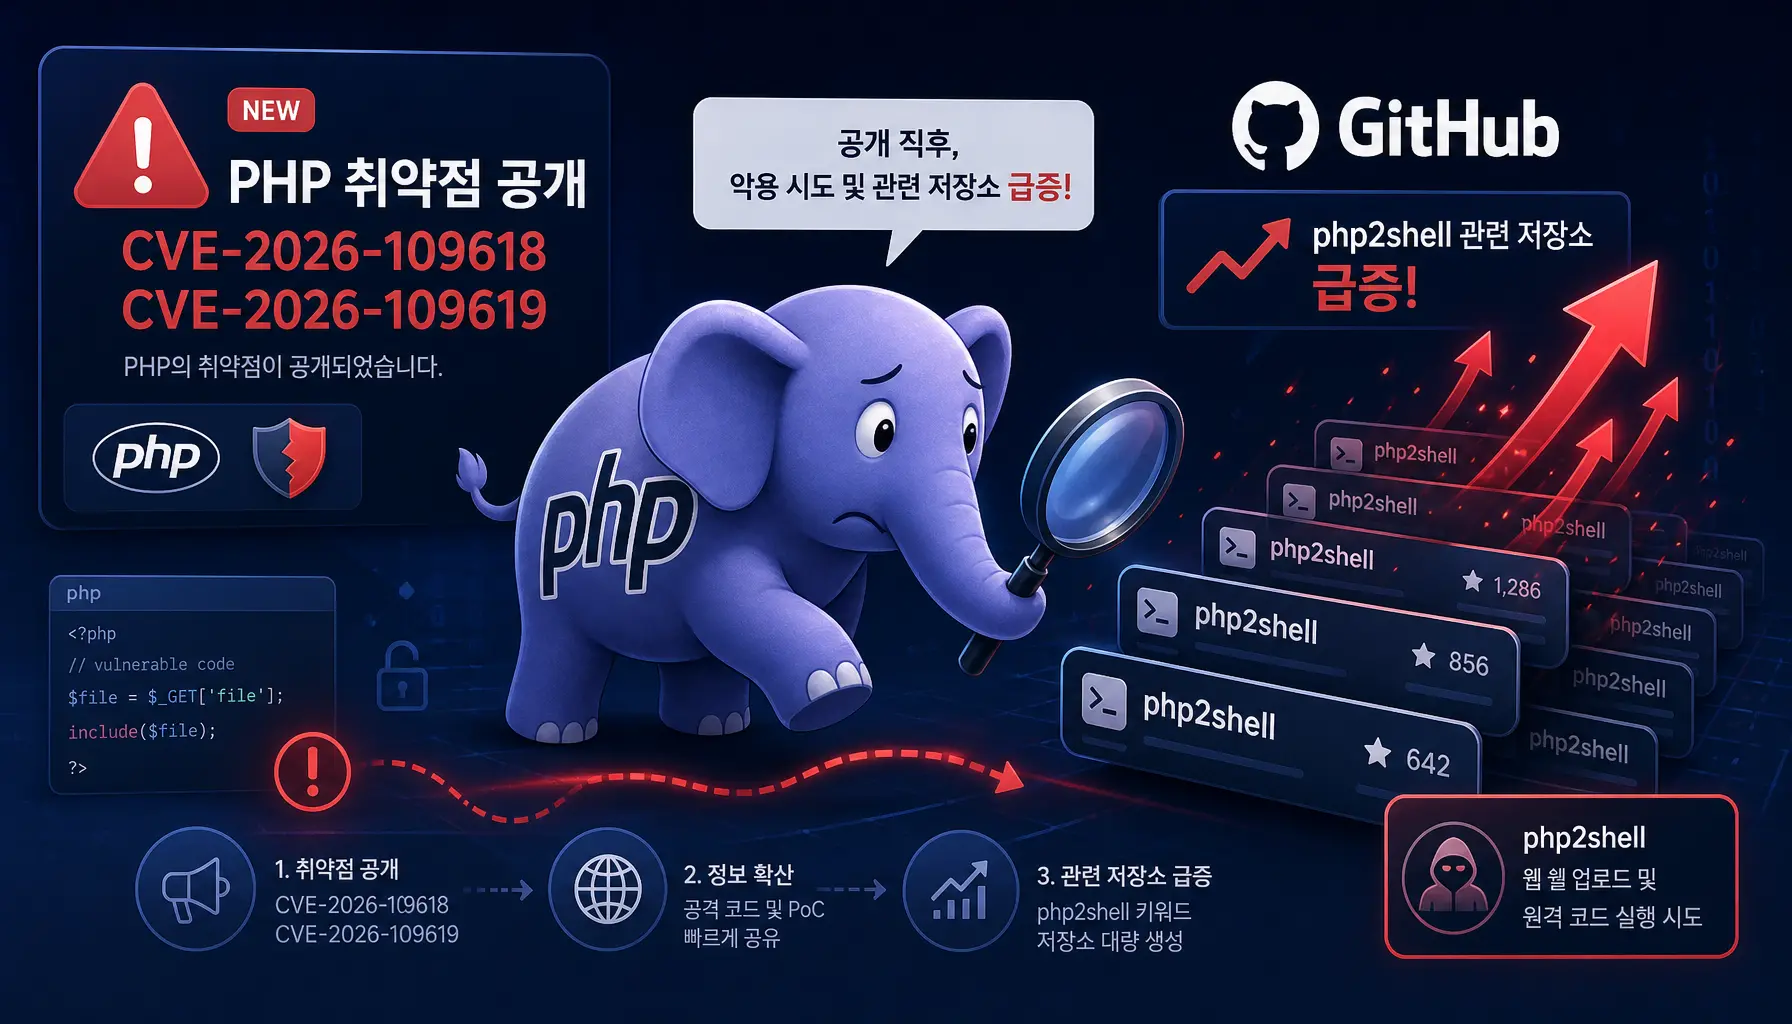
GitHub php2shell 저장소 분석: PHP 취약점 공개 직후 확산된 공개 PoC와 방어 도구
개요 2026년 10월 21일에 PHP의 취약점 CVE-2026-109618과 CVE-2026-109619가 공개된 직후, 코드 저장소 플랫폼인 GitHub에서 ‘php2shell’이라는 이름을 사용하는 저장소가 단기간에 대량으로 생성되었다. 검색어 php2shell로 조회한 상위 100개 저장소(포크 제외) 가운데 99개가 이 취약점을 다루며, 거의 전부가 10월 21일 하루 동안 만들어졌다. PHP 공식 공지에 따르면 CVE-2026-109618은 메모리 부족 상태를 처리하는 중에
2026년 9월 랜섬웨어 동향 보고서
목적 및 범위 2026년 9월 한 달 동안 수집된 신규 랜섬웨어 샘플 수량, 피해 시스템 수량, 피해 업체 통계와 국내외 주요 랜섬웨어 이슈를 정리한 보고서이다. ATIP(AhnLab Threat Intelligence Platform)과 ASD(AhnLab Smart Defense) 기반 수집 데이터, 그리고 랜섬웨어 그룹의 DLS(Dedicated Leaks Sites, 피해 업체를 공개하는 사이트) 게시 정보를 바탕으로 분석하였다. 2025년
2026년 10월 22일
2026년 10월 22일 Hash 1f8664efcf4faf37304d1e0e739703005 2d10ae6b31014f501e69a55c87e74476d 323352a66e30c2822a601357f5397ab24 URL 1http[:]//monicamarinhopsi[.]com[.]br/ 2https[:]//monicamarinhopsi[.]com[.]br/ 3http[:]//silkrete[.]com/ IP 1103[.]189[.]208[.]13 2213[.]230[.]127[.]104 3103[.]84[.]236[.]242...
PHP2Shell 취약점 재현 및 AhnLab EDR/XDR을 활용한 탐지
PHP 보안팀은 2026년 10월 22일 권고문 통해 CVE-2026-109618과 CVE-2026-109619 취약점에 대한 보안 업데이트를 예고했다. 두 취약점은 발생 원인에는 차이가 있지만, 인증되지 않은 공격자가 원격에서 임의의 코드를 실행할 수 있는 원격 코드 실행 취약점이다. AhnLab SEcurity intelligence Center(ASEC)은 공개된 PoC를 참고해 재현 테스트를 진행하였다. 여기에서는 해당 테스트를 참고하여 취약점 공격 발생
Vercel 제품 보안 업데이트 권고 (CVE-2026-96889)
Vercel 제품에서 발생하는 취약점을 해결하기 위한 보안 업데이트가 발표되었다. 대상 제품은 Next.js이며, 영향 받는 버전은 15.5.28 미만과 16.4.1 미만이다. 해결된 취약점은 Next.js의 상위 라이브러리 librsvg에서 발생하는 해제 후 사용 취약점(use-after-free, 이미 해제된 메모리를 다시 사용하는 취약점)인 CVE-2026-96889이다. 최신 업데이트를 통해 해당 취약점 패치가 제공되었으며, 참고 사이트의 안내에 따라 최신 취약점
F5 제품 보안 업데이트 권고
F5 제품 보안 업데이트 권고 F5는 NGINX 관련 제품에서 발생하는 취약점을 해결하는 보안 업데이트를 발표했다. 대상 제품은 NGINX Plus, NGINX Open Source, NGINX Instance Manager, F5 WAF for NGINX, NGINX App Protect WAF, F5 DoS for NGINX, NGINX App Protect DoS, NGINX Gateway Fabric, NGINX Ingress Controller이다. 해결된 취약점 CVE-2026-15176.
국내 PHP 서버 ‘약 11만 개’, 어떻게 집계했나?
어제(10월 21일) 안랩 홈페이지에 「PHP 중대 취약점 2건 발견…웹 서버 공격 위험에 긴급 업데이트 필요」 글이 게시된 뒤, 본문에 인용된 ‘국내 PHP 서버 IP 약 11만 개’라는 수치의 근거를 묻는 문의가 많았다. 이 글에서는 해당 수치를 어떻게 집계했는지, 그리고 숫자를 읽을 때 무엇을 주의해야 하는지 설명한다. 먼저 알아둘 점

