


구매 주문서를 위장한 피싱 메일 주의
최근 AhnLab SEcurity intelligence Center(ASEC)에서는 구매 주문서 확인 요청으로 위장한 피싱 메일이 유포되는 정황을 확인하였다. 이메일 본문에는 첨부된 구매 주문서를 확인한 후 관련 자료를 회신해 달라는 내용이 포함되어 있으며, 사용자가 첨부된 DOCX 문서 파일을 다운로드해 열람하도록 유도한다. 첨부된 파일 : PURCHASED ORDER.docx [그림 1] 피싱 메일 본문 첨부된

SonicWall 제품 보안 업데이트 권고
개요 SonicWall은 SMA1000 제품에서 발생하는 여러 취약점을 해결하는 보안 업데이트를 발표하였다. 해당 제품 사용자는 최신 버전으로 업데이트해야 한다. 대상 제품 및 영향 버전 SMA1000 6210, 7210, 8200v. 버전 12.4.3-03526 (platform-hotfix) 이하. 버전 12.5.0-02952 (platform-hotfix) 이하. 해결된 취약점 CVE-2026-102255: SMA1000 제품에서 발생하는 의도하지 않은 포워드 프록시를 통한 인증 전 서버 측
2026년 3분기 윈도우 웹 서버 대상 악성코드 통계 보고서
내용 AhnLab SEcurity intelligence Center(ASEC)는 AhnLab Smart Defense(ASD) 로그를 바탕으로 2026년 3분기 Windows 웹 서버 공격 현황을 분석했다. 대상은 Windows 환경의 Internet Information Services(IIS) 웹 서버와 아파치 톰캣 웹 서버이며, 주로 패치되지 않은 취약점, 잘못된 설정, 부적절한 관리 환경이 공격 대상이 됐다. 공격자는 웹쉘 업로드, 원격 코드 실행 취약점 악용,
2026년 3분기 리눅스 SSH 서버 대상 악성코드 통계 보고서
내용 AhnLab SEcurity intelligence Center(ASEC)은 허니팟을 통해 부적절하게 관리되는 리눅스 SSH 서버를 대상으로 한 공격 로그를 수집했다. 본 보고서는 2026년 3분기에 확인된 공격지(Attack Source)와 그 공격지에서 수행된 공격, 그리고 사용된 악성코드를 분류해 통계를 정리한 내용이다. 목적 및 범위 보고서는 스캐닝 이후 실제 악성코드 설치까지 이어진 사례를 중심으로 정리했다. 대상은 무차별
2026년 3분기 윈도우 데이터베이스 서버 대상 악성코드 통계 보고서
내용 AhnLab SEcurity intelligence Center(ASEC)은 ASD 인프라로 윈도우 운영체제에 설치된 MS-SQL 서버와 MySQL 서버를 대상으로 하는 공격을 관측하고 분류했다. 이 문서는 2026년 3분기에 확인된 로그를 바탕으로 피해 현황, 공격 현황, 그리고 공격에 사용된 악성코드 유형을 정리한 보고서이다. 목적 및 범위 보고서는 MS-SQL 서버와 MySQL 서버를 대상으로 한 공격의 통계와 사용된
2026년 10월 14일
2026년 10월 14일 Hash 1cc9b3280d84bd9367f39ec36fd936869 2a033fc197e192f5de8c5b2bb86e88d0a 3319b67a89f954c3970255682b25ea36e URL 1https[:]//azcaycanh[.]com/cdn-cgi/challenge-platform/scripts/jsd/main[.]js 2http[:]//argentinese[.]medianewsonline[.]com/ 3http[:]//657qp[.]com/ IP 1193[.]32[.]162[.]84 2191[.]96[.]196[.]91 3202[.]165[.]26[.]170...
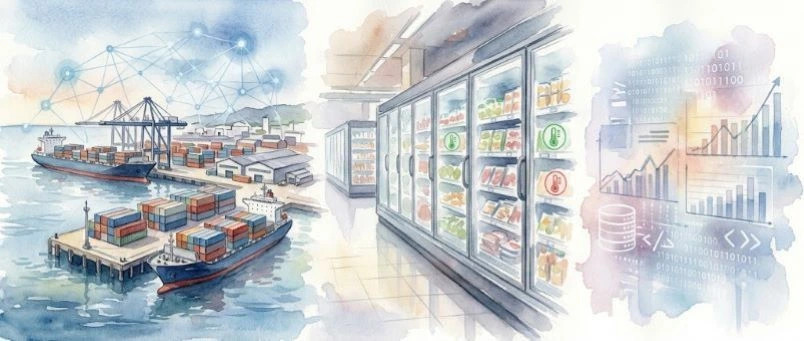
Ransom & Dark Web Issues 2026년 10월 3주차
ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 3주차를 게시한다. n0n, 한국 항만 및 물류 관련 기업 12곳 대상 랜섬웨어 공격 프랑스 주요 슈퍼마켓 체인 냉장 시스템 대상 사이버 공격 사우디아라비아 핀테크 기업 결제 및 거래 데이터 유출 주장
거래 제안 메일을 위장한 AgentTesla 악성코드 유포 사례
최근 AhnLab SEcurity intelligence Center(ASEC)에서는 거래 제안서 확인 요청으로 위장한 피싱 메일이 유포되는 정황을 확인하였다. 이메일 본문에는 첨부된 제품 목록을 확인한 후 재고 및 가격표에 관한 의견을 회신해 달라는 내용이 포함되어 있으며, 사용자가 첨부된 ZIP 파일을 다운로드해 열람하도록 유도한다. 첨부된 파일 : {회사명} LIST.ZIP [그림 1] 피싱 메일 본문

