


Red Hat 제품 보안 업데이트 권고 (CVE-2026-18963)
Red Hat 제품에서 발생하는 취약점을 해결하는 보안 업데이트가 발표되었다. 대상 제품은 Red Hat build of Keycloak이다. 취약점은 CVE-2026-18963으로, Red Hat build of Keycloak의 비밀번호 재설정 절차 우회로 인해 발생하는 계정 탈취 취약점이다. 영향받는 버전은 Red Hat build of Keycloak 26.4 버전의 26.4.15 미만과 26.6 버전의 26.6.6 미만이다. 최신 업데이트를 통해
2026년 08월 27일
2026년 08월 27일 Hash 17d69eaa8df7babd5ec47cede43dc6ac7 2b7a1a3d2d3122792b5129d856f548bab 3825580057c45dd3a2dfffe20069f4065 URL 1http[:]//gdcgroup[.]vn/ 2http[:]//dennyandrewsford[.]com/ 3http[:]//biodina[.]com[.]br/ IP 180[.]94[.]92[.]28 280[.]94[.]92[.]163 336[.]163[.]100[.]194...
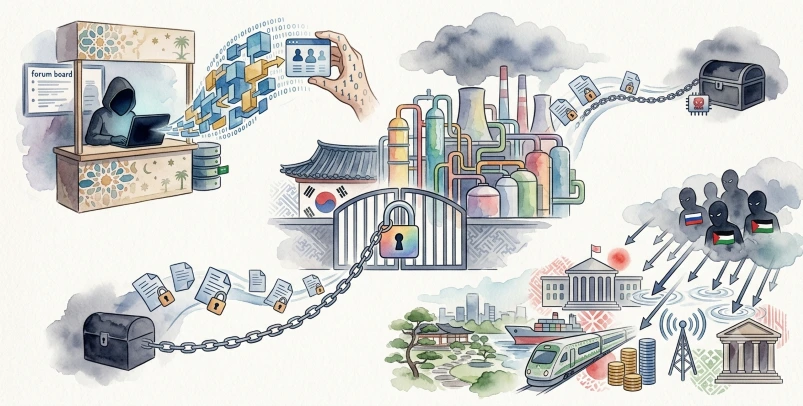
Ransom & Dark Web Issues 2026년 8월 4주차
ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 8월 4주차를 게시한다. 사우디아라비아 디지털 엔터테인먼트 스트리밍 서비스 사용자 데이터 판매 정황 SAFEPAY, 한국 산업용 가스 제조 및 공급 기업 대상 랜섬웨어 공격 NoName057(16) 및 BD Anonymous, 일본 주요 기관 및 기업 대상

